Keria
| Point clé | Explication |
|---|---|
| Définition | L'audit conformité réglementaire évalue si une organisation respecte les lois, normes et exigences applicables à son secteur. |
| Secteurs prioritaires | Banques, agences immobilières, promoteurs et notaires sont les plus exposés aux obligations réglementaires en France. |
| Fréquence recommandée | Un audit annuel minimum est conseillé, avec des vérifications ponctuelles à chaque changement réglementaire majeur. |
| Cadre de référence | Les normes ISSAI 400 (INTOSAI) et les standards IIA structurent les méthodologies d'audit de conformité reconnues. |
| Valeur ajoutée | Au-delà du risque légal, l'audit identifie des gains opérationnels concrets : réduction des délais, automatisation, fiabilisation des données. |
| Rôle de la technologie | Des plateformes sur mesure permettent d'automatiser la collecte de preuves et le suivi des actions correctives en temps réel. |
Table des matières
- Qu'est-ce qu'un audit conformité réglementaire ?
- Ce qu'il vous faut avant de commencer
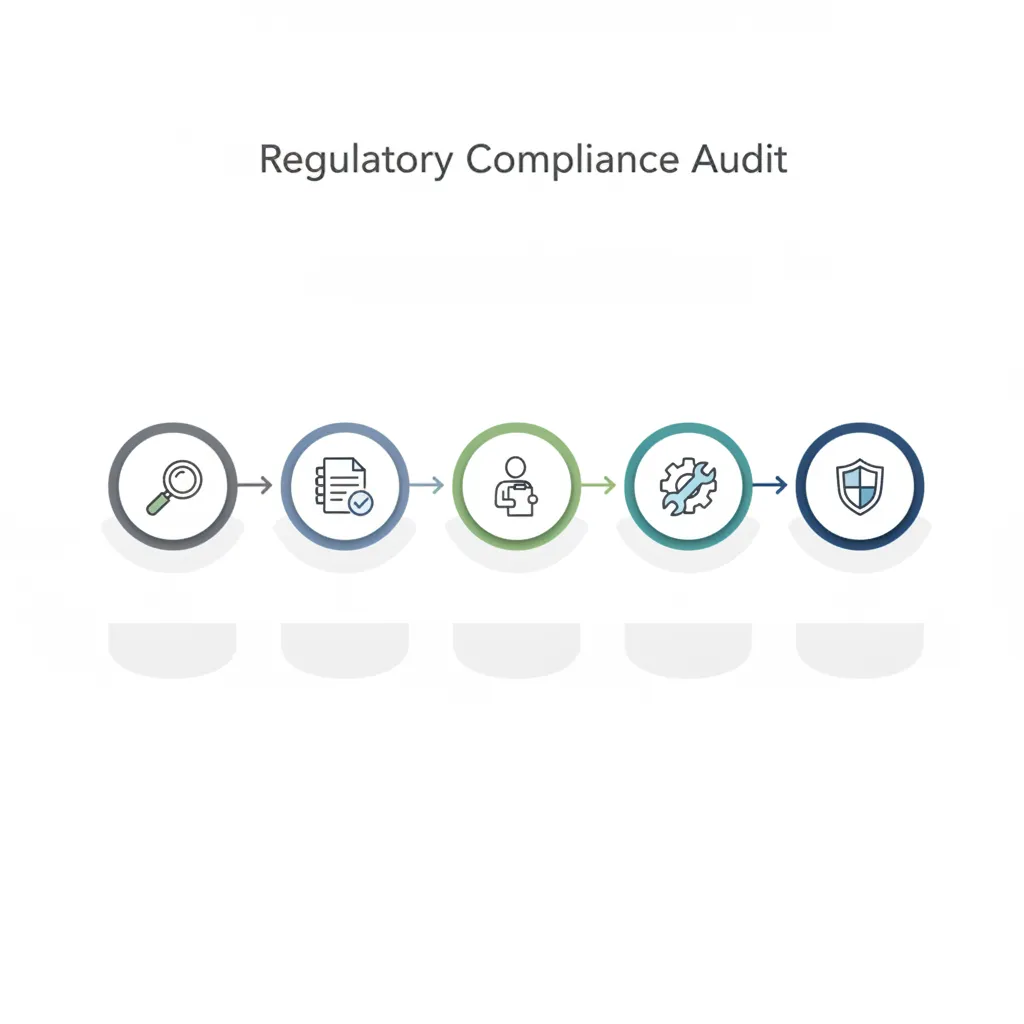
- Étape 1 : Cartographier vos obligations réglementaires
- Étape 2 : Collecter les preuves de conformité
- Étape 3 : Analyser les écarts et évaluer les risques
- Étape 4 : Rédiger le rapport d'audit et les plans d'action
- Étape 5 : Suivre les actions correctives et piloter la conformité
- Erreurs courantes à éviter en 2026
- Sources et références
- Questions fréquentes
Un audit conformité réglementaire est une évaluation structurée qui mesure le niveau de respect d'une organisation vis-à-vis des lois, règlements et normes qui lui sont applicables. Pour les banques, agences immobilières, promoteurs et notaires, cet exercice n'est plus optionnel : c'est un impératif opérationnel et stratégique. Ce guide vous explique comment le mener efficacement, de la cartographie des obligations jusqu'au suivi des actions correctives, en moins de temps que vous ne le pensez.
Qu'est-ce qu'un audit conformité réglementaire ?
Un audit conformité réglementaire est une évaluation indépendante et systématique qui détermine si les activités, processus et documents d'une organisation respectent les exigences légales et normatives en vigueur [1]. C'est un diagnostic, pas une sanction.
Définition précise et périmètre
Selon l'INTOSAI (Organisation internationale des institutions supérieures de contrôle des finances publiques), "un audit de conformité consiste à évaluer si les activités, les transactions financières et les informations sont, dans tous leurs aspects significatifs, conformes aux textes qui les régissent" [1]. Cette définition couvre trois niveaux distincts :
- La conformité légale : respect des lois nationales et européennes (RGPD, LCB-FT, DORA, DSP2)
- La conformité normative : adhésion aux standards professionnels (ISO 27001, normes notariales, règles AMF)
- La conformité interne : application effective des politiques et procédures propres à l'organisation
Pour un promoteur immobilier ou une banque régionale, ces trois niveaux se superposent. Un seul écart non détecté peut déclencher une sanction réglementaire, une perte de licence ou une mise en cause de la responsabilité civile.
Pourquoi c'est critique en 2026
La pression réglementaire s'est intensifiée depuis 2024. Le règlement DORA (Digital Operational Resilience Act) est entré pleinement en application pour les établissements financiers français. La 6e directive anti-blanchiment (AMLD6) a renforcé les obligations KYC (Know Your Customer, c'est-à-dire la vérification d'identité des clients) pour les notaires et les agences immobilières [2]. Selon SafetyCulture, "les audits de conformité permettent de s'assurer que les entreprises respectent les lois, les réglementations et les normes en vigueur, réduisant ainsi les risques de sanctions" [3].
| Secteur | Réglementations principales | Risque en cas de non-conformité |
|---|---|---|
| Banques | DORA, BÂLE III, LCB-FT, DSP2, RGPD | Amendes ACPR, retrait d'agrément |
| Agences immobilières | Loi Hoguet, AMLD6, RGPD | Suspension de carte professionnelle |
| Promoteurs immobiliers | Code de la construction, LCB-FT, RGPD | Blocage de permis, poursuites pénales |
| Notaires | AMLD6, RGPD, règles déontologiques CSN | Suspension d'exercice, sanctions disciplinaires |
Ce qu'il vous faut avant de commencer
Avant de lancer un audit conformité réglementaire, trois conditions sont indispensables : une équipe clairement désignée, un accès complet à la documentation et un référentiel réglementaire à jour.
Les ressources humaines et documentaires nécessaires
Un audit mal préparé produit des résultats incomplets, voire trompeurs. Voici ce qu'il faut réunir en amont :
- Un responsable de l'audit : auditeur interne, responsable conformité (compliance officer) ou prestataire externe accrédité
- Un sponsor exécutif : directeur général ou directeur des opérations, pour garantir l'accès aux informations sensibles
- La cartographie des processus métier : organigrammes, procédures opérationnelles, flux documentaires
- Le registre des traitements RGPD : obligatoire pour tout organisme traitant des données personnelles
- Les rapports d'audits précédents : pour mesurer les progrès et identifier les récidives
- Les outils de gestion documentaire : GED (Gestion Électronique des Documents), logiciels métier, systèmes d'archivage
Les connaissances préalables indispensables
L'auditeur doit maîtriser le cadre réglementaire sectoriel. Pour les établissements financiers, cela inclut les guidelines de l'ABE (Autorité Bancaire Européenne) et les circulaires de l'ACPR. Pour les professionnels de l'immobilier, la connaissance de la loi Hoguet et des obligations LCB-FT est non négociable [4].
Conseil pratique : Constituez un "registre des exigences applicables" avant tout audit. Ce document liste chaque obligation réglementaire, son texte de référence, la direction responsable et la date de dernière vérification. Il devient votre boussole tout au long du processus.
Étape 1 : Cartographier vos obligations réglementaires
Cartographier vos obligations réglementaires signifie identifier exhaustivement chaque texte de loi, norme ou directive applicable à votre organisation, puis l'associer aux processus internes concernés.
Comment construire votre référentiel réglementaire
C'est l'étape la plus chronophage, mais aussi la plus déterminante. Une cartographie incomplète laisse des angles morts qui peuvent coûter très cher lors d'un contrôle externe.
- Identifiez votre secteur d'activité principal et les autorités de tutelle correspondantes (ACPR, AMF, CNIL, CSN).
- Listez les textes applicables : lois nationales, règlements européens, circulaires sectorielles, normes professionnelles.
- Associez chaque exigence à un processus métier : par exemple, l'obligation KYC concerne le processus d'entrée en relation client.
- Évaluez le niveau de criticité de chaque obligation : critique (sanction immédiate possible), majeure (risque élevé), mineure (risque limité).
- Vérifiez la date de mise à jour de chaque texte : la réglementation évolue rapidement, notamment en matière de cybersécurité et de lutte anti-blanchiment.
Selon QSE Veille, spécialiste de la veille réglementaire, "l'audit de conformité réglementaire a pour but de déterminer le niveau de conformité d'une entreprise, collectivité ou association, à la réglementation qui s'applique à elle" [5]. Cette définition souligne l'importance de la précision dans l'identification du périmètre.
Outils et méthodes pour la cartographie
En pratique, trois approches sont utilisées :
- Les matrices de conformité : tableaux Excel ou outils GRC (Gouvernance, Risque, Conformité) qui croisent exigences et processus
- Les outils de veille réglementaire automatisée : plateformes qui alertent sur les nouvelles obligations sectorielles
- Les entretiens avec les directions métier : pour identifier les pratiques réelles vs. les procédures théoriques
Un outil comme un audit SEO structuré illustre bien cette logique de cartographie systématique : on identifie d'abord tous les points de contrôle avant d'évaluer la conformité de chacun. La même rigueur s'applique à l'audit réglementaire.
Étape 2 : Collecter les preuves de conformité
Collecter les preuves de conformité consiste à rassembler tous les documents, enregistrements et données qui démontrent que votre organisation respecte effectivement chaque obligation identifiée.
Les types de preuves acceptables
Selon l'EDC Paris, "l'auditeur procède à la collecte des informations clés : documents légaux et réglementaires, procédures internes, rapports financiers, données opérationnelles" [6]. En pratique, les preuves se classent en quatre catégories :
- Preuves documentaires : contrats, politiques internes, chartes, procédures écrites
- Preuves physiques : constats directs sur site (organisation des espaces, affichages obligatoires)
- Preuves analytiques : rapports statistiques, logs systèmes, tableaux de bord de conformité
- Preuves testimoniales : comptes rendus d'entretiens avec les collaborateurs concernés
Organiser la collecte efficacement
- Créez un plan de collecte détaillant, pour chaque exigence, le type de preuve attendu et le responsable de sa fourniture.
- Fixez des délais précis pour chaque direction : la collecte sans deadline génère des retards qui paralysent l'audit.
- Centralisez les documents dans un espace sécurisé et accessible à l'équipe d'audit uniquement.
- Vérifiez l'authenticité et la date des documents : un document non daté ou non signé n'a pas de valeur probante.
- Documentez les lacunes : l'absence de preuve est elle-même une information importante à consigner.
Conseil pratique : Dans les projets que nous accompagnons chez Keria Tech, la collecte de preuves représente souvent 40 à 50 % du temps total d'audit. Automatiser cette étape via une plateforme de gestion documentaire sur mesure réduit ce délai de moitié, tout en améliorant la traçabilité.
Pour les banques et les notaires, la traçabilité des preuves est particulièrement critique. L'IIA (Institute of Internal Auditors) rappelle que "la fonction Conformité identifie les exigences réglementaires et s'assure que les contrôles appropriés sont en place pour y répondre" [7]. Sans preuve documentée, aucun contrôle ne peut être considéré comme effectif.
Étape 3 : Analyser les écarts et évaluer les risques
Analyser les écarts (gap analysis) consiste à comparer l'état réel de votre organisation à chaque exigence réglementaire, puis à évaluer le niveau de risque associé à chaque non-conformité détectée.
La méthode d'analyse des écarts
C'est le cœur intellectuel de l'audit. Pour chaque exigence cartographiée à l'étape 1, vous disposez maintenant des preuves collectées à l'étape 2. L'analyse compare les deux :
- Évaluez la conformité de chaque exigence : conforme, partiellement conforme, non conforme, ou non applicable.
- Qualifiez l'écart pour chaque non-conformité : quelle est la cause racine ? Manque de procédure, défaut d'application, outil inadapté ?
- Évaluez la probabilité que cet écart soit détecté lors d'un contrôle externe.
- Estimez l'impact potentiel : amende, suspension, atteinte à la réputation, perte de clients.
- Calculez le niveau de risque global en combinant probabilité et impact (matrice risque classique : faible, modéré, élevé, critique).
Prioriser les actions selon le risque
Toutes les non-conformités ne méritent pas la même urgence. Une erreur fréquente consiste à traiter tous les écarts avec la même priorité, ce qui dilue les ressources disponibles sur des points mineurs au détriment des risques critiques.
- Risque critique : action corrective immédiate requise (sous 30 jours)
- Risque élevé : plan d'action formalisé avec responsable désigné (sous 90 jours)
- Risque modéré : intégration au plan de conformité annuel
- Risque faible : surveillance et revue lors du prochain audit
Selon SailPoint, "en suivant des lignes directrices précises, l'audit aide à évaluer les performances de l'organisation face aux exigences réglementaires" [8]. Cette évaluation structurée est ce qui distingue un audit rigoureux d'une simple revue documentaire.
Dans notre expérience terrain, les promoteurs immobiliers sous-estiment régulièrement les risques liés à la documentation LCB-FT (Lutte Contre le Blanchiment de Capitaux et le Financement du Terrorisme). Un dossier client incomplet peut sembler anodin, mais il constitue une non-conformité majeure au regard de la réglementation anti-blanchiment.
Étape 4 : Rédiger le rapport d'audit et les plans d'action
Rédiger le rapport d'audit consiste à formaliser les constats, les écarts identifiés et les recommandations dans un document structuré, destiné à la direction et aux équipes opérationnelles.
Structure d'un rapport d'audit efficace
Un rapport d'audit de conformité réglementaire bien construit comprend systématiquement :
- Le résumé exécutif : synthèse en une page pour les décideurs, avec le niveau de conformité global et les trois risques prioritaires
- Le périmètre et la méthodologie : ce qui a été audité, comment, et sur quelle période
- Les constats détaillés : pour chaque non-conformité, la description de l'écart, la preuve, le niveau de risque
- Les recommandations : actions correctives précises, réalistes et hiérarchisées
- Le plan d'action : responsable, délai, indicateur de suivi pour chaque recommandation
- Les annexes : preuves collectées, référentiel réglementaire utilisé, liste des personnes rencontrées
Rédiger des recommandations actionnables
Une recommandation vague ("améliorer les processus KYC") ne génère aucune action. Une recommandation efficace est spécifique, mesurable et assignée. Par exemple : "Mettre en place une procédure de vérification d'identité documentaire à deux niveaux pour tout nouveau client personne morale, sous la responsabilité du Directeur Conformité, avant le 30 septembre 2026."
Selon Egerie, spécialiste de la gestion des risques cyber, "l'importance du rapport d'audit réside dans sa capacité à transformer des constats techniques en décisions managériales concrètes" [9]. C'est exactement l'enjeu : un rapport lu et appliqué vaut infiniment plus qu'un rapport parfait qui reste dans un tiroir.
Étape 5 : Suivre les actions correctives et piloter la conformité
Suivre les actions correctives signifie mettre en place un dispositif de pilotage continu qui vérifie l'avancement des plans d'action et mesure l'amélioration effective du niveau de conformité dans le temps.
Mettre en place un tableau de bord de conformité
L'audit ne se termine pas avec la remise du rapport. C'est une erreur classique, et coûteuse. Le vrai travail commence après. Un tableau de bord de conformité efficace suit :
- Le taux de réalisation des actions correctives par direction et par échéance
- L'évolution du niveau de conformité global (en pourcentage) d'un audit à l'autre
- Les nouvelles obligations réglementaires entrées en vigueur depuis le dernier audit
- Les incidents de conformité survenus dans l'intervalle (réclamations, contrôles externes, sanctions)
Automatiser le suivi pour gagner en efficacité
En pratique, le suivi manuel des actions correctives dans des tableurs Excel atteint rapidement ses limites dès que l'organisation dépasse une vingtaine de collaborateurs ou gère plusieurs référentiels réglementaires simultanément.
Notre équipe à Keria Tech accompagne des banques régionales et des études notariales dans le déploiement de plateformes de pilotage de la conformité sur mesure. Ces outils centralisent les preuves, automatisent les rappels aux responsables d'action et génèrent des rapports de progression en temps réel, adaptés aux contraintes spécifiques de chaque secteur.
Conseil pratique : Planifiez un audit de suivi (ou "mini-audit") six mois après l'audit principal. Il vérifie que les actions critiques ont bien été mises en œuvre et identifie les dérives avant qu'elles ne deviennent des non-conformités majeures.
Selon le référentiel ISSAI (normes internationales des institutions supérieures de contrôle des finances publiques), "le suivi des recommandations est une composante essentielle du cycle d'audit, qui garantit que les constats produisent un impact réel sur l'organisation auditée" [10].
Erreurs courantes à éviter en 2026
Les erreurs les plus fréquentes dans un audit conformité réglementaire sont le périmètre trop restreint, l'absence de sponsor exécutif et le manque de suivi post-audit. Voici comment les éviter.
Les cinq pièges les plus fréquents
- Périmètre trop restreint : auditer uniquement les processus "visibles" et oublier les sous-traitants et prestataires, qui engagent pourtant la responsabilité de l'organisation mandante au regard du RGPD et de la LCB-FT.
- Confondre audit et contrôle interne : l'audit est une évaluation ponctuelle et indépendante ; le contrôle interne est un dispositif permanent. Les deux sont complémentaires, non substituables [7].
- Négliger la mise à jour du référentiel réglementaire : une cartographie réalisée en 2024 ne reflète pas les obligations DORA ou AMLD6 entrées en vigueur depuis. Vérifiez systématiquement les mises à jour avant chaque audit.
- Produire un rapport sans plan d'action chiffré : un constat sans responsable désigné et sans délai est un constat mort-né. Chaque recommandation doit avoir un propriétaire et une date.
- Sous-estimer la dimension humaine : la non-conformité est souvent le symptôme d'un manque de formation, pas d'une mauvaise volonté. Intégrez un volet sensibilisation dans chaque plan d'action.
Ce que cet article ne couvre pas
Ce guide traite de la méthodologie générale de l'audit conformité réglementaire. Il ne couvre pas en détail les spécificités des audits cybersécurité (ISO 27001, DORA technique), les audits financiers au sens strict (IFRS, normes comptables), ni les procédures d'audit externe diligentées par les autorités de tutelle (ACPR, CNIL). Ces sujets méritent chacun un traitement dédié.

Sources et références
- INTOSAI, "ISSAI 400 — Principes fondamentaux de l'audit de conformité", 2019
- SailPoint, "Guide de l'audit de conformité : définition, types et procédures", 2024
- SafetyCulture, "Comment mener un audit de conformité : un guide", 2024
- Décret Tertiaire 2030, "L'audit réglementaire : un impératif pour la conformité et l'efficacité des entreprises", 2024
- QSE Veille, "Audit de conformité réglementaire et conseil QSE", 2024
- EDC Paris, "Audit de conformité : définition, étapes et conseils pratiques", 2024
- IIA (Institute of Internal Auditors), "Audit interne et conformité : la clarté et la collaboration au service de la valeur", 2022
- SailPoint, "Guide de l'audit de conformité : définition, types et procédures", 2024
- Egerie, "Audit conformité : définition, étapes, enjeux cybersécurité", 2024
- ISSAI, "GUID 4900 — Lignes directrices sur l'audit de conformité", 2021
Questions fréquentes
1. Quelle est la différence entre un audit de conformité et un audit interne ?
L'audit interne est une fonction permanente qui évalue l'ensemble des risques et contrôles d'une organisation. L'audit conformité réglementaire est une mission spécifique qui vérifie le respect des obligations légales et normatives. Les deux sont complémentaires : l'audit interne peut inclure des missions de conformité, mais les deux fonctions ont des objectifs et des périmètres distincts selon l'IIA [7].
2. À quelle fréquence faut-il réaliser un audit conformité réglementaire ?
La fréquence minimale recommandée est annuelle pour les secteurs fortement réglementés (banques, notaires, agences immobilières). En pratique, un audit complet annuel doit être complété par des vérifications ponctuelles à chaque changement réglementaire majeur (nouvelle directive, modification législative) et après tout incident de conformité significatif.
3. Qui peut réaliser un audit conformité réglementaire ?
L'audit peut être conduit par un auditeur interne (responsable conformité de l'organisation), par un cabinet d'audit externe spécialisé, ou par une combinaison des deux. L'indépendance de l'auditeur par rapport aux processus audités est un critère fondamental de crédibilité du résultat. Pour les petites structures (notaires, agences immobilières indépendantes), le recours à un prestataire externe est souvent plus efficace.
4. Quels sont les outils utilisés pour un audit conformité réglementaire ?
Les outils varient selon la taille et la maturité de l'organisation. On trouve des solutions GRC (Gouvernance, Risque, Conformité) comme des plateformes spécialisées, des outils de gestion documentaire (GED), des matrices de conformité sous tableur pour les structures plus légères, et des plateformes sur mesure développées pour des workflows métier spécifiques. NinjaOne souligne que "les outils d'audit permettent d'automatiser la collecte de preuves et de réduire significativement le temps de traitement" [2].
5. Quelles sont les sanctions en cas de non-conformité détectée lors d'un contrôle externe ?
Les sanctions varient selon le secteur et la gravité de l'écart. Pour les banques, l'ACPR peut prononcer des avertissements, des sanctions pécuniaires (jusqu'à 10 % du chiffre d'affaires pour certaines infractions RGPD) ou le retrait d'agrément. Pour les notaires, les sanctions disciplinaires du CSN peuvent aller jusqu'à la suspension d'exercice. Pour les agences immobilières, la suspension ou le retrait de la carte professionnelle est la sanction principale.
6. Comment préparer une organisation à un audit conformité réglementaire externe ?
La meilleure préparation est de pratiquer régulièrement des audits internes selon la même méthodologie que l'auditeur externe utilisera. Constituez un dossier de preuves structuré et à jour, formez vos collaborateurs aux exigences applicables, et assurez-vous que vos plans d'action des audits précédents sont effectivement clôturés. Un audit interne rigoureux ne laisse pas de surprise lors d'un contrôle externe.
7. L'audit conformité réglementaire s'applique-t-il aux petites structures comme les études notariales ?
Oui, sans exception. La taille de la structure ne conditionne pas l'applicabilité des obligations réglementaires. Une étude notariale de deux collaborateurs est soumise aux mêmes exigences RGPD et LCB-FT qu'un grand cabinet. L'audit conformité réglementaire doit simplement être proportionné à la taille et à la complexité de la structure, ce qui le rend plus rapide à conduire, pas moins nécessaire.
Conclusion
Conduire un audit conformité réglementaire rigoureux, c'est protéger votre organisation des risques légaux, mais c'est aussi identifier des leviers d'efficacité opérationnelle que les contrôles quotidiens ne révèlent pas. Les cinq étapes décrites dans ce guide (cartographie, collecte de preuves, analyse des écarts, rédaction du rapport, suivi des actions) forment un cycle complet et reproductible.
Pour les banques, agences immobilières, promoteurs et notaires, la pression réglementaire de 2026 ne faiblit pas. DORA, AMLD6, RGPD : chaque nouvelle obligation est une opportunité de structurer davantage vos processus, à condition de l'aborder avec méthode.
Chez Keria Tech, nous accompagnons les organisations des secteurs bancaire et immobilier dans la mise en place d'outils sur mesure qui automatisent la collecte de preuves, centralisent le suivi des actions correctives et produisent des tableaux de bord de conformité adaptés à leurs contraintes spécifiques. Parce qu'un audit conformité réglementaire bien outillé produit des résultats concrets et mesurables, pas seulement un rapport de plus.
Contenu éditorial à portée informative, sans valeur contractuelle. Keria est courtier en opérations de banque et en services de paiement (COBSP), immatriculé à l'ORIAS sous le n° 26005901 (orias.fr).