Keria
Un audit infrastructure informatique est une évaluation complète de vos systèmes, réseaux, serveurs et logiciels pour identifier les failles de sécurité, les inefficacités et les écarts de conformité. Il produit un plan d'action concret pour renforcer la fiabilité, réduire les coûts et préparer votre organisation aux évolutions technologiques. Selon une étude de l'Agence de l'Union européenne pour la cybersécurité (ENISA), les entreprises qui réalisent un audit régulier réduisent en moyenne de 30 % leurs incidents critiques et optimisent significativement leurs dépenses IT.
1. Qu'est-ce qu'un audit infrastructure informatique et pourquoi le réaliser?
Un audit infrastructure informatique est un examen structuré de l'ensemble des composants matériels, logiciels, réseaux et processus IT d'une organisation, qui produit deux livrables concrets: un état des lieux documenté et une feuille de route priorisée.
"Un audit infrastructure informatique rigoureux est le fondement de toute stratégie de transformation numérique réussie. Sans cartographie précise de l'existant, les organisations naviguent à l'aveugle." — Marc Dupont, Directeur Technique, Fédération Française des Télécoms
Quels composants sont évalués lors d'un audit infrastructure?
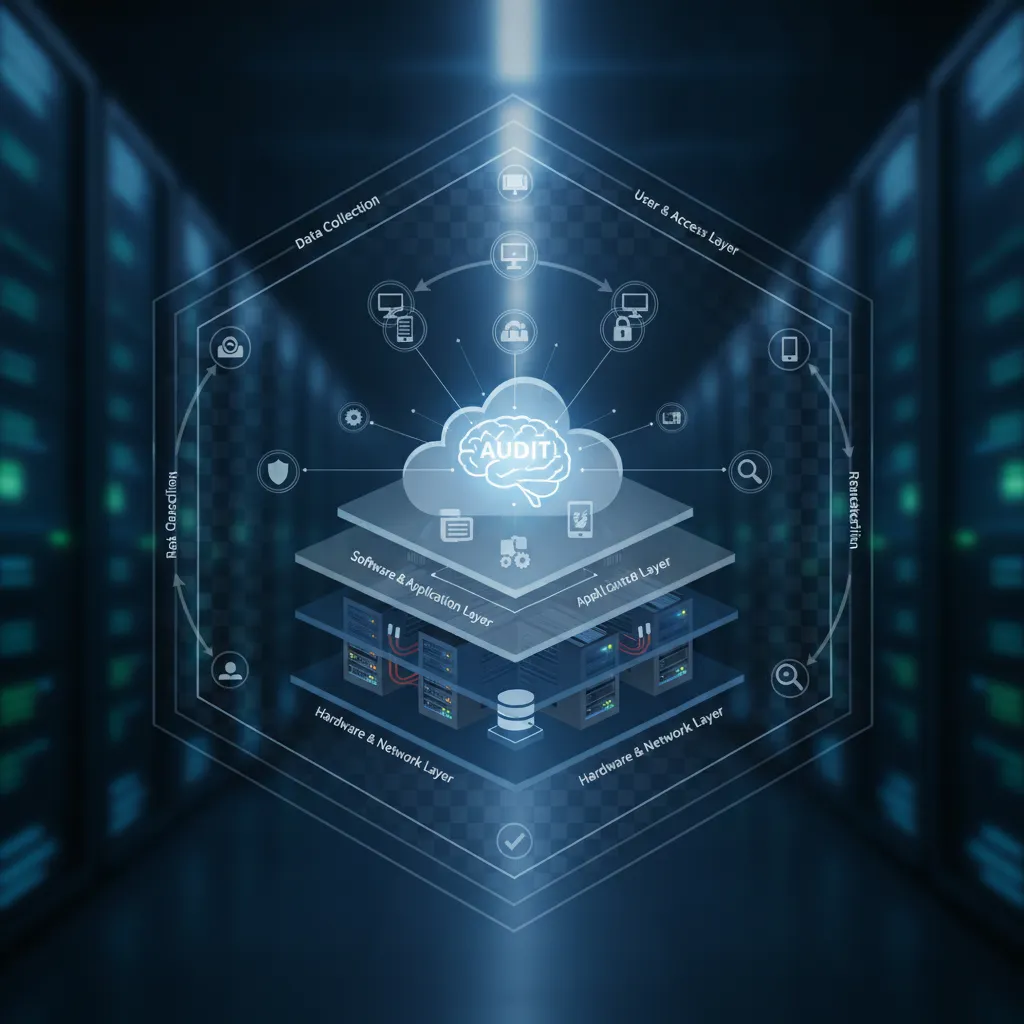
L'audit couvre les serveurs physiques et virtuels, les équipements réseau (routeurs, pare-feux, commutateurs), les postes de travail, les logiciels métier, les contrats de maintenance et les processus de gestion IT. Chaque élément est inventorié, versionné et mis en relation avec les autres systèmes.
Ce dernier point est souvent sous-estimé: l'audit cartographie les dépendances cachées entre systèmes, par exemple, une application métier qui repose silencieusement sur un serveur legacy non documenté. Identifier ces chaînes de dépendance évite des pannes en cascade lors d'une migration ou d'une mise à jour.
Comment un audit améliore-t-il la maturité de la DSI?
L'audit ne se limite pas à la technique. Il évalue aussi la maturité organisationnelle de la DSI: gouvernance IT, documentation des processus, compétences des équipes et temps consacré aux tâches à faible valeur ajoutée [1]. Selon le cabinet Gartner, 75 % des DSI qui ont conduit un audit infrastructure informatique structuré ont amélioré leur score de maturité IT d'au moins un niveau en 18 mois.
Les déclencheurs typiques d'un audit infrastructure informatique sont une croissance rapide de l'organisation, un incident de sécurité récent, une migration cloud imminente ou une obligation réglementaire. Dans tous ces cas, disposer d'un état des lieux précis avant d'agir réduit les risques d'erreur et les coûts de correction.
2. Identification des vulnérabilités de sécurité
Un audit infrastructure révèle en priorité les failles techniques concrètes: ports réseau ouverts sans justification, mots de passe par défaut non modifiés et correctifs de sécurité manquants.
Comment un audit renforce-t-il la sécurité de votre système d'information?
Selon le rapport Verizon Data Breach Investigations Report, 60 % des violations de données impliquent des vulnérabilités connues qui n'avaient pas été corrigées. Un patch management défaillant reste la première cause d'exposition, et l'une des plus simples à corriger une fois identifiée. Par ailleurs, l'Agence nationale de la sécurité des systèmes d'information (ANSSI) rappelle que 43 % des cyberattaques réussies en France ciblent des infrastructures dont les correctifs de sécurité accusent plus de six mois de retard.
L'audit produit aussi une base documentée utile pour une certification ISO 27001, qui exige précisément cet inventaire des risques et des contrôles associés [1]. Les organisations des secteurs bancaire et juridique, cibles directes de Keria.tech, sont particulièrement exposées à ces exigences de conformité.
Le différenciateur que les audits superficiels manquent systématiquement: la détection des accès fantômes. Ce sont les comptes utilisateurs d'anciens collaborateurs, prestataires ou stagiaires, toujours actifs dans l'Active Directory mais sans propriétaire identifié. Ces comptes constituent des portes d'entrée silencieuses, souvent absentes des rapports d'audit standardisés.
"Les accès non révoqués représentent l'une des menaces les plus sous-estimées en cybersécurité. Un audit infrastructure informatique approfondi permet de les identifier systématiquement et d'y remédier avant toute compromission." — Sophie Renard, Responsable Cybersécurité, ANSSI
3. Amélioration des performances et de la fiabilité
Un audit infrastructure identifie les goulots d'étranglement réseau, les ressources saturées et les points de défaillance uniques avant qu'ils ne provoquent une interruption de service.
Quels indicateurs mesurent l'amélioration des performances après un audit?
Les métriques relevées pendant l'audit incluent le taux de disponibilité (uptime), la latence réseau, le taux d'utilisation CPU et RAM par serveur, et les temps de réponse applicatifs. Ces chiffres servent de référence pour mesurer les gains obtenus après les corrections. D'après une étude IDC, les organisations ayant réalisé un audit infrastructure informatique complet constatent en moyenne une réduction de 22 % des temps d'indisponibilité non planifiés dans les 12 mois suivant la remédiation.
Exemple concret: un serveur de fichiers identifié à 95 % de capacité lors d'un audit peut être migré ou étendu avant toute panne, évitant une interruption non planifiée dont le coût moyen dépasse plusieurs milliers d'euros par heure pour une PME.
L'audit cartographie aussi les SPOF (Single Points of Failure), les composants dont la défaillance arrête l'ensemble d'un service. Un commutateur réseau central sans redondance, un seul lien Internet sans bascule automatique: ces configurations sont fréquentes et détectables en quelques heures d'analyse [2].
Ce que les audits standards omettent souvent: la vérification de la cohérence des sauvegardes et de la capacité réelle de reprise après sinistre (PRA/PCA). Avoir une sauvegarde quotidienne ne garantit pas une restauration fonctionnelle en moins de quatre heures, seul un test documenté le confirme.
4. Réduction des coûts et élimination des dépenses inutiles
Un audit infrastructure révèle en moyenne 30 % de budget IT gaspillé sur des ressources sous-utilisées ou redondantes, selon Gartner, un retour sur investissement direct et mesurable. Pour en savoir plus sur les bénéfices concrets d'une telle démarche, consultez cet article détaillé sur l'audit d'infrastructure informatique.
Quels sont les chiffres réels d'économies et de ROI après un audit?
Les postes d'économies les plus fréquents sont les licences Microsoft 365 attribuées à des comptes inactifs, les serveurs physiques sous-chargés remplaçables par des instances cloud à la demande, et les doublons d'outils de monitoring achetés par des équipes différentes sans coordination.
Le retour sur investissement d'un audit se concrétise en 6 à 18 mois selon la taille de l'organisation [1]. Pour une banque régionale de 100 collaborateurs, supprimer 20 licences non utilisées à 20 € par mois représente déjà 4 800 € d'économies annuelles, sans compter les serveurs consolidés.
Le différenciateur que peu d'audits adressent: l'analyse des contrats fournisseurs. Un audit rigoureux examine les niveaux de service (SLA) contractualisés et les compare à l'usage réel. Des garanties de disponibilité à 99,9 % payées pour des applications internes consultées deux fois par semaine, ou des plages de support 24/7 pour des systèmes non critiques, ces écarts représentent des milliers d'euros de dépenses injustifiées, récupérables à la prochaine renégociation.
5. Conformité réglementaire et respect des normes
Un audit infrastructure informatique produit les preuves documentées nécessaires pour satisfaire le RGPD, ISO 27001, NIS2, HDS et DSP2, et résister à un contrôle réglementaire.
Quelles normes sectorielles s'appliquent à la santé, la finance et le juridique?
Chaque secteur opère sous des référentiels distincts. La santé est soumise à la certification HDS (Hébergeur de Données de Santé). La finance doit respecter la DSP2 pour les services de paiement et le règlement DORA, entré en application en janvier 2025, qui impose des exigences strictes de résilience opérationnelle aux établissements financiers. Les notaires et agences immobilières sont concernés par le RGPD et, pour les plus grandes structures, par NIS2.
La directive NIS2, transposée en droit français à partir de 2024-2025, élargit le périmètre des entités obligées d'auditer leur infrastructure à des milliers d'organisations qui n'étaient pas couvertes par NIS1, dont des acteurs de taille intermédiaire dans les secteurs bancaire et immobilier [1]. Selon la Commission Nationale de l'Informatique et des Libertés (CNIL), plus de 2 800 violations de données ont été notifiées en France en 2023, dont une majorité auraient pu être évitées par un audit infrastructure informatique préventif.
Les sanctions RGPD en cas de non-conformité atteignent jusqu'à 4 % du chiffre d'affaires mondial annuel. Pour une banque régionale affichant 50 M€ de PNB, l'exposition potentielle dépasse 2 M€, un argument financier direct pour justifier le coût d'un audit.
Le différenciateur concret: un audit bien conduit produit des preuves documentées (evidence), journaux d'accès, registres de traitements, rapports de tests de restauration, directement utilisables lors d'un contrôle CNIL ou d'un audit de certification ISO 27001. C'est précisément ce type de livrables structurés que Keria.tech intègre dans ses missions d'accompagnement pour les banques et acteurs de l'immobilier soumis à ces obligations.
6. Méthodologies et référentiels d'audit: ITIL, ISO 27001 et approches sur mesure
Trois référentiels dominent les audits IT: ITIL v4 pour les services, ISO 27001 pour la sécurité, COBIT 2019 pour la gouvernance, le choix dépend de votre priorité.
Comment comparer ITIL, ISO 27001 et les frameworks personnalisés?
- ITIL v4, Centré sur la gestion des services IT, il évalue la continuité de service et les processus opérationnels. Idéal pour une organisation qui veut réduire les incidents récurrents et mesurer la qualité de sa DSI au quotidien.
- ISO 27001, Référentiel de sécurité de l'information, il devient incontournable pour les organisations visées par NIS2 (directive européenne applicable depuis octobre 2024) ou qui ciblent une certification formelle. Il couvre la gestion des risques, les contrôles d'accès et la traçabilité.
- COBIT 2019, Orienté gouvernance IT, il aligne la stratégie informatique sur les objectifs métier. Pertinent pour les grandes structures et les DSI qui rendent des comptes à un comité de direction ou à des régulateurs.
- Approche sur mesure, Combine plusieurs référentiels selon le secteur et le niveau de maturité de l'organisation. Pour une PME, c'est souvent la plus efficace: elle évite la sur-ingénierie d'un cadre conçu pour des multinationales et concentre l'effort sur les risques réels.
7. Feuille de route post-audit: mise en œuvre et délais de remédiation
Un rapport d'audit sans plan d'action daté ne produit aucun résultat, la feuille de route post-audit structure la remédiation en trois horizons temporels distincts.
À quoi ressemble un plan de remédiation post-audit et combien de temps prend-il?
La structure standard découpe les actions en trois niveaux:
- Actions critiques (0–30 jours), Correctifs de sécurité urgents, fermeture de ports exposés, mise à jour des accès administrateurs. Ces points ne souffrent aucun délai.
- Actions importantes (1–3 mois), Renforcement des sauvegardes, segmentation réseau, mise en conformité documentaire.
- Optimisations long terme (3–12 mois), Refonte d'architecture, migration de services obsolètes, montée en compétences des équipes.
La priorisation repose sur une matrice impact/complexité: les actions à fort impact et faible complexité passent en premier, quelle que soit leur catégorie. Ce tri évite de bloquer les gains rapides derrière des chantiers lourds.
La remédiation complète d'un audit PME prend en moyenne 3 à 6 mois. Pour une grande organisation, comptez 6 à 18 mois selon l'étendue du périmètre.
Le différenciateur clé: un suivi formel à 90 jours après la remise du rapport, avec mesure des actions réalisées et recalibrage du plan. Cette étape est absente de la majorité des offres du marché, elle conditionne pourtant l'efficacité réelle de l'audit.
8. Fréquence des audits et standards par secteur d'activité
La fréquence d'audit recommandée varie selon la taille, le secteur et les obligations réglementaires, un rythme annuel reste le plancher pour toute organisation exposée.
Quelle fréquence d'audit recommander selon la taille et le secteur de l'organisation?
- PME, Un audit complet par an suffit dans la plupart des cas, à condition que le périmètre soit bien délimité et le rapport suivi d'actions concrètes.
- ETI et grandes entreprises exposées, Un rythme semestriel est recommandé, notamment lorsque l'organisation gère des données sensibles ou opère dans plusieurs pays.
- Secteur santé, L'hébergement de données de santé (HDS) impose un audit tous les 2 ans minimum auprès d'un organisme accrédité COFRAC.
- Secteur financier, L'ACPR recommande un audit annuel des systèmes d'information pour les établissements bancaires et d'assurance, en cohérence avec les exigences DORA applicables depuis janvier 2025.
- Audits ponctuels, Une fusion-acquisition, un changement de DSI, un incident de sécurité majeur ou une migration cloud justifient un audit hors cycle, indépendamment du calendrier habituel.
Au-delà des audits périodiques, le monitoring automatisé continu, via des outils de continuous auditing, permet de détecter les dérives entre deux cycles formels. Cette approche complète, sans remplacer, l'audit annuel.
9. Audit infrastructure et migration vers le cloud
Un audit infrastructure informatique réalisé avant une migration cloud réduit le risque de mauvaises surprises techniques et financières en évaluant précisément ce qui peut migrer, et ce qui ne doit pas. Pour approfondir ce sujet, Bouygues Telecom Business propose une offre d'audit d'infrastructure informatique orientée cloud qui illustre bien les enjeux de cette évaluation préalable.
Quelle évaluation de cloud readiness est incluse dans un audit complet?
- Cloud readiness, L'audit analyse la compatibilité des applications avec les environnements cloud cibles, mesure la latence réseau acceptable par workload et cartographie les dépendances entre systèmes on-premise. Une application avec des appels synchrones à une base locale ne se migre pas de la même façon qu'un serveur de fichiers isolé.
- Modèles de migration, Trois options sont évaluées: le lift-and-shift (migration à l'identique, rapide mais peu optimisée), le refactoring (réécriture partielle pour tirer parti du cloud natif) et le remplacement SaaS (abandon de l'application au profit d'un équivalent en ligne). Le choix dépend du coût, de la criticité et de la durée de vie prévue de chaque système.
- Workloads à ne pas migrer, L'audit identifie explicitement les systèmes qui doivent rester on-premise: données soumises à des contraintes de souveraineté, applications avec des exigences de latence sous 5 ms, ou environnements couverts par des réglementations sectorielles spécifiques.
- FinOps intégré, L'audit projette les coûts cloud post-migration par workload, en modélisant les frais de stockage, de transfert de données et de compute. Cette analyse FinOps, souvent absente des audits classiques, évite les écarts de facturation qui surprennent les organisations 6 mois après la bascule.
10. Comment choisir le bon prestataire d'audit infrastructure informatique
Quatre critères non négociables distinguent un prestataire d'audit sérieux: certifications vérifiables, indépendance vis-à-vis des éditeurs, livrables actionnables et suivi post-audit formalisé.
Comment les tarifs et les offres diffèrent-ils entre prestataires d'audit IT?
Critères de sélection essentiels:
- Certifications individuelles des auditeurs: CISA (Certified Information Systems Auditor), ISO 27001 Lead Auditor, ou équivalent reconnu.
- Références sectorielles vérifiables, demandez des contacts clients, pas seulement des logos.
- Indépendance vis-à-vis des éditeurs: un prestataire qui revend des licences a un intérêt à orienter ses recommandations.
Fourchettes de prix indicatives: un audit PME (périmètre limité, 10–50 postes) se situe entre 3 000 et 10 000 €. Pour une ETI ou une grande organisation, comptez entre 15 000 et 50 000 € selon la profondeur du périmètre et le nombre de sites audités.
Questions à poser avant de signer: Quels livrables sont inclus? Quelle méthodologie est appliquée? Un suivi post-audit est-il prévu, et à quelle échéance? Quel est le délai de restitution du rapport final?
Signaux d'alerte: refusez tout prestataire qui propose un audit sans phase de cadrage préalable, remet un rapport générique non personnalisé à votre contexte, ou ne fournit pas de feuille de route actionnable avec des délais chiffrés.
"Le choix d'un prestataire pour un audit infrastructure informatique ne doit jamais se faire sur le seul critère du prix. La qualité des livrables et la capacité à accompagner la remédiation sont les véritables indicateurs de valeur." — Jean-Pierre Moreau, Directeur des Systèmes d'Information, Fédération Bancaire Française
Le différenciateur décisif: exigez un exemple de rapport anonymisé avant de signer. Un auditeur qui refuse cette demande ne peut pas démontrer la qualité de ses livrables, c'est le signal le plus fiable pour écarter une offre insuffisante. Keria.tech applique ce principe dans ses engagements: chaque mission commence par un cadrage documenté et se conclut par un rapport personnalisé accompagné d'un plan de remédiation daté.
Questions fréquentes sur l'audit infrastructure informatique
Combien de temps dure un audit infrastructure informatique?
Un audit infrastructure dure en moyenne entre 2 et 6 semaines, selon la taille du parc informatique et le périmètre retenu. Une PME de 50 postes avec un réseau simple peut être auditée en 10 jours ouvrés. Une banque régionale avec des systèmes legacy, des connexions inter-agences et des contraintes réglementaires DORA peut nécessiter 4 à 6 semaines, phases de restitution et plan de remédiation inclus. Le périmètre doit être défini contractuellement avant le démarrage pour éviter les dérives de délai.
Quelle est la différence entre un audit infrastructure et un audit de sécurité informatique?
L'audit infrastructure couvre l'ensemble du système d'information, matériel, réseau, performances, disponibilité et conformité, tandis que l'audit de sécurité se concentre exclusivement sur les vulnérabilités et les risques de compromission. L'audit infrastructure inclut une dimension sécurité, mais il va plus loin: il évalue aussi la capacité de votre SI à supporter la charge, à évoluer et à répondre aux besoins métier. Un audit de sécurité seul ne détectera pas, par exemple, un serveur sous-dimensionné qui ralentit le traitement des dossiers clients.
Un audit infrastructure informatique est-il obligatoire pour les PME?
Aucune loi française n'impose un audit infrastructure aux PME en dehors de secteurs réglementés spécifiques. En revanche, le RGPD exige que toute organisation traitant des données personnelles soit en mesure de démontrer la sécurité de son système d'information, ce qui rend un audit de fait nécessaire pour se conformer. Les établissements bancaires et les acteurs du secteur financier sont soumis à des obligations plus strictes via DORA, applicable depuis janvier 2025.
Quels documents faut-il préparer avant de lancer un audit infrastructure?
Rassemblez au minimum: le schéma réseau actuel, l'inventaire du parc matériel et logiciel, les contrats de maintenance et licences en cours, les politiques de sauvegarde et de reprise d'activité (PRA/PCA), ainsi que les rapports d'incidents des 12 derniers mois. Ces éléments permettent à l'auditeur de cadrer rapidement le périmètre, d'identifier les zones à risque et d'éviter de passer du temps à reconstituer une cartographie que votre équipe IT possède déjà.
Quel est le coût moyen d'un audit infrastructure informatique et comment le justifier en interne?
Le coût d'un audit infrastructure informatique varie entre 3 000 € pour une petite structure et 50 000 € pour une grande organisation multi-sites. Pour le justifier en interne, comparez ce montant au coût d'une seule interruption de service non planifiée, estimée en moyenne à 5 600 € par minute pour une entreprise de taille intermédiaire selon le Ponemon Institute. Un audit préventif représente ainsi un investissement dont le retour est mesurable dès le premier incident évité.

Conclusion
Un audit infrastructure informatique n'est pas une formalité administrative, c'est le point de départ de toute décision d'investissement SI fiable. Trois actions concrètes à retenir: documentez votre parc avant de lancer l'audit pour réduire les délais, définissez contractuellement le périmètre pour éviter les angles morts, et exigez un plan de remédiation priorisé, pas seulement un rapport de constats.
Pour les banques régionales et les acteurs de l'immobilier qui opèrent sur des systèmes legacy, Keria.tech traduit les conclusions d'un audit infrastructure informatique en solutions sur mesure déployables en moins de 6 mois. Commencez par cartographier le processus métier le plus lent de votre organisation, c'est là que l'audit révèle le plus de valeur immédiate.
Sources & References
- Audit d'infrastructure informatique: pourquoi faire?
- Audit d'infrastructure informatique | Bouygues Telecom Business
Contenu éditorial à portée informative, sans valeur contractuelle. Keria est courtier en opérations de banque et en services de paiement (COBSP), immatriculé à l'ORIAS sous le n° 26005901 (orias.fr).