Keria
Former vos salariés à la sécurité informatique réduit le risque cyber en s'attaquant à sa cause principale: l'erreur humaine, impliquée dans la grande majorité des incidents. La démarche fonctionne quand elle combine implication visible de la direction, formation continue plutôt qu'une session unique, et mise en pratique régulière via des simulations. L'objectif n'est pas d'empiler des outils techniques mais de construire des réflexes durables chez chaque collaborateur, du stagiaire au dirigeant, pour que la vigilance en matière de sécurité informatique entreprise devienne un automatisme et non une contrainte.
Prérequis: évaluer la maturité sécurité informatique de votre entreprise avant de former
Avant de former qui que ce soit, cartographiez les comportements à risque réels dans votre organisation, sans cet état des lieux, votre programme de sécurité informatique entreprise formera dans le vide.
Un audit comportemental précède toute action de formation pour une raison simple: vous ne pouvez pas corriger ce que vous n'avez pas mesuré. Cet audit regarde la réutilisation de mots de passe entre outils professionnels et personnels, les habitudes d'ouverture de pièces jointes non vérifiées, et le recours au cloud personnel (Google Drive, Dropbox grand public) pour échanger des documents sensibles, une pratique fréquente dans les équipes commerciales ou RH quand les outils internes sont jugés trop lents. Sans ce diagnostic, la formation traite des symptômes génériques plutôt que les failles concrètes de votre organisation. Pour une banque régionale ou une étude notariale, cet audit doit aussi vérifier les pratiques autour des outils legacy: qui a accès à quoi, et depuis quel terminal.
L'audit sert aussi à prioriser. Tous les services ne présentent pas le même niveau d'exposition. La direction générale et la finance manipulent des virements et des données stratégiques, cibles privilégiées du phishing ciblé (fraude au président). Les RH traitent des données personnelles sensibles soumises au RGPD, et subissent souvent les tentatives d'usurpation d'identité via de faux CV ou candidatures piégées. Pour une agence immobilière ou un promoteur, les équipes commerciales qui échangent des documents contractuels par e-mail avec des particuliers constituent un point d'entrée tout aussi critique. Identifier ces profils permet de concentrer le premier budget de formation en sécurité informatique entreprise là où le risque financier est le plus élevé, plutôt que de diluer l'effort sur l'ensemble des effectifs dès le départ.
Comment impliquer la direction et les managers dans cette transformation culturelle?
L'adhésion des équipes dépend directement de l'engagement visible de la direction, un programme porté uniquement par la DSI reste perçu comme une contrainte technique, pas comme une priorité d'entreprise. Un dirigeant qui participe lui-même aux simulations de phishing, qui commente les résultats en comité de direction, ou qui impose le même standard de vigilance à son équipe envoie un signal que des e-mails de rappel ne remplacent jamais.
Trois ressources conditionnent le lancement: un référent sécurité ou pilote interne qui anime le programme dans la durée, un budget dédié aux outils de formation et de simulation (pas seulement aux licences antivirus), et un calendrier réaliste étalé sur plusieurs trimestres plutôt qu'une session unique de lancement. Keria.tech accompagne cette phase de cadrage en structurant l'audit des usages numériques avec les équipes métier avant de concevoir les outils adaptés aux contraintes réglementaires du secteur bancaire ou notarial. Construire durablement cette culture de vigilance suppose aussi de s'appuyer sur des ressources éprouvées, comme ce guide pratique sur la construction d'une culture de sensibilisation à la sécurité, qui détaille les étapes pour réduire le risque humain dans la durée.
Lancer un programme de sécurité informatique en entreprise centré sur vos salariés
Un programme efficace de sécurité informatique entreprise suit quatre étapes dans l'ordre: diagnostic des risques réels, objectifs mesurables, choix des formats adaptés aux métiers, puis déploiement progressif plutôt qu'un lancement unique.
Quelles sont les étapes concrètes pour lancer un programme de sensibilisation à la sécurité?
Commencez par un diagnostic honnête de vos vulnérabilités humaines. Dans une banque régionale, cela veut dire interroger les équipes conformité sur les tentatives de phishing reçues ces derniers mois, ou vérifier auprès du support client combien d'incidents ont déjà impliqué une erreur de manipulation de données. Ce constat de départ oriente tout le reste du programme.
- Diagnostic: cartographiez les processus sensibles (KYC, virements, gestion documentaire) et identifiez où l'erreur humaine coûte le plus cher.
- Objectifs mesurables: fixez des cibles concrètes, taux de signalement des e-mails suspects, taux de clics sur de fausses campagnes de phishing, délai moyen avant signalement d'un incident.
- Choix des formats: sélectionnez des supports courts, applicables immédiatement, plutôt que des contenus génériques.
- Déploiement progressif: démarrez sur un service pilote (souvent le service client, le plus exposé aux sollicitations externes) avant une généralisation.
La fréquence compte plus que la durée. Une session annuelle de deux heures s'oublie en quelques semaines, alors que des micro-formations de cinq minutes répétées chaque mois ancrent un réflexe durable, un principe que confirme la progression par paliers de maturité décrite dans les travaux sur la culture de sécurité, où l'objectif final est la prise de décision instinctive plutôt que le simple respect d'une règle apprise une fois par an [1].
Concrètement, un programme de sécurité informatique entreprise combine plusieurs formats complémentaires: ateliers pratiques en petits groupes pour manipuler de vrais cas (un e-mail frauduleux imitant un notaire partenaire, par exemple), campagnes de phishing simulées envoyées sans prévenir pour mesurer les réflexes réels, et micro-formations par e-mail qui rappellent une bonne pratique en moins d'une minute de lecture.
Le contenu doit coller au métier, pas à un modèle générique. La comptabilité a besoin de réflexes sur les faux ordres de virement et la vérification des coordonnées bancaires. Le support client, exposé aux appels et messages entrants, doit apprendre à repérer l'ingénierie sociale par téléphone. La direction, elle, est une cible privilégiée pour le phishing ciblé (whaling) visant les validations financières. Un prestataire comme Keria Tech conçoit justement ce type d'outils de sécurité informatique entreprise sur mesure, calibrés sur les processus réels d'une banque, d'une agence ou d'une étude notariale plutôt que sur un standard appliqué à tous les secteurs.
Surmonter les résistances humaines à une culture de sécurité informatique en entreprise
Les résistances viennent rarement d'une mauvaise volonté, elles naissent de la fatigue, du manque de temps perçu et de l'absence de sanction immédiate après une erreur. Lever ces freins demande moins de règles supplémentaires et plus de reconnaissance et de clarté dans le discours autour de la sécurité informatique entreprise.
Pourquoi l'erreur humaine reste-t-elle la principale vulnérabilité des entreprises?
L'erreur humaine domine les incidents parce que la vigilance se dégrade avec la répétition des tâches et la charge mentale quotidienne. Un collaborateur qui traite des dizaines d'e-mails par jour développe des réflexes de clic rapide, exactement le terrain que les campagnes de phishing exploitent. L'étude Verizon citée par un spécialiste de la cybersécurité situe l'élément humain non malveillant dans 62 % des violations recensées [2], un chiffre qui confirme que le problème n'est pas l'ignorance mais l'automatisme.
Deux autres facteurs aggravent ce constat dans les banques, agences immobilières, cabinets de notaires et chez les promoteurs. D'abord, les habitudes ancrées: un conseiller clientèle qui utilise le même mot de passe depuis des années ne perçoit pas le risque associé. Ensuite, le sentiment de ne pas être une cible, une agence immobilière locale ou une étude notariale pense souvent échapper à l'attention des attaquants, alors que la taille réduite de la structure facilite justement l'intrusion.
Quel budget et quelles ressources faut-il prévoir pour une telle transformation?
Le dimensionnement dépend de la taille de l'organisation et du niveau de maturité recherché, pas d'un montant fixe à atteindre. Une structure de taille modeste, une agence immobilière régionale ou une étude notariale, peut démarrer avec une approche budget-friendly: ateliers courts, supports internes, communication régulière portée par la direction. Une banque régionale ou un promoteur national visera plutôt un dispositif mid-range à premium, incluant simulations de phishing, plateformes de formation continue et suivi comportemental.
Trois leviers fonctionnent à tous les niveaux de budget. La gamification transforme la formation en défi collectif plutôt qu'en obligation administrative. La reconnaissance publique des bons réflexes, signaler un e-mail suspect, par exemple, renforce l'adhésion mieux qu'une sanction. Enfin, une communication sans culpabilisation évite l'effet inverse: un employé qui craint d'être blâmé cache ses erreurs au lieu de les signaler, ce qui retarde la détection d'un incident réel. Une sécurité informatique entreprise durable repose sur cette confiance mutuelle entre équipes IT et métiers, bien plus que sur l'accumulation d'outils techniques.
Mesurer et pérenniser l'impact de la formation à la sécurité informatique en entreprise
Une culture de sécurité informatique en entreprise se mesure à des indicateurs comportementaux suivis dans la durée, pas à un simple taux de présence en formation. Sans ce suivi, impossible de distinguer un programme qui change les réflexes d'un programme qui coche une case réglementaire.
Quels indicateurs et métriques permettent de suivre l'efficacité d'une culture de sécurité?
Trois signaux méritent un suivi mensuel ou trimestriel. Le taux de signalement spontané des tentatives de phishing, combien d'employés alertent l'IT sans y être invités, indique si la vigilance est devenue un réflexe. La réduction progressive du taux de clic sur les simulations d'hameçonnage mesure l'effet concret des campagnes de sensibilisation sur plusieurs vagues successives. Le délai moyen de signalement d'un incident, du moment où un collaborateur repère une anomalie jusqu'à l'alerte de l'équipe sécurité, conditionne directement la capacité de l'organisation à limiter les dégâts.
Une étude SANS citée dans un rapport sectoriel indique que 62% des responsables de sensibilisation manquent de visibilité sur ces métriques comportementales [1], ce qui les empêche de relier les formations suivies à une réduction réelle du risque. Mettre en place ce suivi dès le départ évite cet écueil et permet de justifier le budget sécurité informatique entreprise auprès de la direction.
Le retour sur investissement se calcule simplement: chaque incident évité représente une économie sur trois postes, les coûts de remédiation technique, l'interruption d'activité pendant la gestion de crise, et l'impact sur la réputation auprès des clients ou partenaires. Pour une banque régionale ou une étude notariale manipulant des données sensibles, cet impact d'image pèse souvent plus lourd que le coût technique immédiat.
Faut-il externaliser la gestion de la sécurité ou développer une expertise interne?
Le choix dépend de la taille de l'organisation et de sa maturité numérique, pas d'une préférence de principe. Une structure de 50 à 100 collaborateurs sans DSI dédiée gagne généralement à s'appuyer sur un accompagnement externe capable d'industrialiser les campagnes de simulation et le reporting. Une organisation plus large peut internaliser un référent sécurité tout en gardant un prestataire pour l'audit périodique et les tests techniques.
La sécurité doit aussi s'ancrer dans les processus métier quotidiens: validation systématique des demandes d'accès, revues trimestrielles des droits utilisateurs, rappels contextuels au moment précis d'une action sensible comme un virement ou l'envoi d'un document client. Keria.tech conçoit ces mécanismes directement dans les plateformes développées pour les banques, agences immobilières, promoteurs et notaires, pour que la vigilance s'intègre à l'outil plutôt que de reposer sur la seule mémoire des équipes.
Erreurs fréquentes à éviter en sécurité informatique en entreprise
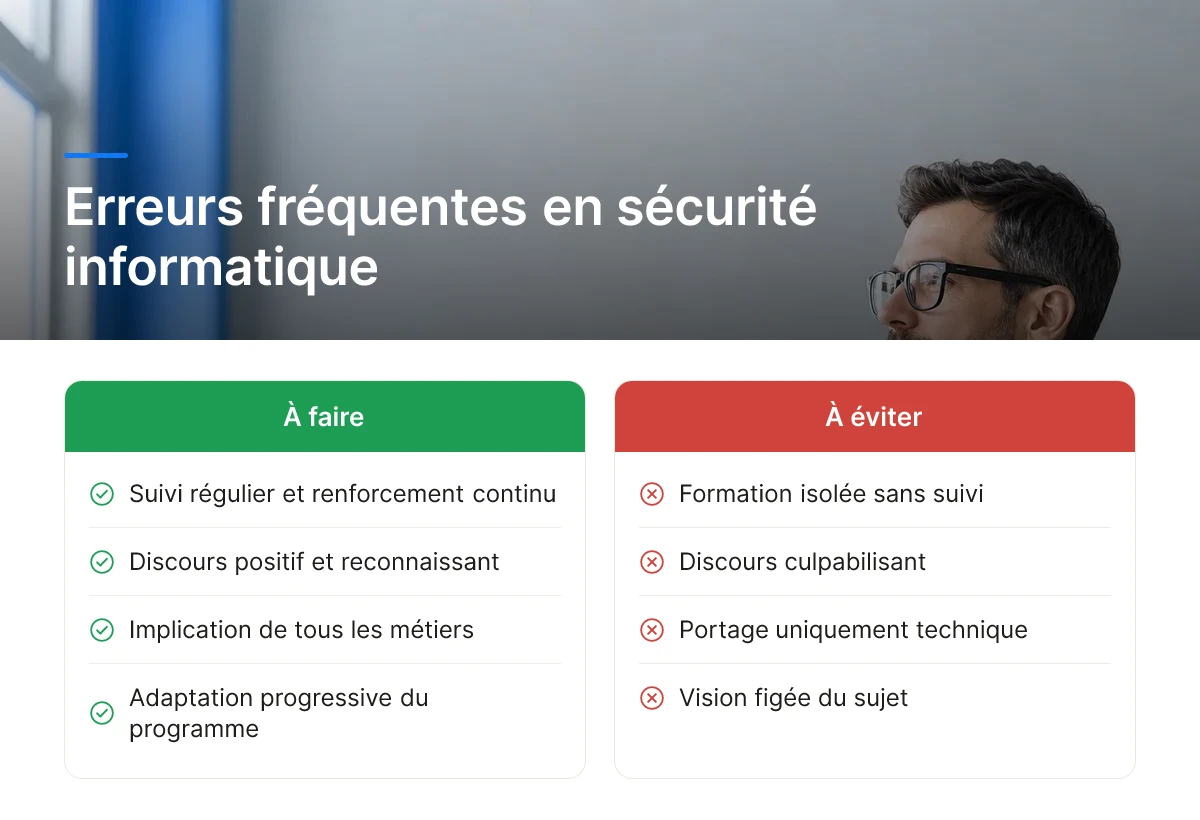
La plupart des programmes de sécurité informatique en entreprise échouent pour les mêmes quatre raisons: formation isolée, discours culpabilisant, portage uniquement technique, et vision figée du sujet.
La formation ponctuelle sans suivi
Organiser une session de sensibilisation annuelle et considérer le sujet clos est l'erreur la plus répandue. L'effet d'une formation isolée s'estompe en quelques semaines si rien ne vient le renforcer, un rappel, une simulation, un échange en équipe. La maturité d'une culture de sécurité se construit par étapes successives, pas par un événement unique, et progresse d'un simple respect de règles vers des réflexes acquis durablement [1]. Sans répétition régulière, chaque nouvelle recrue et chaque salarié distrait reviennent au point de départ.
Le discours anxiogène qui pousse à cacher les erreurs
Menacer ou culpabiliser les salariés qui cliquent sur un lien suspect produit l'effet inverse de celui recherché: ils cachent l'incident au lieu de le signaler. Les organisations où le taux de signalement progresse sont aussi celles où le sentiment de sécurité psychologique augmente, les deux évoluent ensemble [1]. Un salarié qui craint la sanction attendra, et ce délai de quelques heures peut suffire à transformer un clic malheureux en incident majeur.
Un programme pensé uniquement par l'IT
Confier la sécurité informatique entreprise à la seule direction technique, sans relais des managers de proximité, limite fortement son adoption. Les équipes suivent les messages qui viennent de leur hiérarchie directe, pas uniquement d'un service perçu comme éloigné du terrain. Sans ce relais managérial, les consignes restent des emails jamais lus plutôt que des pratiques intégrées au quotidien.
Traiter la sécurité comme un projet terminé
Dernier piège: considérer qu'un audit réussi ou une certification obtenue clôt le sujet. Les menaces évoluent, les équipes changent, les outils aussi, la sécurité se pilote comme un processus continu, ajusté selon les incidents observés et les retours du terrain, pas comme un livrable figé une fois pour toutes.
Questions fréquentes
Combien de temps faut-il pour instaurer une vraie culture de sécurité informatique dans une entreprise?
Comptez douze à vingt-quatre mois pour passer d'une conformité de façade à des réflexes de sécurité réellement ancrés. La maturité progresse par paliers, d'un simple respect des règles jusqu'à une prise de décision sécurisée instinctive et non sollicitée [1]. Une banque régionale ou une étude notariale doit prévoir ce rythme dans son plan de transformation digitale, sans attendre de résultats visibles avant six à huit mois de pratique régulière.
Comment la formation continue renforce-t-elle les défenses de l'organisation sur le long terme?
La formation continue transforme des connaissances ponctuelles en réflexes durables face au phishing et aux erreurs de manipulation documentaire. Répétée dans le temps, elle aide les employés à reconnaître les menaces et à appliquer des pratiques sûres qui soutiennent les exigences de normes comme ISO 27001 ou NIS2 [3], au lieu de se limiter à une session annuelle vite oubliée.
Quel est le rôle des managers de proximité dans le maintien des bons réflexes de sécurité?
Les managers de proximité font vivre la sécurité au quotidien, bien au-delà des campagnes de sensibilisation ponctuelles. En rappelant les bons réflexes lors des réunions d'équipe et en signalant eux-mêmes les incidents suspects, ils montrent l'exemple, un facteur clé pour installer un climat de confiance où les collaborateurs osent remonter leurs erreurs [1].
Une petite entreprise a-t-elle vraiment besoin d'un programme de sensibilisation formalisé?
Oui, même une petite structure reste une cible car l'erreur humaine intervient dans la majorité des violations de données, quelle que soit la taille de l'organisation [2]. Une agence immobilière ou une étude notariale de dix personnes gagne à formaliser des règles simples, mots de passe, pièces jointes, accès partagés, plutôt que de compter sur le bon sens individuel.
Quels indicateurs montrent qu'un programme de sécurité informatique entreprise commence à porter ses fruits?
Les premiers signes tangibles apparaissent généralement dans la hausse du taux de signalement spontané des e-mails suspects et dans la baisse progressive des clics lors des simulations de phishing. Un autre indicateur fiable est la réduction du délai entre la détection d'une anomalie par un salarié et son signalement à l'équipe sécurité, preuve que la vigilance devient un réflexe partagé plutôt qu'une consigne isolée.
Conclusion
Une culture de sécurité informatique solide repose sur trois leviers concrets: une formation continue plutôt qu'annuelle, des managers de proximité qui incarnent les bons réflexes, et des indicateurs de comportement pour mesurer les progrès réels plutôt que les simples taux de complétion [1]. Pour une banque régionale ou une étude notariale soumise à des exigences réglementaires croissantes, ces changements de sécurité informatique entreprise réduisent le risque sans nécessiter de refonte complète du système d'information. Keria.tech conçoit des outils adaptés à vos processus métier pour accompagner cette transformation. Prochaine étape concrète: organisez d'ici un mois un premier audit des comportements à risque au sein d'une équipe pilote, avant de généraliser le programme.
Sources & References
- A Practical Guide to Building Security Awareness Culture | Adaptive Security
- How to Build a Security-Conscious Culture: 5 Key Steps
- Cyber Security Awareness - What is it and why is it important?
Contenu éditorial à portée informative, sans valeur contractuelle. Keria est courtier en opérations de banque et en services de paiement (COBSP), immatriculé à l'ORIAS sous le n° 26005901 (orias.fr).