Keria
Préparer votre organisation à un audit de sécurité informatique demande de rassembler votre documentation technique, cartographier vos actifs et impliquer vos équipes avant l'arrivée de l'auditeur. Les trois priorités concrètes: un inventaire à jour de vos systèmes et accès, des politiques de sécurité formalisées, et un responsable désigné en interne pour coordonner les échanges. Cette préparation réduit les délais, évite les blocages pendant l'audit et facilite la mise en conformité une fois les recommandations reçues.
Prérequis: ce qu'il faut rassembler avant votre audit de sécurité informatique
Un audit sécurité informatique efficace commence par trois chantiers préalables: un inventaire des actifs, une documentation à jour et des accès cartographiés. Sans cette base, l'auditeur passe le premier tiers de sa mission à reconstituer ce que vos équipes auraient dû fournir dès le départ, un délai que les banques régionales et les offices notariaux, souvent dépendants d'un prestataire externe pour leur SI, ne peuvent pas se permettre.
Quels documents et prérequis rassembler avant l'audit?
Commencez par un inventaire complet de vos actifs informatiques: serveurs physiques et virtuels, postes de travail, applications métier, environnements cloud et bases de données. Pour une agence immobilière ou un promoteur gérant plusieurs sites, cet inventaire doit couvrir chaque implantation, un oubli fréquent qui ralentit la phase de cadrage de l'audit sécurité informatique [2].
- Rassemblez vos politiques de sécurité existantes: charte informatique, politique de mots de passe, procédure de gestion des accès.
- Réunissez les schémas réseau à jour, y compris les interconnexions avec vos partenaires (notaires, agences, organismes de crédit).
- Compilez l'historique des incidents de sécurité des douze à vingt-quatre derniers mois, même mineurs.
- Préparez les contrats avec vos prestataires IT et hébergeurs, ainsi que les journaux de connexion disponibles.
Ces éléments constituent des preuves de conformité déjà existantes. Les présenter dès le premier échange accélère les vérifications, car l'auditeur peut croiser rapidement vos procédures déclarées avec ce qui est réellement en place [3]. Un audit bien préparé, selon plusieurs guides spécialisés, repose moins sur la quantité de documents que sur leur fiabilité et leur actualité [4].
Comment impliquer vos équipes et définir les responsabilités en amont?
Désignez un référent interne unique, chargé de coordonner tous les échanges avec l'auditeur. Cette personne, souvent le directeur des systèmes d'information ou le responsable conformité, évite la dispersion des demandes entre plusieurs services et garantit une réponse cohérente.
Avant l'arrivée de l'auditeur, faites mettre à jour la cartographie des accès et des droits utilisateurs: qui peut consulter les dossiers clients, qui dispose d'un accès administrateur, quels comptes sont encore actifs après un départ d'employé. Les comptes orphelins figurent parmi les constats les plus fréquents lors des audits [5], et leur suppression en amont évite une non-conformité évitable. Impliquez aussi les équipes métier concernées, conformité, juridique, exploitation, pour qu'elles puissent répondre directement aux questions sur leurs processus sans attendre une validation hiérarchique à chaque étape.
Suivez les étapes clés d'un audit de sécurité informatique
Un audit sécurité informatique suit une séquence précise: cadrage du périmètre, collecte des preuves, contrôle des points critiques, priorisation des failles, puis remise d'un rapport actionnable. Comprendre cette mécanique vous permet de préparer vos équipes en amont et d'éviter les blocages en cours de mission.
Tout commence par une étape de cadrage. Vous définissez avec l'auditeur le périmètre exact, quels systèmes, quelles applications, quelles agences ou directions sont concernées, ainsi que les objectifs recherchés: conformité réglementaire, vérification avant une levée de fonds, ou réponse à un incident passé. Pour une banque régionale, ce cadrage doit couvrir explicitement les systèmes de gestion documentaire KYC et les interfaces avec les partenaires externes, sous peine de laisser des angles morts dans le rapport final.
Vient ensuite la phase de collecte. L'auditeur mène des entretiens avec les équipes IT et métier, examine les configurations serveurs et réseau, puis lance des tests techniques, scans de vulnérabilités, tentatives d'intrusion contrôlées, sur les systèmes en périmètre [2]. Cette étape demande une disponibilité réelle de vos équipes: plus les réponses sont rapides et documentées, plus l'audit avance vite.
Quels contrôles et points de vérification doivent être couverts?
Quatre familles de contrôles reviennent systématiquement dans tout audit sérieux, quel que soit le secteur. La gestion des accès vérifie qui peut consulter ou modifier quelles données, et si les droits sont retirés à temps lors d'un départ. Les mises à jour logicielles et correctifs de sécurité sont examinés pour repérer les systèmes obsolètes [2][5]. Les sauvegardes sont testées pour confirmer qu'elles sont restaurables, pas seulement présentes. Enfin, la segmentation réseau est contrôlée pour s'assurer qu'une intrusion sur un poste administratif ne permette pas d'atteindre directement le cœur du système d'information.
Comment évaluer et prioriser les failles identifiées lors de l'audit?
Chaque faille identifiée est classée selon deux critères combinés: son impact métier potentiel et sa probabilité d'exploitation [2][5]. Une vulnérabilité facile à exploiter sur un serveur exposé publiquement passe avant une faiblesse théorique sur un système isolé et peu accessible. Cette hiérarchisation évite de disperser les ressources sur des corrections secondaires pendant qu'un risque majeur reste ouvert.
L'audit se conclut par deux livrables concrets: un rapport de constats détaillant chaque écart observé, et un plan d'actions correctives avec des échéances précises par faille [1][3]. C'est ce plan qui transforme l'audit en levier opérationnel plutôt qu'en simple photographie figée de vos risques.
Choisissez la méthodologie adaptée: NIST, ISO 27001 ou OWASP
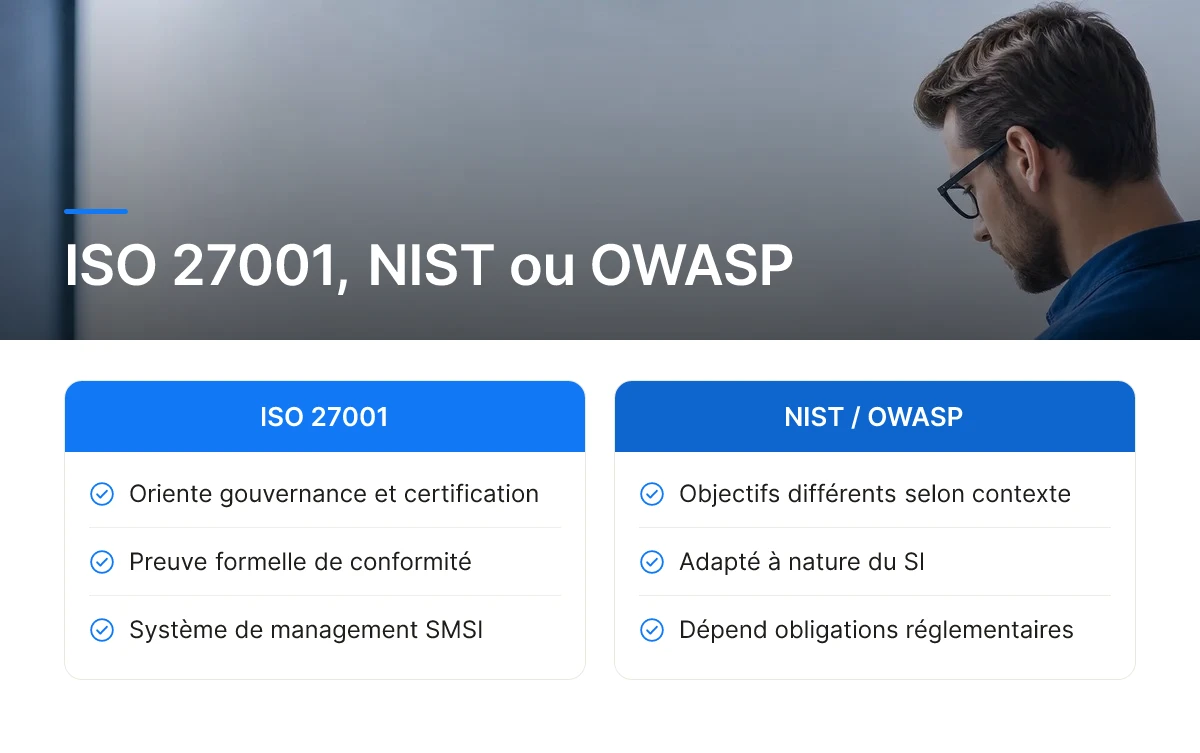
Le choix du référentiel dépend de votre secteur, de vos obligations réglementaires et de la nature de votre système d'information, aucun des trois ne convient par défaut à toutes les organisations. ISO 27001, NIST et OWASP répondent à des objectifs différents, et un audit sécurité informatique bien préparé commence par identifier lequel correspond à votre contexte.
ISO 27001 structure un système de management de la sécurité de l'information (SMSI) orienté gouvernance et certification. C'est le cadre le plus adapté si votre conseil d'administration exige une preuve formelle de conformité, ou si vos partenaires bancaires ou assureurs demandent un certificat reconnu. Il couvre l'ensemble de l'organisation: politiques, ressources humaines, gestion des accès, continuité d'activité, pas seulement la technique.
Le NIST Cybersecurity Framework fonctionne différemment: il organise la sécurité autour de cinq fonctions, identifier, protéger, détecter, répondre, récupérer, sans viser une certification formelle [2]. Les organisations américaines ou celles qui travaillent avec des partenaires américains l'utilisent souvent comme grille de maturité plutôt que comme référentiel de conformité. Sa flexibilité le rend utile pour une banque régionale qui veut structurer sa démarche sans s'engager immédiatement dans un processus de certification lourd.
OWASP cible un périmètre plus étroit mais critique: la sécurité des applications web. Pour un promoteur immobilier qui a fait développer un espace client en ligne, ou une agence qui gère ses mandats via une plateforme propriétaire, le référentiel OWASP Top 10 identifie les vulnérabilités applicatives les plus fréquentes, injections, défauts d'authentification, mauvaise gestion des sessions.
Quelle méthodologie choisir selon votre secteur et vos obligations réglementaires?
Une banque ou un notaire soumis à des obligations de conformité strictes (DORA, RGPD) a intérêt à s'orienter vers ISO 27001, car la certification constitue une preuve tangible face aux régulateurs et aux auditeurs externes [1]. Une structure non régulée, mais soucieuse d'améliorer sa posture de sécurité sans lourdeur administrative, peut préférer le NIST comme grille d'auto-évaluation [2]. Dès que l'organisation développe ou fait développer ses propres outils numériques, ce qui concerne directement les promoteurs et agences qui déploient des plateformes sur mesure, OWASP devient incontournable en complément, quel que soit le cadre global retenu. Dans tous les cas, le référentiel choisi doit s'intégrer à votre démarche globale d'audit sécurité informatique plutôt que de rester un exercice isolé.
Comment ces cadres se comparent-ils entre eux?
Ces trois référentiels ne s'excluent pas: ils opèrent à des niveaux différents de votre système d'information. ISO 27001 couvre la gouvernance globale, le NIST structure la gestion opérationnelle du risque, et OWASP traite la couche applicative. Chez Keria.tech, nous concevons les plateformes de nos clients bancaires et immobiliers en intégrant les bonnes pratiques OWASP dès la phase de développement, pour que l'audit sécurité informatique réalisé ensuite porte sur une base déjà solide plutôt que sur des correctifs à poser après coup.
Planifiez la fréquence de vos audits de sécurité informatique
La fréquence idéale d'un audit sécurité informatique dépend de trois facteurs croisés: la taille de votre organisation, la sensibilité des données traitées et vos obligations réglementaires sectorielles, il n'existe pas de chiffre universel. Une banque régionale soumise à DORA n'a pas le même rythme d'audit qu'une agence immobilière locale, même si les deux manipulent des données personnelles et financières sensibles.
Quels repères de fréquence selon la taille et le secteur de votre entreprise?
Les organisations évoluant dans des secteurs réglementés, banques, notaires, promoteurs gérant des flux financiers importants, doivent généralement conduire un audit sécurité informatique complet au moins une fois par an, en complément des exigences spécifiques imposées par leur régulateur. Les audits de sécurité servent précisément à vérifier la conformité avec des cadres comme le RGPD, et des évolutions réglementaires fréquentes justifient un contrôle rapproché plutôt qu'espacé [2].
- Une structure de taille moyenne avec un système d'information stable peut tenir sur un audit complet annuel, complété par des contrôles ciblés au trimestre.
- Une organisation en forte croissance ou en pleine migration technologique doit resserrer ce rythme, car chaque changement d'infrastructure introduit de nouveaux risques non couverts par l'audit précédent.
- Un acteur traitant des données clients à grande échelle, fichiers de crédit, actes notariés, dossiers de financement immobilier, gagne à multiplier les points de contrôle intermédiaires entre deux audits complets.
Comment planifier vos audits pour assurer une conformité continue?
La conformité ne se joue pas le jour de l'audit mais tout au long de l'année, à travers une discipline de collecte de preuves et de revue des contrôles en continu [3]. Un audit complet, mobilisant souvent plusieurs équipes et plusieurs semaines, ne peut pas être répété chaque mois, d'où l'intérêt d'alterner audits majeurs et contrôles partiels plus légers, portant sur un périmètre restreint comme les accès ou la sauvegarde des données.
Certains événements imposent un audit hors calendrier, sans attendre la prochaine échéance prévue: un changement d'infrastructure majeur, un incident de sécurité avéré, ou l'entrée en vigueur d'une nouvelle réglementation sectorielle. Dans ces cas, reporter le contrôle au calendrier habituel expose l'organisation à un risque non maîtrisé.
Construire un calendrier glissant, qui articule audits internes réguliers et audits externes indépendants à intervalle fixe, reste la méthode la plus robuste pour éviter l'effet tunnel entre deux évaluations complètes. Keria.tech accompagne les banques, agences, promoteurs et notaires dans la conception de ces plateformes de suivi, en structurant les preuves de conformité au fil de l'eau plutôt qu'en urgence avant chaque échéance d'audit sécurité informatique.
Évitez ces erreurs courantes lors de la préparation de votre audit
Cinq erreurs reviennent systématiquement dans la préparation d'un audit sécurité informatique et chacune se corrige avec une action concrète, pas avec plus de bonne volonté.
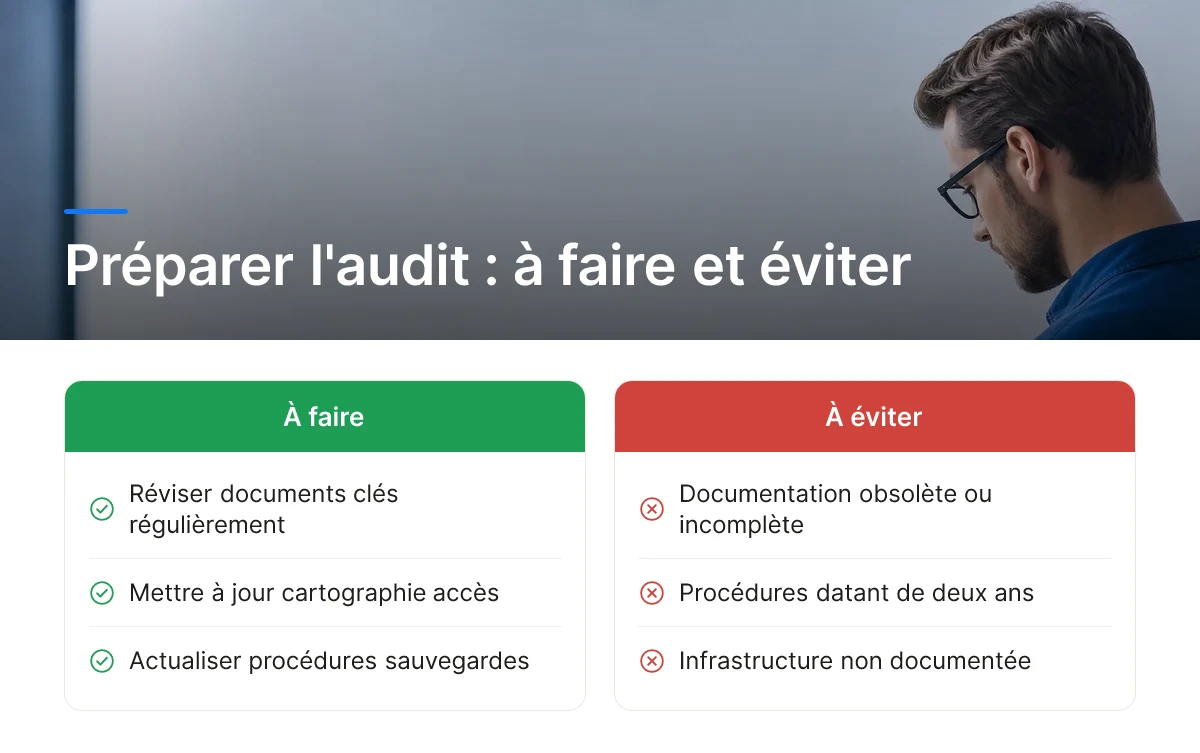
Documentation incomplète ou obsolète. Quand les procédures datent de deux ans et ne reflètent plus l'infrastructure réelle, l'auditeur passe un temps disproportionné à reconstituer l'information sur place, questions aux équipes, vérifications croisées, allers-retours par email. Ce temps perdu rallonge mécaniquement les délais de restitution. La correction: réviser les documents clés (cartographie des accès, politique de mots de passe, procédures de sauvegarde) dans les semaines précédant l'audit, pas la veille.
Absence de référent interne désigné. Sans point de contact unique, chaque demande de l'auditeur part dans une direction différente, la DSI répond sur un point, le service juridique sur un autre, personne ne sait ce que l'autre a déjà communiqué. Cette dispersion crée des réponses contradictoires qui fragilisent la crédibilité du dossier. Un référent unique, mandaté pour centraliser les échanges, règle ce problème en quelques jours de préparation.
Traiter l'audit comme un événement isolé. Préparer un audit uniquement quand il est annoncé, puis relâcher l'effort jusqu'au prochain, revient à répéter le même sprint sous pression chaque année. Un audit sécurité informatique gagne en efficacité quand il s'inscrit dans un cycle d'amélioration continue, avec des revues trimestrielles légères plutôt qu'une mobilisation annuelle unique [3].
Négliger le suivi post-audit. Un rapport de recommandations sans échéances ni responsables assignés finit classé sans suite. Chaque action corrective doit porter un nom et une date, sinon elle n'existe pas opérationnellement.
Quelles plateformes facilitent la gestion d'un audit de sécurité?
La bonne plateforme est celle dimensionnée à votre taille réelle, pas la plus complète du marché ni un tableur partagé bricolé en urgence.
Une banque régionale ou un promoteur immobilier n'a pas besoin d'une suite GRC lourde conçue pour des groupes internationaux: un outil de suivi proportionné, avec gestion documentaire et traçabilité des actions, suffit généralement. Keria.tech construit ce type d'outils sur mesure, calibrés sur le volume réel de contrôles et d'équipes à coordonner, sans licence surdimensionnée imposée par défaut.
Comment mesurer l'impact de vos actions de sécurisation après l'audit?
Mesurer l'impact suppose de fixer, pour chaque recommandation, un indicateur simple et une date de vérification, pas seulement une case cochée.
Un délai de patch réduit, un taux de comptes inactifs désactivés, un nombre d'incidents évités sur le trimestre suivant: ces indicateurs concrets permettent de justifier, lors du prochain audit sécurité informatique, que les correctifs ont produit un effet mesurable plutôt qu'une simple déclaration d'intention.
Frequently Asked Questions
Qui doit être impliqué en interne lors de la préparation d'un audit de sécurité informatique?
La préparation mobilise au minimum la DSI, le responsable conformité et un représentant de la direction générale. Dans une banque ou une étude notariale, le responsable de la protection des données et les équipes métier qui manipulent les dossiers clients doivent aussi participer, car elles connaissent les flux documentaires réels, souvent différents de ce que décrivent les procédures officielles [3].
Un audit de sécurité informatique est-il obligatoire pour toutes les entreprises?
Non, l'obligation dépend du secteur et de la réglementation applicable, mais les banques et organismes manipulant des données sensibles y sont fortement incités. Les cadres comme DORA ou les exigences KYC/AML poussent les établissements financiers vers des audits réguliers, même hors obligation légale stricte [2].
Combien de temps dure généralement la préparation d'un audit de sécurité?
Comptez en moyenne quatre à huit semaines pour une première préparation sérieuse, selon la taille de l'organisation. Ce délai couvre la collecte des preuves, la revue des politiques existantes et la correction des écarts identifiés en interne avant l'arrivée de l'auditeur [4]. Une organisation déjà en veille continue réduit ce délai de façon notable [3].
Que faire si l'audit révèle des failles critiques?
Priorisez d'abord les failles exploitables immédiatement, celles touchant les données clients ou les accès à privilèges élevés. Établissez un plan de remédiation avec des échéances précises et un responsable nommé pour chaque action, puis documentez les corrections pour l'auditeur. Les failles non critiques peuvent être traitées dans un second temps, selon la feuille de route de sécurité de l'organisation [1].
Faut-il faire appel à un auditeur externe ou un audit interne suffit-il?
Un audit interne régulier est utile pour le suivi quotidien, mais un auditeur externe reste nécessaire pour la crédibilité et l'indépendance du contrôle. Les organismes de certification et les régulateurs exigent généralement un regard extérieur, notamment pour les secteurs bancaire et immobilier soumis à des obligations de conformité [1].
Conclusion
Un audit de sécurité informatique réussi se joue avant l'arrivée de l'auditeur. Cartographier vos accès, documenter vos procédures et tester vos contrôles en amont transforme l'audit d'un exercice redouté en preuve de maturité devant votre conseil d'administration. Pour une banque régionale ou une étude notariale, cette préparation sert aussi de base à des outils métier mieux adaptés à vos contraintes réglementaires.
Keria.tech accompagne les banques, agences immobilières, promoteurs et notaires dans la construction de plateformes conçues pour répondre à ces exigences dès leur conception. Prochaine étape concrète: listez vos trois processus les plus sensibles en données clients et vérifiez, cette semaine, qui peut y accéder et pourquoi.
Sources & References
- How do I prepare for a cyber security audit? | DataGuard
- What Are Security Audits? Types, & Key Steps (+ A Checklist)
- Security Compliance Audit Process: How to Stay Audit-Ready Year-Round | Bitsight
- How to Prepare for Your First Security Audit - GRC Insights
- Security Audit - A Complete Guide to Cyber Safety
Contenu éditorial à portée informative, sans valeur contractuelle. Keria est courtier en opérations de banque et en services de paiement (COBSP), immatriculé à l'ORIAS sous le n° 26005901 (orias.fr).