Keria
Pour se conformer au règlement DORA banques, un établissement doit auditer ses systèmes critiques, cartographier ses dépendances aux prestataires TIC, mettre en place une gestion des risques numériques formalisée, un dispositif de notification des incidents majeurs et des tests réguliers de résilience opérationnelle. Concrètement, cela implique de revoir son architecture technique (cloud, systèmes legacy), ses contrats fournisseurs et sa gouvernance interne pour désigner des responsables clairs de la conformité. L'objectif n'est pas seulement réglementaire: il s'agit de réduire le risque réel d'interruption de service et de mieux maîtriser sa chaîne de dépendances technologiques.
Comment les banques doivent-elles adapter leur infrastructure technologique pour se conformer au règlement DORA?
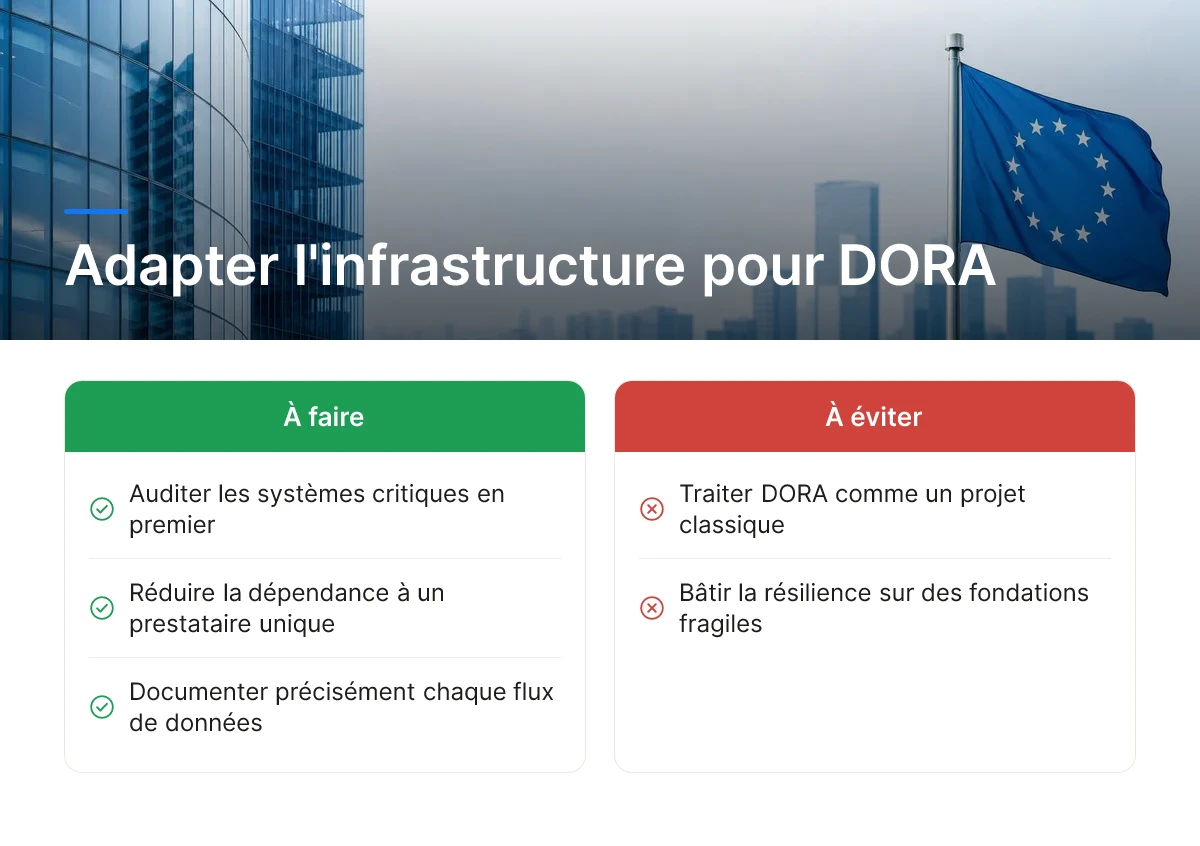
L'adaptation passe par trois chantiers concrets: auditer les systèmes critiques en premier, réduire la dépendance à un prestataire cloud unique, et documenter précisément chaque flux de données.
Le règlement DORA banques ne se traite pas comme un projet de conformité classique où l'on coche des cases après coup. Il impose de revoir l'ordre des priorités techniques: certains systèmes doivent être traités avant tout autre investissement, sous peine de bâtir de la résilience sur des fondations qui ne tiennent pas.
Quels processus métier et systèmes critiques doivent être repensés en priorité?
L'audit doit commencer par les systèmes de paiement, la tenue de comptes et les canaux clients, ce sont eux qui, en cas de panne, produisent un impact direct et mesurable sur les clients et sur la stabilité financière de l'établissement. Une interruption de quelques heures sur un système de paiement a un coût opérationnel et réputationnel bien plus lourd qu'une panne sur un outil interne de reporting.
Les architectures legacy compliquent particulièrement cet exercice. Beaucoup de banques régionales fonctionnent encore avec des couches applicatives empilées au fil des décennies, où un incident sur un module peut se propager sans que personne ne puisse tracer précisément l'origine ni l'étendue de l'impact. Cette opacité est incompatible avec les obligations de notification rapide des incidents majeurs qu'impose le règlement DORA banques: on ne peut pas déclarer dans les délais impartis un incident qu'on met des jours à comprendre.
Comment intégrer les exigences DORA dans une stratégie cloud et de modernisation informatique?
Une stratégie multi-cloud ou hybride limite le risque de dépendance excessive à un prestataire tiers unique, un point que le règlement DORA banques cible directement à travers ses exigences de gestion des risques liés aux prestataires TIC [1]. Répartir les charges critiques entre plusieurs environnements, ou conserver une capacité de bascule vers une infrastructure interne, donne à la banque une marge de manœuvre en cas de défaillance d'un fournisseur.
La modernisation applicative doit avancer en parallèle, pas après coup. Un système modernisé produit naturellement une cartographie plus claire de ses flux de données, condition nécessaire pour documenter les dépendances comme l'exige le règlement [3]. Chez Keria Tech, nous concevons les nouvelles briques applicatives avec cette traçabilité intégrée dès la conception, plutôt que de la rajouter après déploiement.
Un point est souvent négligé: tester la résilience du nouvel environnement avant la migration, pas après. Valider la capacité de continuité d'un environnement cible pendant qu'il tourne encore en parallèle de l'ancien système coûte nettement moins cher que de découvrir une faille une fois l'ancien système désactivé.
Quel rôle joue la donnée dans la conformité au règlement DORA banques?
La qualité et la traçabilité des données conditionnent directement la capacité d'une banque à démontrer sa conformité au règlement DORA banques. Un flux de données mal documenté empêche de répondre précisément aux questions d'un auditeur sur l'origine, le traitement et la localisation d'une information sensible. Les établissements qui investissent dans une gouvernance des données rigoureuse, catalogue des flux, classification par niveau de criticité, traçabilité des accès, produisent des rapports de conformité plus rapidement et avec moins d'erreurs que ceux qui traitent la donnée comme un sujet secondaire.
Quels sont les piliers clés de la résilience opérationnelle numérique selon le règlement DORA banques?
Le règlement DORA banques repose sur cinq piliers qui s'articulent entre eux: gestion des risques TIC, gestion des incidents, tests de résilience, gestion des tiers et partage d'information [3]. Aucun de ces piliers ne fonctionne isolément, une banque qui traite les tests de résilience sans les relier à sa cartographie des risques TIC produit des rapports de conformité, pas de la résilience réelle.
La logique d'ensemble part d'un principe simple: identifier les risques numériques, s'y préparer, réagir vite quand un incident survient, vérifier régulièrement que les dispositifs tiennent, et surveiller les prestataires technologiques qui hébergent une partie critique du système d'information [1]. Pour une banque régionale qui dépend d'un ERP bancaire type Temenos ou Sopra Banking Software, ce dernier point pèse particulièrement lourd, car le fournisseur devient un maillon direct de la conformité.
Comment mettre en place un système de notification et de reporting des incidents majeurs?
Un incident majeur doit être classé selon sa gravité, remonté aux autorités compétentes dans des délais encadrés, et traité par des interlocuteurs internes clairement désignés en amont. Le règlement DORA impose une notification initiale rapide suivie de rapports intermédiaires et d'un rapport final détaillant les causes et l'impact [3]. Concrètement, cela suppose qu'une banque définisse en interne des seuils de gravité, nombre de clients affectés, durée d'indisponibilité d'un service, perte de données, avant même qu'un incident ne survienne. Sans grille de classification préétablie, l'équipe conformité perd un temps précieux à qualifier l'événement au moment où elle devrait déjà rédiger la notification.
Quels types de tests de résilience opérationnelle les banques doivent-elles conduire?
DORA distingue des tests de vulnérabilité récurrents, menés régulièrement sur l'ensemble des systèmes critiques, et des tests de pénétration avancés fondés sur la menace (TLPT), réservés aux établissements les plus systémiques [3][5]. Les premiers vérifient que les correctifs de sécurité suivent le rythme des menaces connues. Les seconds simulent des attaques ciblées, construites à partir de scénarios de menace réels, pour évaluer la capacité de détection et de réponse d'une organisation entière, pas seulement d'un système isolé. Ces tests ne remplacent pas les audits de sécurité SI existants: ils s'y ajoutent, avec une exigence de traçabilité et de reporting réglementaire renforcée [4]. Pour une banque qui dispose déjà d'une fonction de gestion du risque opérationnel, la bonne approche consiste à intégrer ces obligations dans les cycles d'audit existants plutôt qu'à créer une structure parallèle qui dédouble les efforts et dilue les responsabilités.
Quelles sont les obligations en matière de gestion des risques TIC et des prestataires tiers?
Le règlement DORA banques impose de tenir un registre exhaustif de tous les contrats TIC et de cartographier chaque dépendance technologique critique, avec un niveau de contrôle proportionné au risque du prestataire.
Ce registre d'informations recense chaque contrat liant la banque à un prestataire TIC: nature du service, périmètre des données traitées, localisation des serveurs, durée du contrat, clauses de sortie. L'ACPR et l'ABE peuvent l'exiger à tout moment lors d'un contrôle. Un registre figé au moment de sa création perd sa valeur dès le premier renouvellement de contrat ou changement de sous-traitant, il doit être mis à jour en continu, pas une fois par an lors d'un audit de conformité.
Quels critères et frameworks utiliser pour auditer et sélectionner les prestataires TIC tiers?
L'audit d'un prestataire TIC doit vérifier trois points concrets avant toute signature ou renouvellement de contrat.
- Plans de continuité vérifiables: le prestataire doit produire des preuves de tests réels de reprise d'activité, pas seulement un document théorique.
- Clauses de réversibilité: le contrat doit prévoir les conditions de récupération des données et de migration vers un autre prestataire, avec des délais chiffrés.
- Transparence sur la sous-traitance en cascade: une banque doit savoir si son fournisseur cloud dépend lui-même d'un hébergeur tiers, et jusqu'où va cette chaîne.
Le règlement établit aussi une distinction structurante entre prestataires TIC critiques et non critiques [1]. Un prestataire critique, celui qui héberge le cœur bancaire ou le système de paiement, est soumis à une surveillance directe des autorités européennes, alors qu'un fournisseur d'un outil périphérique relève d'un contrôle contractuel classique. Cette hiérarchisation évite de mobiliser les mêmes ressources d'audit sur un prestataire de messagerie interne et sur l'hébergeur du système de règlement des transactions.
Comment documenter et maintenir à jour la cartographie des dépendances technologiques critiques?
La cartographie commence par l'identification des fonctions essentielles de la banque, paiements, tenue de compte, gestion des garanties, puis remonte la chaîne des prestataires impliqués dans chacune, y compris les sous-traitants de rang deux ou trois. Chaque point de défaillance unique doit être documenté: un seul centre de données, un seul fournisseur d'API de paiement, une seule équipe technique externe sans plan de secours. Cette cartographie n'est jamais figée. Chaque changement de fournisseur, chaque migration d'infrastructure, chaque nouvelle intégration technique doit déclencher une mise à jour immédiate, sans quoi le registre devient un document de conformité vide de sens opérationnel.
Comment gérer la relation contractuelle avec les prestataires critiques sur la durée?
Une fois la cartographie établie, la gestion contractuelle des prestataires critiques ne s'arrête pas à la signature. Le règlement DORA banques attend des établissements qu'ils revoient périodiquement les clauses de résilience, de réversibilité et de reporting incident avec chaque prestataire jugé critique. Cela implique des revues contractuelles annuelles, voire semestrielles pour les fournisseurs les plus sensibles, et une capacité à déclencher rapidement une clause de sortie si le prestataire ne répond plus aux exigences de sécurité attendues.
Quel est le calendrier de mise en conformité du règlement DORA banques et comment s'organiser?
La mise en conformité au règlement DORA banques suit une feuille de route en cinq phases, du diagnostic initial au suivi continu, et ne s'arrête pas à la date d'application du 17 janvier 2025 [1].
Beaucoup de directions ont traité l'échéance de janvier 2025 comme un jalon final. C'est une erreur d'organisation qui expose l'établissement à des écarts non détectés dès le premier audit de conformité.
Quelles sont les étapes clés d'une feuille de route de conformité DORA?
Une feuille de route réaliste s'organise en six étapes séquencées, chacune conditionnant la suivante.
- Diagnostic initial: inventaire des systèmes TIC critiques, des prestataires tiers et des flux de données existants.
- Cartographie des écarts: comparaison entre l'état actuel et les exigences des quatre piliers du règlement, gestion des risques TIC, notification d'incidents, tests de résilience, surveillance des prestataires tiers [3].
- Remédiation priorisée: traitement des écarts par ordre de criticité, pas par ordre de facilité.
- Tests de résilience: scénarios de panne et de cyberattaque sur les systèmes identifiés comme essentiels.
- Documentation: formalisation des procédures pour répondre aux exigences de reporting et d'audit.
- Suivi continu: revues périodiques, mises à jour des contrats prestataires, réévaluation des risques.
La conformité au règlement DORA banques n'est pas un état atteint une fois pour toutes. Les menaces cyber évoluent, les prestataires changent, les systèmes internes sont remplacés, chaque évolution rouvre potentiellement un écart de conformité qu'une revue trimestrielle ou semestrielle doit détecter avant le régulateur.
Quels rôles et responsabilités doivent être définis en interne pour piloter la conformité?
Trois rôles doivent être formalisés, pas seulement désignés à l'oral en réunion.
- Un responsable de la gestion des risques TIC, garant du registre des risques et de la remontée d'incidents.
- Un référent conformité DORA, interface entre la direction, les équipes techniques et, le cas échéant, le régulateur.
- Un comité de pilotage transverse, réunissant IT, gestion des risques et représentants métier, pour arbitrer les priorités de remédiation.
Les équipes achats et juridiques doivent rejoindre ce comité dès la phase de diagnostic, pas au moment de renégocier les contrats. Les clauses de résiliation, d'audit et de continuité avec les prestataires tiers essentiels prennent des semaines à renégocier, les identifier tard bloque tout le calendrier.
Quand les ressources internes sont limitées, la priorisation doit suivre la cartographie initiale: traiter d'abord les systèmes critiques identifiés en phase 1, quitte à repousser les chantiers secondaires. C'est sur ce séquençage que Keria.tech accompagne les banques régionales, en construisant les outils de suivi et de reporting adaptés à leur architecture existante plutôt qu'en imposant une refonte complète du système d'information.
Comment évaluer et maîtriser les coûts de conformité DORA tout en garantissant la résilience?
Le budget consacré au règlement DORA banques se répartit entre cinq postes qualitatifs, et le prioriser correctement évite les dépenses redondantes plutôt que de simplement en réduire le total.
L'audit initial de cartographie des systèmes TIC constitue souvent le premier poste engagé, car il conditionne tout le reste: sans inventaire fiable des actifs critiques, la remédiation technique risque de couvrir les mauvais périmètres. Vient ensuite la remédiation elle-même, mise à niveau des systèmes de sauvegarde, renforcement de la supervision des incidents, adaptation des plans de continuité. La formation des équipes internes, souvent sous-budgétée, pèse pourtant lourd: les collaborateurs qui gèrent les incidents doivent comprendre les nouveaux délais de notification imposés par le texte. La révision contractuelle avec les prestataires tiers TIC, cloud, hébergeurs, éditeurs de logiciels bancaires, représente un chantier juridique et technique distinct, souvent long à négocier. Enfin, l'outillage de suivi des incidents et de reporting automatisé complète le dispositif.
Comment DORA se compare-t-il à NIS2 ou PCI-DSS en termes d'exigences technologiques?
DORA, NIS2 et PCI-DSS partagent un socle commun, gestion des risques TIC, notification d'incidents, tests de résilience, mais leurs périmètres diffèrent nettement et méritent d'être distingués avant de bâtir un plan de conformité.
NIS2 vise les infrastructures numériques critiques de secteurs plus larges que la finance, avec des exigences de gouvernance et de gestion des risques proches de celles de DORA mais moins détaillées sur les prestataires tiers. PCI-DSS, de son côté, se concentre uniquement sur la sécurité des données de paiement par carte, un périmètre technique étroit comparé à la couverture globale des systèmes d'information que demande le règlement DORA banques [1]. Une banque déjà certifiée PCI-DSS dispose donc d'une base de contrôles de sécurité réutilisable, mais doit étendre son dispositif à la gestion des risques prestataires, aux tests de pénétration avancés et à la notification réglementaire propre à DORA [3].
Traiter ces trois cadres séparément multiplie les audits, les outils et les revues contractuelles pour des contrôles qui se recoupent largement. Mutualiser les chantiers, un seul registre des risques TIC, un seul processus de notification d'incidents adapté aux trois textes, réduit la charge opérationnelle globale plutôt que d'empiler les projets.
Selon la taille de l'établissement, les options se situent sur trois tiers qualitatifs: une approche budget-friendly pour les structures aux systèmes peu critiques, misant sur des outils existants adaptés; une approche mid-range combinant audit externe ponctuel et développement ciblé des points faibles; une approche premium pour les banques aux systèmes critiques, avec surveillance continue et outillage sur mesure. Keria Tech accompagne les banques régionales sur cette dernière logique, en développant des outils de suivi des incidents et de cartographie calibrés sur leurs contraintes réelles, sans imposer une refonte complète du système d'information.
Quels indicateurs suivre pour mesurer l'efficacité du dispositif DORA une fois déployé?
Au-delà de la conformité documentaire, une banque doit suivre des indicateurs opérationnels concrets pour vérifier que son dispositif DORA fonctionne réellement: temps moyen de détection d'un incident, temps moyen de notification aux autorités, taux de couverture des tests de résilience sur les systèmes critiques, et nombre de prestataires critiques disposant d'un plan de continuité vérifié dans l'année. Ces indicateurs, suivis dans le temps, révèlent si le dispositif de conformité au règlement DORA banques progresse ou stagne, bien mieux qu'un simple constat de conformité à un instant donné.
Frequently Asked Questions
Quel est l'impact budgétaire de la conformité DORA pour une banque?
Le coût varie fortement selon la maturité de départ, mais il couvre trois postes: audit et cartographie des risques TIC, mise à niveau technique (surveillance, sauvegarde, tests de résilience), et gestion contractuelle des prestataires tiers. Pour une banque régionale avec un système d'information vieillissant, la refonte des processus internes pèse souvent plus lourd que les outils eux-mêmes. Une approche par priorité, traiter d'abord les processus critiques, limite les dépenses inutiles.
Faut-il un outil dédié pour suivre la conformité DORA ou peut-on s'appuyer sur l'existant?
Cela dépend de la capacité de votre système actuel à tracer les incidents et à produire des rapports auditables. Un ERP bancaire classique comme Temenos ou Sopra Banking Software couvre rarement le reporting d'incidents majeurs exigé par le règlement DORA banques sans adaptation. Un outil sur mesure, connecté à l'existant, évite souvent une refonte complète tout en comblant ces manques.
Quelles équipes internes doivent être mobilisées en priorité pour la conformité DORA?
La DSI, la conformité et la direction des risques doivent travailler ensemble dès le départ, avec un sponsor au niveau de la direction générale. La DSI cartographie les systèmes critiques, la conformité aligne les processus sur les exigences réglementaires, et la direction des risques hiérarchise les priorités. Sans coordination entre ces trois fonctions, les projets DORA prennent du retard.
DORA s'applique-t-il aussi aux petites structures bancaires ou seulement aux grands groupes?
Le règlement DORA banques s'applique à toutes les entités financières de l'Union européenne, y compris les banques régionales et mutualistes de taille modeste [1]. Le règlement prévoit un principe de proportionnalité: les exigences s'ajustent à la taille et au profil de risque de l'établissement, mais aucune structure bancaire n'est exemptée des obligations de base.
Comment savoir si un prestataire TIC est considéré comme critique au sens de DORA?
Un prestataire est jugé critique quand une défaillance de ses services perturberait durablement les activités essentielles de la banque. Le règlement DORA encadre spécifiquement la gestion des risques liés aux prestataires tiers de services TIC, avec des obligations renforcées de suivi contractuel [5]. En pratique, il faut examiner la dépendance opérationnelle réelle: hébergement, cloud, cybersécurité, et l'absence d'alternative rapide en cas de rupture de service.

Conclusion
La conformité au règlement DORA banques ne se résume pas à cocher des cases réglementaires: elle exige une cartographie précise des risques TIC, une gestion rigoureuse des prestataires tiers, et des processus internes capables de résister à un incident majeur sans improvisation. Les banques régionales qui traitent DORA comme un projet isolé de la DSI prennent du retard face à celles qui l'intègrent à leur transformation digitale globale. Keria.tech accompagne les directions d'opérations et de conformité dans la construction d'outils sur mesure, cartographie des systèmes critiques, reporting d'incidents, suivi contractuel des prestataires, sans imposer de refonte totale du système d'information. Prochaine étape concrète: identifiez vos trois prestataires TIC les plus critiques et vérifiez dès maintenant vos clauses contractuelles de résilience.
Sources & References
- Qu’est-ce que le règlement sur la résilience opérationnelle numérique (DORA)? | IBM
- Règlementation DORA 2025, Enjeux et objectifs - SysDream
- DORA: le nouvel enjeu de la résilience bancaire! | Skaleet
- Réglementation DORA: comprenez et anticipez les enjeux clés
Contenu éditorial à portée informative, sans valeur contractuelle. Keria est courtier en opérations de banque et en services de paiement (COBSP), immatriculé à l'ORIAS sous le n° 26005901 (orias.fr).