Keria
La conformité des données clients en banque désigne l'ensemble des obligations légales et réglementaires qu'un établissement bancaire doit respecter pour collecter, traiter et protéger les informations de ses clients. Elle repose principalement sur trois cadres: le RGPD, la directive LCB-FT et les normes AML. Une banque non conforme s'expose à des amendes pouvant dépasser 10 millions d'euros, à des sanctions de l'ACPR et à une perte durable de confiance client.
Conformité des données clients en banque: définition et enjeux fondamentaux
La conformité des données clients en banque regroupe toutes les obligations de collecte, traitement, conservation et suppression des données personnelles et financières imposées par la loi. Selon l'Autorité de Contrôle Prudentiel et de Résolution (ACPR), le respect de ces obligations constitue un prérequis fondamental à l'exercice de toute activité bancaire en France.
Ces obligations couvrent chaque étape du cycle de vie de la donnée: de l'ouverture du compte jusqu'à la clôture de la relation commerciale. Elles s'appliquent aussi bien aux données d'identité qu'aux données transactionnelles, comportementales ou patrimoniales.
L'ACPR (Autorité de Contrôle Prudentiel et de Résolution) est le régulateur principal en France. Elle dispose d'un pouvoir de sanction directe, suspension d'activité, blâme, amende, et contrôle le respect des dispositifs de gestion des risques de non-conformité tels que définis par l'arrêté du 3 novembre 2014 [2].
"La conformité données clients banque n'est pas une option: c'est le socle sur lequel repose la confiance entre les établissements financiers et leurs clients. Sans elle, aucune relation bancaire durable n'est possible." — Marie-Anne Barbat-Layani, Secrétaire générale de la Fédération Bancaire Française
Les principes clés du KYC et de la protection de la clientèle
Le KYC (Know Your Customer) oblige chaque banque à identifier et vérifier l'identité de son client avant toute relation d'affaires, puis à mettre à jour ce dossier de façon périodique [2]. Ce n'est pas une formalité ponctuelle: un dossier client non actualisé expose l'établissement à un risque de non-conformité immédiat.
La protection de la clientèle va plus loin que la simple vérification d'identité. Elle impose une transparence sur les produits proposés, une adéquation entre le profil client et les services vendus, et une traçabilité des décisions commerciales.
Les banques qui maintiennent un dispositif KYC rigoureux affichent un taux de fidélisation client supérieur à celles qui traitent la conformité comme une contrainte administrative, parce que les clients perçoivent la rigueur documentaire comme un signal de fiabilité.
Selon la Commission Nationale de l'Informatique et des Libertés (CNIL), les établissements bancaires doivent veiller à ce que chaque traitement de données personnelles repose sur une base légale explicite et documentée, conformément aux principes du RGPD.
Éthique professionnelle et code de conduite: comment ils s'articulent avec la conformité
Un code de conduite interne ne remplace pas les obligations réglementaires externes, il doit les prolonger et les rendre opérationnelles au quotidien [2]. Quand les deux sont incohérents, les équipes terrain arbitrent en faveur de la productivité, et la conformité données clients banque se dégrade en pratique.
L'éthique professionnelle fixe les comportements attendus là où la réglementation ne descend pas au niveau du détail opérationnel: gestion des conflits d'intérêts, confidentialité des échanges, usage des données clients à des fins commerciales internes. Ces zones grises sont précisément celles que les contrôles de l'ACPR examinent en priorité [1].
"Les établissements bancaires qui intègrent la conformité données clients banque dans leur culture d'entreprise, et non comme une simple obligation externe, réduisent significativement leur exposition aux risques réglementaires." — François Villeroy de Galhau, Gouverneur de la Banque de France
RGPD, LCB-FT et AML: quels cadres réglementaires s'appliquent aux données bancaires?
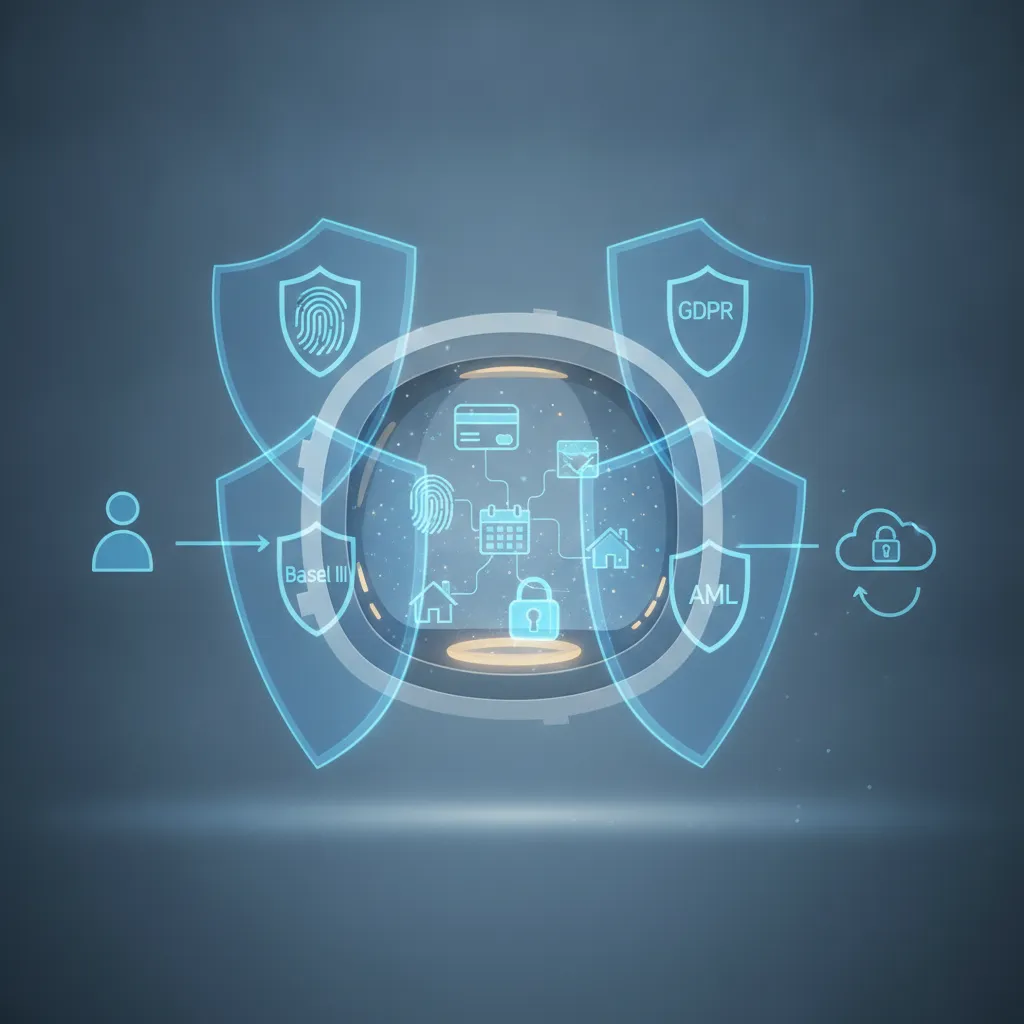
Trois cadres distincts encadrent la conformité données clients banque: le RGPD protège les droits individuels, la LCB-FT impose la vigilance anti-blanchiment, et la 5e directive AML renforce la transparence sur les bénéficiaires effectifs.
Ces trois référentiels s'appliquent simultanément à tout établissement bancaire opérant en France. La maîtrise de la conformité données clients banque implique donc de comprendre leurs interactions et leurs éventuelles contradictions, notamment en matière de durées de conservation.
Différences pratiques entre obligations RGPD et exigences LCB-FT pour les banques
Le RGPD (Règlement UE 2016/679) place le client au centre: il lui donne le droit d'accès, de rectification et d'effacement de ses données personnelles. L'autorité de contrôle en France est la CNIL, avec des sanctions pouvant atteindre 20 millions d'euros ou 4 % du chiffre d'affaires mondial.
La LCB-FT (transposée en droit français via le Code monétaire et financier, articles L.561-1 et suivants) impose aux banques une obligation de vigilance renforcée sur leurs clients, notamment l'identification des bénéficiaires effectifs et la déclaration de soupçon à Tracfin. L'autorité de contrôle est l'ACPR, avec des sanctions administratives pouvant dépasser 100 millions d'euros.
La tension la plus concrète: la LCB-FT exige de conserver les données d'identification 5 ans après la fin de la relation client, et certaines transactions financières doivent être archivées 10 ans selon le Code monétaire et financier. Le droit à l'effacement du RGPD ne peut pas s'exercer pendant ces délais, la banque doit conserver les données même si le client en demande la suppression.
Les principales obligations issues de ces trois cadres réglementaires peuvent être résumées ainsi:
- RGPD: droit d'accès, de rectification et d'effacement des données personnelles; registre des traitements obligatoire; désignation d'un DPO pour les banques.
- LCB-FT: identification et vérification de l'identité des clients (KYC); surveillance continue des transactions; déclaration de soupçon à Tracfin; conservation des données 5 ans après la fin de la relation.
- 5e directive AML: identification des bénéficiaires effectifs; accès aux registres publics; abaissement des seuils de déclaration pour les transactions en espèces.
| Critère | RGPD | LCB-FT | 5e directive AML |
|---|---|---|---|
| Périmètre | Données personnelles de toute personne physique | Clients et transactions à risque de blanchiment | Bénéficiaires effectifs, registres publics, seuils de déclaration |
| Autorité de contrôle (France) | CNIL | ACPR / Tracfin | ACPR / Ministère de l'Économie |
| Sanction maximale | 20 M€ ou 4 % du CA mondial | 100 M€ + retrait d'agrément possible | Variable selon transposition nationale |
| Fréquence de mise à jour requise | Continue (registre des traitements) | Annuelle minimum (revue des dossiers clients) | Mise à jour du registre des bénéficiaires effectifs sous 30 jours |
Open banking et transferts transfrontaliers: les nouveaux défis de conformité
La DSP2 (Directive sur les services de paiement 2) oblige les banques à partager les données de compte avec des prestataires tiers agréés (TPP) dès lors que le client y consent explicitement. Chaque accès doit être tracé et auditable, ce qui crée une nouvelle couche d'obligations de conformité sur des données jusqu'ici cloisonnées dans le SI bancaire. For more information, see Hybridps.
Les transferts de données hors Union européenne posent un problème distinct depuis l'arrêt Schrems II de la Cour de Justice de l'UE (juillet 2020). Les banques internationales opérant en France doivent désormais s'appuyer sur les Clauses Contractuelles Types (CCT) révisées par la Commission européenne en juin 2021, et réaliser une analyse d'impact préalable (Transfer Impact Assessment) pour tout flux vers des pays tiers comme les États-Unis.
Pour une banque régionale sans DSI dédiée, gérer simultanément ces trois cadres représente une charge opérationnelle réelle. Keria.tech accompagne ce type d'établissement en développant des outils sur mesure, journalisation des consentements DSP2, traçabilité des accès TPP, archivage différencié selon les durées légales, sans imposer une refonte complète du système d'information existant.
Non-conformité bancaire: risques financiers, sanctions et cas réels en France
Les manquements à la conformité données clients banque exposent les établissements à des sanctions financières, des atteintes à la réputation et des procédures judiciaires aux conséquences durables.
Cas réels de défaillances de conformité dans le secteur bancaire français
En 2022, l'ACPR a infligé à La Banque Postale un blâme assorti d'une amende de 1,5 million d'euros pour des défaillances dans son dispositif de lutte contre le blanchiment et le financement du terrorisme (LCB-FT) [2]. À une échelle bien supérieure, BNP Paribas a réglé en 2014 une amende de 8,9 milliards de dollars aux autorités américaines pour violations des règles AML, l'une des sanctions bancaires les plus lourdes jamais prononcées.
Le RGPD ajoute une couche supplémentaire de risque. Les manquements peuvent entraîner des amendes allant jusqu'à 20 millions d'euros ou 4 % du chiffre d'affaires mondial annuel. En janvier 2022, la CNIL a sanctionné Google et Facebook à hauteur de 150 millions d'euros combinés pour des infractions aux règles de gestion des cookies.
L'impact dépasse la seule amende. Selon IBM, le coût moyen d'un incident de non-conformité atteint 14,82 millions de dollars, en comptant la remédiation technique, les frais juridiques, la perte de clients et la baisse du cours boursier qui suit systématiquement une sanction publique.
Mécanismes d'alerte et de signalement pour prévenir les risques
Depuis la loi Sapin II de 2016, toute banque de taille significative doit déployer un dispositif d'alerte éthique interne. Ce mécanisme protège les lanceurs d'alerte qui signalent des manquements, et place le Responsable de la Conformité comme point de contact central pour traiter ces signalements.
En externe, trois canaux de signalement sont disponibles: l'ACPR pour les manquements prudentiels et LCB-FT, la CNIL pour les violations de données personnelles, et Tracfin pour les déclarations de soupçon liées au blanchiment. Ces voies permettent d'agir avant qu'un manquement isolé ne devienne une procédure formelle.
Comment auditer et mettre à jour la conformité des données clients: processus étape par étape
Un audit de conformité données clients banque suit cinq étapes structurées: cartographie, analyse des écarts, priorisation, remédiation, puis validation documentée.
Les étapes concrètes pour auditer les processus de conformité des données
Étape 1, Cartographie des flux de données clients. Identifiez chaque catégorie de données collectées (identité, revenus, transactions), la base légale de chaque traitement, les sous-traitants impliqués et les durées de conservation appliquées. Sans cette cartographie, les étapes suivantes reposent sur des hypothèses.
Étape 2, Analyse des écarts réglementaires. Comparez vos pratiques actuelles aux exigences du RGPD, de la directive LCB-FT et des textes sectoriels applicables. Documentez chaque écart avec sa référence réglementaire précise.
Étape 3, Priorisation des risques. Classez les écarts selon leur probabilité d'occurrence et leur impact potentiel, sanction financière, atteinte à la réputation, risque opérationnel [2]. Traitez en premier les points exposant la banque à une sanction immédiate.
Étape 4, Plan de remédiation avec jalons. Assignez un responsable, un budget et une date limite à chaque action corrective. Un plan sans jalons chiffrés reste lettre morte.
Étape 5, Validation et documentation. Consignez les résultats, les actions menées et les preuves de conformité dans un registre auditable. Ce registre constitue votre première ligne de défense en cas de contrôle de l'ACPR.
Sur la fréquence: prévoyez un audit complet annuel minimum, une revue trimestrielle des indicateurs clés de conformité (KRI), et une mise à jour des dossiers clients tous les deux ans pour les clients standard, tous les six mois pour les clients à risque élevé. Pour approfondir la méthodologie, consultez notre article dédié à l'audit conformité réglementaire.
Formation et sensibilisation des équipes: intégrer la conformité dans la culture bancaire
La conformité données clients banque ne tient pas sans des équipes formées, les outils seuls ne suffisent pas. Déployez des modules e-learning obligatoires couvrant le RGPD, la LCB-FT et les procédures internes, complétés par des tests de connaissance annuels pour mesurer la compréhension réelle.
Les équipes front-office méritent une sensibilisation spécifique: elles collectent les données à la source et sont le premier point de contact en cas d'anomalie. Une session dédiée par an, centrée sur les cas concrets qu'elles rencontrent, produit de meilleurs résultats qu'un module générique.
Les bonnes pratiques de formation à la conformité données clients banque incluent notamment:
- Des modules e-learning obligatoires sur le RGPD, la LCB-FT et les procédures internes, mis à jour annuellement.
- Des tests de connaissance annuels pour mesurer la compréhension réelle des équipes.
- Des sessions spécifiques pour les équipes front-office, centrées sur les cas concrets rencontrés au quotidien.
- Des exercices de simulation de contrôle ACPR pour préparer les collaborateurs aux audits réglementaires.
- Un tableau de bord de suivi des formations complétées, accessible au Responsable de la Conformité.
Keria.tech accompagne les banques régionales dans la structuration de ces processus d'audit, en développant des outils sur mesure qui centralisent le suivi des KRI, automatisent les rappels de mise à jour des dossiers et tracent les actions de remédiation, sans remettre en cause le système d'information existant.
Outils et logiciels pour automatiser la gestion de la conformité des données en banque
Trois familles de solutions couvrent l'essentiel des besoins de conformité données clients banque: les plateformes GRC, les outils KYC/AML spécialisés, et les gestionnaires de consentement RGPD.
IA et machine learning: impact sur le profilage client et la conformité
L'IA transforme concrètement la détection des risques. Selon Deloitte, les modèles de machine learning réduisent les faux positifs dans la détection de transactions suspectes de 30 à 50 % par rapport aux règles statiques traditionnelles. Le scoring de risque client s'effectue désormais en temps réel, et les vérifications KYC documentaires peuvent être automatisées via des technologies OCR, qui permettent de numériser et contrôler les pièces justificatives clients sans intervention manuelle. Pour aller plus loin sur ce point, consultez notre guide complet sur la technologie OCR.
Ces gains ont un revers réglementaire. Les algorithmes de profilage client exposent les banques à des risques de biais discriminatoires, et l'article 22 du RGPD impose une obligation d'explicabilité pour toute décision automatisée affectant un client. L'AI Act européen, applicable dès 2026, classera les systèmes de scoring de crédit comme systèmes à haut risque, avec des exigences de documentation et d'audit renforcées.
"L'automatisation des processus de conformité données clients banque par l'intelligence artificielle représente une avancée majeure, mais elle doit s'accompagner d'une gouvernance rigoureuse pour éviter tout biais algorithmique contraire aux droits des clients." — Thierry Dissaux, Président du Comité de Normalisation Bancaire
Comparatif des solutions logicielles pour automatiser la conformité bancaire
Les plateformes GRC comme MetricStream ou IBM OpenPages centralisent la gestion des risques, des politiques internes et des audits réglementaires sur un seul tableau de bord. Les solutions KYC/AML spécialisées comme ComplyAdvantage ou Acuris Risk Intelligence se concentrent sur le screening des clients contre les listes de sanctions, le monitoring des transactions et l'automatisation des alertes. Les outils de gestion des consentements RGPD comme OneTrust ou Didomi gèrent les préférences clients, les preuves de consentement et les demandes d'exercice de droits.
Aucune de ces catégories ne fonctionne efficacement en silo. L'intégration avec le CRM bancaire existant est indispensable pour maintenir une vue client unifiée et conforme, un point que nous détaillons dans notre guide complet sur les solutions CRM banque 2026. Des acteurs comme Keria.tech développent précisément ce type de connecteurs sur mesure, adaptés aux contraintes des banques régionales qui ne peuvent pas remplacer leur système d'information complet.
À titre d'exemple, le dispositif de conformité de la Société Générale illustre comment un grand groupe bancaire structure ses outils et processus pour répondre simultanément aux exigences du RGPD, de la LCB-FT et des normes AML à l'échelle internationale.
Questions fréquentes sur la conformité des données clients en banque
Quelle est la différence entre le DPO et le Responsable de la Conformité en banque?
Le DPO (Délégué à la Protection des Données) supervise l'application du RGPD, tandis que le Responsable de la Conformité couvre un périmètre réglementaire plus large: LCB-FT, MIF II, DORA, déontologie. Le DPO répond à la CNIL et veille aux droits des personnes sur leurs données personnelles. Le Responsable de la Conformité répond à l'ACPR et gère les risques de sanction réglementaire au sens de l'arrêté du 3 novembre 2014 [2]. Les deux fonctions se complètent, elles ne se substituent pas l'une à l'autre.
Combien de temps une banque doit-elle conserver les données de ses clients?
La durée varie selon la nature des données: 5 ans après la fin de la relation commerciale pour les données KYC (obligations LCB-FT), 10 ans pour les données relatives aux opérations de paiement (Code monétaire et financier, article L.561-12), et 3 ans pour les données de prospection commerciale selon les recommandations de la CNIL. Chaque catégorie de données doit faire l'objet d'une politique de conservation documentée et auditée.
La conformité des données s'applique-t-elle aussi aux données des prospects bancaires?
Oui, dès la collecte, les données des prospects sont soumises au RGPD et aux règles de la CNIL. Une banque doit recueillir un consentement explicite pour tout traitement à des fins de prospection commerciale, informer le prospect de ses droits, et supprimer ses données au bout de 3 ans d'inactivité si aucune relation contractuelle n'a été établie. L'entrée en relation ne conditionne pas l'obligation de conformité.
Quelles sont les obligations spécifiques de conformité pour les banques en ligne et les néobanques?
Les néobanques et banques en ligne sont soumises aux mêmes obligations réglementaires que les banques traditionnelles: agrément ACPR, KYC dématérialisé conforme, LCB-FT, RGPD, et depuis janvier 2025, DORA pour la résilience opérationnelle numérique. Leur modèle 100 % digital rend le KYC à distance particulièrement critique, l'ACPR exige des dispositifs de vérification d'identité à distance conformes au référentiel de l'ANSSI. L'absence de guichet physique ne réduit pas les obligations; elle les déplace vers des processus techniques auditables.
Comment évaluer le niveau de maturité de la conformité données clients banque dans un établissement?
L'évaluation de la maturité en matière de conformité données clients banque repose sur plusieurs indicateurs clés: l'existence d'une cartographie complète des traitements de données, la mise en place d'un programme de formation annuel pour les équipes, la fréquence des audits internes, le délai moyen de traitement des demandes d'exercice de droits des clients, et le nombre d'écarts identifiés lors des contrôles ACPR. Un établissement mature dispose d'un tableau de bord de pilotage actualisé en temps réel et d'un plan de remédiation documenté pour chaque écart détecté.

Conclusion
La conformité données clients banque n'est pas un exercice de style réglementaire, c'est un dispositif opérationnel qui conditionne directement la capacité d'une institution à éviter des sanctions ACPR, à maintenir la confiance de ses clients et à absorber les exigences de textes comme DORA sans rupture de service. Trois priorités concrètes ressortent: cartographier précisément les flux de données personnelles, aligner les durées de conservation sur les obligations légales par catégorie, et automatiser les contrôles KYC pour réduire l'exposition humaine aux erreurs.
Pour les banques régionales dont les processus de conformité restent partiellement manuels, une première étape utile consiste à auditer un seul flux critique, l'onboarding client, par exemple, pour identifier les écarts documentés avant tout chantier de mise en conformité plus large. Keria.tech accompagne ce type de diagnostic et développe les outils sur mesure qui en découlent.
Sources & References
Contenu éditorial à portée informative, sans valeur contractuelle. Keria est courtier en opérations de banque et en services de paiement (COBSP), immatriculé à l'ORIAS sous le n° 26005901 (orias.fr).