Keria

La conformité réglementaire bancaire consiste à mettre en place les systèmes, contrôles et processus permettant à une banque de respecter ses obligations légales, lutte contre le blanchiment, protection des données, exigences prudentielles, tout en s'appuyant sur la technologie pour automatiser la surveillance et le reporting. Pour une banque française, elle est critique car elle conditionne l'agrément d'exercer, la confiance des clients et la solidité face aux contrôles de l'ACPR et de la BCE. La mettre en place suppose une gouvernance claire, des outils adaptés à la taille de l'organisation et un pilotage continu plutôt qu'un projet ponctuel.
Qu'est-ce que la conformité réglementaire bancaire et pourquoi est-elle critique pour les banques françaises?
La conformité réglementaire bancaire regroupe les processus, contrôles et systèmes qui garantissent qu'une banque respecte en continu ses obligations légales et prudentielles. Ce n'est pas un service qui vérifie ponctuellement des cases à cocher, c'est une fonction transversale qui touche l'octroi de crédit, la connaissance client, le reporting financier et la sécurité des données.
Le secteur bancaire subit une supervision plus stricte que la plupart des secteurs régulés, pour trois raisons concrètes. D'abord, une banque en difficulté peut entraîner d'autres établissements dans sa chute, c'est le risque systémique que les régulateurs cherchent à contenir depuis la crise de 2008. Ensuite, une banque gère l'épargne de millions de ménages: sa défaillance touche directement le patrimoine des clients, pas seulement ses actionnaires. Enfin, les flux financiers massifs qui transitent par les comptes bancaires en font le point de passage privilégié pour le blanchiment d'argent et le financement d'activités illicites, d'où l'intensité des obligations de vigilance KYC et anti-blanchiment.
Quelles sont les conséquences d'une non-conformité pour une banque française?
Une défaillance de conformité expose une banque à des sanctions administratives, des restrictions d'activité imposées par le régulateur, et une perte de confiance souvent plus coûteuse que l'amende elle-même. L'ACPR peut suspendre certains agréments ou limiter le développement commercial d'un établissement le temps qu'il corrige ses manquements. Au-delà du coût financier direct, la réputation d'une banque auprès de ses clients et de ses partenaires bancaires met des années à se reconstruire après un manquement rendu public.
Ces conséquences se déclinent généralement selon plusieurs niveaux de gravité, qu'il est utile de garder à l'esprit lors de l'évaluation des priorités internes:
- Des sanctions financières et administratives prononcées par l'ACPR ou l'AMF selon la nature du manquement.
- Des restrictions temporaires ou durables sur certaines activités commerciales de la banque.
- Une perte de confiance des clients et des partenaires, difficile à quantifier mais durable dans le temps.
- Un renforcement de la surveillance du régulateur, avec des audits plus fréquents et plus approfondis.
Comment la conformité bancaire diffère-t-elle des autres secteurs réglementés?
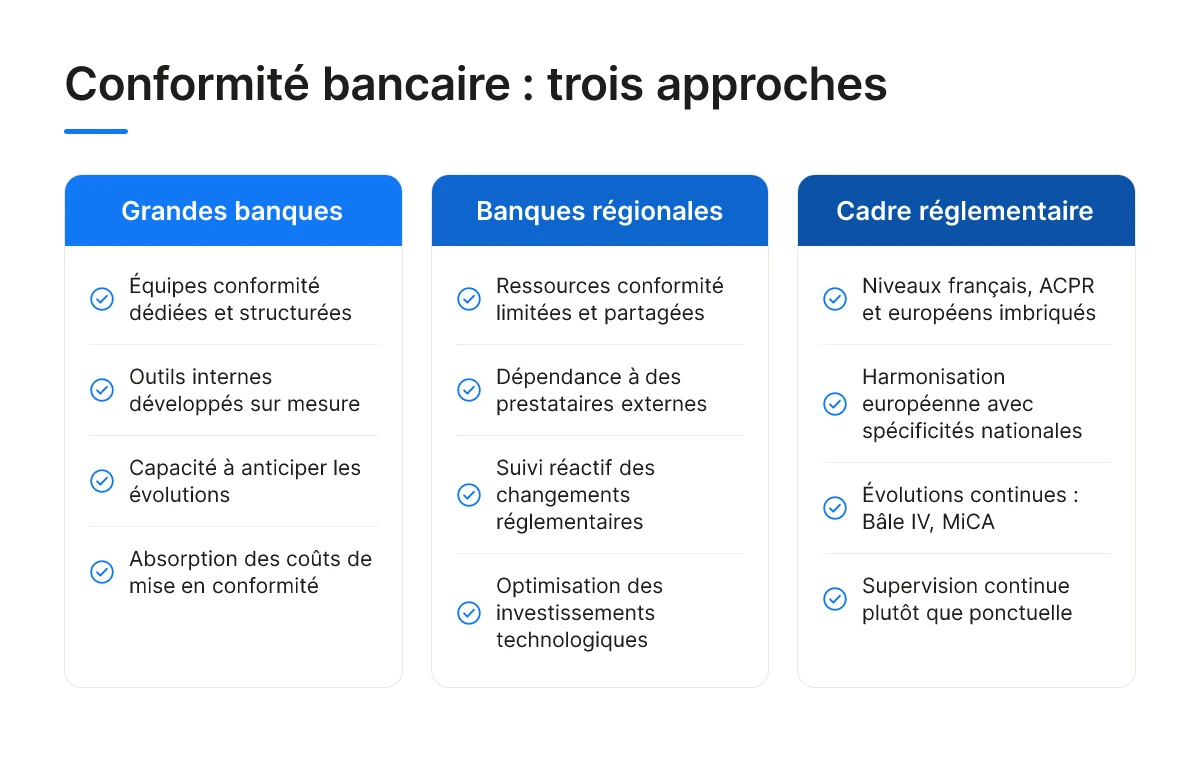
Contrairement à un secteur comme la distribution ou l'industrie, où les contrôles réglementaires interviennent souvent à intervalles espacés, une banque française fait l'objet d'une supervision continue de l'ACPR et, pour les établissements les plus importants, de la BCE. Cette surveillance permanente signifie que la conformité ne peut pas être traitée comme un projet ponctuel avec une date de fin, elle exige des outils capables de suivre les opérations et de produire des preuves de contrôle en permanence, un défi organisationnel que les banques régionales ressentent particulièrement faute de DSI dimensionnée pour l'automatiser.
Quel est le cadre réglementaire que les banques doivent respecter en France et en Europe?
La conformité réglementaire bancaire française s'organise sur trois niveaux empilés: le Code monétaire et financier, la supervision de l'ACPR, et le cadre européen porté par la BCE et l'EBA.
Le Code monétaire et financier fixe les règles nationales, agrément des établissements, protection de la clientèle, lutte contre le blanchiment. L'Autorité de contrôle prudentiel et de résolution (ACPR) supervise l'application de ces règles pour chaque banque française, contrôle les dispositifs internes et sanctionne les manquements. Au-dessus de cet échelon national, la Banque centrale européenne encadre directement les établissements les plus significatifs, tandis que l'Autorité bancaire européenne (EBA) produit les standards techniques qui uniformisent les pratiques de supervision dans l'ensemble de la zone euro [1].
Pour approfondir les enjeux structurels que pose ce cadre réglementaire aux entreprises du secteur, l'analyse proposée par le Groupe d'Études Géopolitiques offre un éclairage complémentaire sur les défis de la conformité à travers l'exemple bancaire.
Quels sont les impacts de l'intégration européenne croissante sur la conformité des banques françaises?
Cette intégration harmonise les normes tout en laissant subsister des spécificités nationales, ce qui multiplie les strates à suivre pour une même obligation. Une banque régionale doit ainsi appliquer un texte européen transposé en droit français, tout en respectant des exigences locales de l'ACPR qui viennent s'ajouter au socle commun [1]. Ce chevauchement crée un travail de veille et d'interprétation lourd, en particulier pour des établissements sans direction juridique dédiée à cette articulation.
Comment les nouvelles régulations (Bâle IV, MiCA) affectent-elles les obligations de conformité?
Bâle IV révise les méthodes de calcul des exigences de fonds propres et resserre les modèles internes de gestion des risques, ce qui oblige les banques à revoir leurs outils de reporting prudentiel. Parallèlement, le règlement européen MiCA encadre les actifs numériques et élargit le périmètre de conformité des banques traditionnelles dès qu'elles proposent des services liés aux cryptoactifs. Ces deux évolutions montrent que le périmètre réglementaire ne cesse de s'étendre, obligeant les équipes conformité à surveiller des domaines qui n'existaient pas dans leur mandat initial il y a encore quelques années.
Quels sont les défis majeurs de la conformité bancaire en 2024-2025?
Les équipes conformité affrontent trois tensions simultanées: des coûts qui grimpent, un rythme réglementaire difficile à suivre, et des ressources inégalement réparties selon la taille de l'établissement.
Quels sont les coûts associés à la mise en conformité et quel retour sur investissement attendre?
Le coût de la conformité réglementaire bancaire vient d'un mécanisme précis: chaque nouvelle exigence nécessite du personnel qualifié pour l'interpréter, des outils supplémentaires pour la tracer, et du temps humain pour vérifier manuellement ce que les systèmes ne contrôlent pas encore. Une banque qui ajoute une couche de contrôle KYC sans automatiser l'extraction documentaire voit son temps de traitement par dossier augmenter, pas diminuer. Le niveau d'investissement à consentir reste donc une décision qualitative, à arbitrer selon la taille de l'établissement et la maturité de ses outils, plutôt qu'un montant standardisé applicable à toutes les banques.
Le retour sur investissement ne se lit pas en chiffre d'affaires additionnel. Il se mesure en risque évité, sanctions non encourues, incidents opérationnels non déclenchés, clients non perdus faute d'un contrôle qui aurait dû s'appliquer. Cette nature du ROI complique l'arbitrage budgétaire: un directeur financier compare un investissement conformité à un coût certain, contre un bénéfice hypothétique.
Comment les banques de différentes tailles font-elles face aux défis de conformité?
Les grandes banques disposent d'équipes dédiées et d'outils internes développés sur mesure, ce qui leur permet d'absorber une nouvelle réglementation en interne, sans dépendre d'un tiers. Les banques régionales ou mutualistes fonctionnent différemment: ressources limitées, équipes conformité réduites, et dépendance forte à des prestataires externes pour faire évoluer leurs systèmes.
Cette dépendance devient un problème quand la veille réglementaire n'est pas structurée. Sans processus formalisé de suivi des textes (DORA, DSP2, actualisations AML), une banque de taille moyenne découvre souvent une nouvelle obligation au moment de l'audit, pas en amont [1].
Comment mettre en place un programme de conformité efficace dans une banque de taille moyenne?
Un programme de conformité réglementaire bancaire efficace repose sur quatre piliers: cartographie des risques, gouvernance claire, procédures documentées et contrôle continu, dans cet ordre.
Quelles sont les étapes clés pour implémenter un système de conformité réglementaire?
Tout commence par une cartographie des risques: lister les processus métier exposés (ouverture de compte, octroi de crédit, transactions internationales) et évaluer leur niveau de vulnérabilité réglementaire. Cette cartographie doit être formalisée par écrit et révisée au moins une fois par an, car les activités et les textes évoluent.
Vient ensuite la désignation d'un responsable conformité, souvent appelé RCCI (responsable du contrôle de la conformité et des contrôles internes) dans les établissements français. Son rôle: traduire les exigences légales en procédures internes concrètes, pour chaque métier, pas des principes généraux, mais des règles opérationnelles que les équipes appliquent au quotidien.
La formation vient clore ce socle. Les collaborateurs en contact avec la clientèle doivent savoir reconnaître un signal d'alerte KYC ou une incohérence documentaire, sans attendre une remontée du service conformité.
Ces étapes peuvent se résumer ainsi:
- Cartographier les processus métier exposés et évaluer leur niveau de risque réglementaire.
- Désigner un responsable conformité (RCCI) rattaché directement à la direction générale.
- Documenter des procédures opérationnelles concrètes pour chaque métier concerné.
- Former les équipes de première ligne à la détection des signaux d'alerte.
- Mettre en place un contrôle continu et des revues périodiques des dossiers à risque.
Quels processus et contrôles doivent être mis en place pour assurer la conformité continue?
Une banque régionale aux ressources limitées ne peut pas tout traiter avec la même intensité, la priorisation est donc une décision stratégique, pas un aveu de faiblesse. La lutte anti-blanchiment et la protection des données personnelles concentrent généralement le risque financier et réputationnel le plus élevé, et méritent d'absorber la majorité du budget conformité disponible.
Pour la conformité continue, trois mécanismes sont indispensables: des revues périodiques des dossiers à risque, des pistes d'audit traçables (qui a validé quoi, et quand), et un canal de remontée d'alerte interne accessible à tous les collaborateurs. Sans ces trois éléments, un dispositif reste théorique.
Sur le plan de la gouvernance, le responsable conformité doit être rattaché directement à la direction générale, jamais à une direction métier qu'il est censé contrôler. C'est cette indépendance hiérarchique qui donne à la fonction sa crédibilité, et qui évite les conflits d'intérêts lors des arbitrages difficiles.
Quelles solutions technologiques peuvent automatiser et optimiser la conformité réglementaire bancaire?
L'automatisation réduit les erreurs humaines dans la surveillance des transactions et centralise les contrôles répétitifs pour accélérer le reporting réglementaire.
La conformité réglementaire bancaire repose sur des tâches répétitives à haut risque: rapprochement de données, vérification de cohérence entre systèmes, génération de rapports pour l'ACPR ou la Banque de France. Chacune de ces tâches, réalisée manuellement, expose votre organisation à des erreurs de saisie, des oublis ou des délais de traitement qui deviennent visibles lors d'un contrôle.
Comment les outils de conformité technologiques peuvent-ils réduire les coûts et les risques?
Un système automatisé applique les mêmes règles de contrôle à chaque transaction, sans variation de vigilance liée à la fatigue ou à la charge de travail d'un collaborateur. La surveillance des transactions suspectes devient continue plutôt que ponctuelle, avec des alertes générées automatiquement dès qu'un seuil ou un motif à risque est détecté.
Le second effet concerne le temps de traitement. Un système centralisé qui rapproche automatiquement les données issues de plusieurs bases, comptes clients, historique transactionnel, documents KYC, supprime les allers-retours manuels entre équipes. Ce qui prenait plusieurs jours de vérification croisée peut se réduire à quelques heures, les équipes conformité se concentrant sur l'analyse des cas signalés plutôt que sur la collecte de données.
Quels critères utiliser pour choisir une solution de conformité adaptée à son organisation?
Trois critères qualitatifs déterminent la pertinence d'une solution pour votre organisation. D'abord, sa capacité d'intégration avec vos systèmes existants, un ERP bancaire ou un outil maison déjà en place ne doit pas être remplacé, mais connecté. Ensuite, sa capacité d'adaptation aux évolutions réglementaires: DORA et DSP2 évoluent, et un outil rigide devient un handicap dès la première mise à jour du texte. Enfin, le niveau d'accompagnement du prestataire au moment du déploiement et après, un critère souvent sous-estimé alors qu'il conditionne la réussite du projet sur le moyen terme.
Keria.tech construit des plateformes sur mesure conçues autour des contraintes opérationnelles réelles d'une banque, plutôt que d'imposer une licence logicielle standardisée à adapter. L'objectif reste concret: réduire le temps de traitement des contrôles sans imposer une refonte complète de votre système d'information.

Questions fréquentes
Qui est responsable de la conformité réglementaire dans une banque?
La responsabilité première revient au directeur de la conformité (RCCI ou Chief Compliance Officer), mais l'engagement se joue à tous les niveaux. Le conseil d'administration porte la responsabilité finale devant les régulateurs, la direction générale arbitre les moyens alloués, et chaque métier applique les procédures au quotidien. Les équipes IT et opérations, elles, garantissent que les outils utilisés produisent des traces exploitables lors des contrôles.
La conformité réglementaire bancaire concerne-t-elle aussi les fintechs?
Oui, toute fintech qui exerce une activité réglementée (paiement, crédit, conseil financier) est soumise aux mêmes obligations qu'une banque traditionnelle. L'ACPR et l'AMF n'appliquent pas de régime allégé selon la taille ou l'ancienneté de l'acteur. Une fintech doit donc structurer ses processus KYC, AML et de reporting dès son lancement, souvent avec des moyens humains plus réduits qu'une banque établie.
Combien de temps faut-il pour mettre en place un programme de conformité complet?
Un programme de conformité complet demande généralement entre 12 et 24 mois selon la taille de l'établissement et son niveau de maturité initial. Certains volets ciblés, digitalisation du KYC, automatisation du reporting sur un périmètre précis, peuvent produire des résultats mesurables en moins de six mois. La durée dépend surtout de l'état des systèmes existants et de la disponibilité des équipes internes.
Quelle est la différence entre conformité et gestion des risques dans une banque?
La conformité vérifie le respect des lois et règlements, tandis que la gestion des risques évalue et limite l'exposition financière et opérationnelle de la banque. Les deux fonctions travaillent en étroite coordination car un manquement réglementaire génère souvent un risque financier ou réputationnel direct. Dans la pratique, elles partagent des données mais répondent à des logiques et des instances de gouvernance distinctes.
Quel rôle joue la culture d'entreprise dans la conformité réglementaire bancaire?
Une culture de conformité solide réduit le risque bien plus efficacement qu'une simple accumulation de procédures écrites. Lorsque chaque collaborateur comprend l'enjeu derrière une règle, plutôt que de la subir comme une contrainte administrative, les signalements spontanés augmentent et les erreurs diminuent. Cette culture se construit par la formation continue, l'exemplarité de la direction et une communication claire sur les conséquences concrètes des manquements.

Conclusion
La conformité réglementaire bancaire ne se résume pas à cocher des cases face à l'ACPR ou à l'AMF. Elle se joue dans la qualité des processus quotidiens: un KYC digitalisé, un reporting automatisé, une piste d'audit fiable. Les banques régionales qui progressent le plus vite ne refondent pas tout leur système d'information, elles ciblent un processus critique et le modernisent en quelques mois. Keria.tech accompagne justement ce type de projet ciblé, avec des outils sur mesure alignés sur vos contraintes réglementaires. Prochaine étape concrète: identifiez le processus de conformité le plus chronophage de vos équipes ce trimestre et évaluez s'il peut être automatisé sans attendre une refonte globale.
Sources & References
Contenu éditorial à portée informative, sans valeur contractuelle. Keria est courtier en opérations de banque et en services de paiement (COBSP), immatriculé à l'ORIAS sous le n° 26005901 (orias.fr).