Keria
La conformité réglementaire bancaire désigne l'ensemble des obligations légales et normatives qu'une banque doit respecter pour exercer son activité: RGPD, MiFID II, Bâle III, directives ACPR et règlements européens. Elle couvre la protection des données, la lutte contre le blanchiment, la solvabilité et la transparence des marchés. Ne pas s'y conformer expose l'établissement à des sanctions financières lourdes, des restrictions d'activité et une atteinte directe à sa réputation.
Conformité réglementaire banque : définition, cadres légaux et obligations clés
La conformité réglementaire banque est un processus continu d'alignement des pratiques d'un établissement sur les textes légaux en vigueur, pas une validation ponctuelle.
Cette distinction est fondamentale. Un établissement peut passer un audit avec succès en janvier et se retrouver hors conformité en mars si une nouvelle directive entre en application. Les équipes compliance travaillent en permanence, pas par cycles.
Il faut aussi distinguer deux notions souvent confondues: la conformité réglementaire désigne les obligations imposées de l'extérieur par la loi ou les régulateurs, tandis que la conformité interne renvoie aux politiques et procédures propres à chaque établissement. Les deux coexistent, mais une défaillance sur la première expose à des sanctions légales, pas seulement à un manquement aux règles maison. Selon la Banque européenne d'investissement, la conformité réglementaire banque constitue un pilier fondamental de la gouvernance de tout établissement financier responsable.
"La conformité n'est pas une contrainte imposée de l'extérieur, c'est le fondement même de la confiance que les clients et les régulateurs accordent aux établissements bancaires." — François Villeroy de Galhau, Gouverneur de la Banque de France et membre du Conseil de surveillance de la BCE
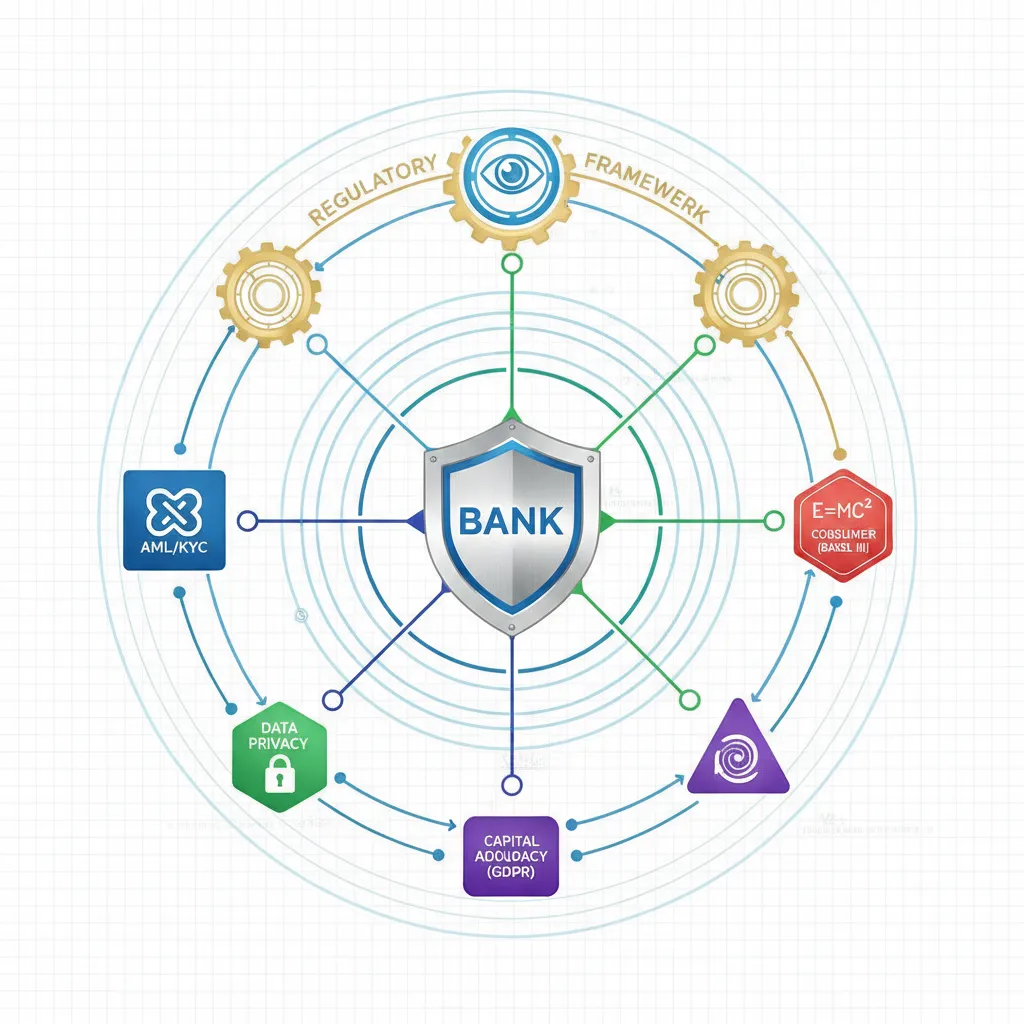
Quelles différences entre RGPD, MiFID II et Bâle III pour une banque?
Ces trois cadres couvrent des risques distincts et ne s'adressent pas aux mêmes équipes internes.
- Bâle III impose des exigences de fonds propres et de liquidité pour garantir la solvabilité des banques. Il est transposé en droit européen via les textes CRR2 et CRD5, applicables depuis 2021.
- MiFID II encadre la transparence des marchés financiers et la protection des investisseurs. La directive s'applique depuis janvier 2018 et concerne directement les activités de conseil et d'exécution d'ordres.
- RGPD protège les données personnelles des clients. Les amendes peuvent atteindre 4 % du chiffre d'affaires mondial, un niveau qui a conduit plusieurs établissements européens à restructurer leur gouvernance des données.
La directive LCB-FT, 6e directive européenne anti-blanchiment, transposée en droit français, s'ajoute à ces trois piliers comme obligation transversale. Elle s'applique à tous les établissements, quelle que soit leur taille.
Selon le rapport annuel de conformité de la Société Générale, la conformité réglementaire banque mobilise aujourd'hui plusieurs centaines de collaborateurs dédiés au sein des grands groupes bancaires français, illustrant l'ampleur des ressources nécessaires pour répondre à l'ensemble des obligations en vigueur.
Comment les réglementations européennes s'appliquent-elles aux banques françaises?
En France, l'ACPR (Autorité de Contrôle Prudentiel et de Résolution) assure la supervision nationale des banques et des assureurs. Elle contrôle le respect des règles prudentielles et peut prononcer des sanctions administratives ou financières.
L'ACPR s'inscrit dans le Mécanisme de Surveillance Unique (MSU), qui place les établissements significatifs, ceux dont le bilan dépasse 30 milliards d'euros, sous la supervision directe de la BCE. Les banques régionales de taille intermédiaire restent sous supervision nationale, mais appliquent les mêmes textes européens.
Ce double niveau de contrôle signifie qu'une banque régionale française doit répondre simultanément aux exigences de l'ACPR et aux standards définis à Francfort, une réalité opérationnelle que les établissements sans DSI étoffée gèrent souvent avec difficulté. La conformité réglementaire banque implique donc une veille permanente sur deux niveaux de réglementation distincts.
Risques et conséquences concrètes de la non-conformité pour les banques
La non-conformité réglementaire bancaire expose les établissements à des sanctions financières, des interruptions d'activité et des pertes de réputation durables.
Cas réels de défaillances de conformité dans le secteur bancaire français
En 2014, BNP Paribas a été condamnée à une amende de 8,9 milliards de dollars par les autorités américaines pour violation de sanctions internationales, la plus lourde pénalité jamais infligée à une banque à cette date. La Société Générale, de son côté, a fait l'objet de plusieurs sanctions de l'ACPR pour manquements à ses obligations de lutte contre le blanchiment de capitaux et le financement du terrorisme (LCB-FT).
Ces exemples illustrent trois catégories de risques distinctes. Le risque juridique recouvre les sanctions réglementaires et les poursuites pénales. Le risque opérationnel inclut l'interruption partielle d'activité ou le retrait d'agrément. Le risque réputationnel se traduit par des départs de clients, une dégradation de la notation et une perte de confiance durable auprès des superviseurs.
Un angle souvent absent des analyses sectorielles: les dirigeants et les responsables conformité et contrôle interne (RCCI) peuvent être tenus personnellement responsables en cas de manquement grave. L'ACPR peut prononcer des sanctions disciplinaires directement à l'encontre des personnes physiques, indépendamment des mesures visant l'établissement.
"Les établissements qui traitent la conformité réglementaire comme un centre de coût plutôt que comme un investissement stratégique s'exposent à des risques systémiques qui dépassent largement le montant des amendes encourues." — Andrea Enria, ancien Président du Conseil de surveillance de la BCE
Sanctions et amendes encourues en cas de non-respect des obligations réglementaires
L'ACPR dispose d'un arsenal gradué: avertissement, blâme, interdiction d'exercer certaines activités, et amendes administratives pouvant atteindre 100 millions d'euros ou 10 % du chiffre d'affaires annuel, selon le montant le plus élevé.
Au-delà des sanctions directes, une étude Thomson Reuters établit que le coût moyen de la non-conformité est 2,71 fois supérieur au coût de la conformité elle-même. Pour une direction financière, cet écart constitue l'argument le plus solide en faveur d'un investissement préventif dans les dispositifs de conformité réglementaire banque. For more information, see Hybridps.
Par ailleurs, selon une étude du cabinet LexisNexis Risk Solutions publiée en 2023, les coûts liés à la conformité LCB-FT ont augmenté de 19 % en moyenne dans les établissements financiers européens entre 2021 et 2023, reflétant l'intensification des exigences réglementaires et la complexification des dispositifs de surveillance requis.
Comment mettre en place une organisation de conformité efficace dans une banque
Construire une fonction conformité réglementaire en banque repose sur cinq étapes concrètes, une gouvernance à trois niveaux et un programme de formation annuel traçable.
Étapes clés pour construire une fonction de conformité robuste
La première étape consiste à cartographier les risques réglementaires applicables à votre activité, LCB-FT, RGPD, DORA, MIF II, en les hiérarchisant par probabilité et impact. Cette cartographie sert de base à toutes les décisions qui suivent.
La deuxième étape est la désignation d'un Responsable de la Conformité et du Contrôle Interne (RCCI), dont le périmètre d'action doit être formalisé par écrit. La troisième étape est la rédaction d'une charte de conformité et des procédures internes associées, validée par le Conseil d'Administration.
La quatrième étape est un programme de formation annuel obligatoire pour tous les collaborateurs exposés, LCB-FT, RGPD, éthique, avec traçabilité des sessions et des résultats. La cinquième étape est la mise en place d'un dispositif de contrôle interne et de reporting régulier, incluant un comité de conformité mensuel et un reporting trimestriel transmis à l'ACPR.
Un audit de conformité réglementaire périodique vient compléter ce dispositif en vérifiant que les contrôles en place restent adaptés à l'évolution du cadre réglementaire.
Pour résumer, les cinq étapes fondatrices d'une conformité réglementaire banque efficace sont les suivantes :
- Cartographier les risques réglementaires par texte et par activité
- Désigner un RCCI avec un périmètre formalisé par écrit
- Rédiger et faire valider une charte de conformité par le Conseil d'Administration
- Déployer un programme de formation annuel traçable pour tous les collaborateurs exposés
- Mettre en place un dispositif de contrôle interne avec reporting régulier à l'ACPR
Comment structurer les responsabilités et la gouvernance de la conformité en interne?
Le modèle des trois lignes de défense, reconnu par le Comité de Bâle, répartit clairement les responsabilités. Les équipes opérationnelles forment la première ligne: elles appliquent les procédures au quotidien. La fonction conformité et gestion des risques constitue la deuxième ligne: elle contrôle, conseille et alerte. L'audit interne représente la troisième ligne: il vérifie l'efficacité de l'ensemble du dispositif de manière indépendante.
Au niveau de la gouvernance, le Conseil d'Administration valide l'appétit au risque et approuve la charte de conformité. Ce cadre de gouvernance est indispensable pour les banques régionales qui ne disposent pas d'une direction des systèmes d'information dédiée, c'est précisément le type de contrainte que Keria.tech prend en compte dans la conception de ses outils de gestion documentaire et de suivi des obligations réglementaires.
"La conformité réglementaire en banque ne peut fonctionner sans une gouvernance claire à trois niveaux : les opérationnels qui appliquent, la fonction conformité qui contrôle, et l'audit interne qui vérifie l'ensemble du dispositif." — Rym Ayadi, Professeure et experte en régulation bancaire européenne, CEPS
Banque de détail, banque d'investissement, fintech: des exigences de conformité très différentes
Le cadre de conformité réglementaire bancaire n'est pas uniforme: chaque type d'institution répond à un ensemble d'obligations distinct, calibré sur ses activités et ses risques spécifiques.
Exigences spécifiques de conformité pour chaque type d'institution financière
Banque de détail. La priorité porte sur la lutte contre le blanchiment de capitaux et le financement du terrorisme (LCB-FT), avec des procédures KYC appliquées à des millions de clients particuliers. Le RGPD pèse lourd: les volumes de données personnelles traitées sont considérables. La directive sur le crédit immobilier impose aussi des obligations strictes d'information et d'évaluation de la solvabilité des emprunteurs.
Banque d'investissement. MiFID II structure l'essentiel du dispositif, best execution, reporting des transactions, gestion des conflits d'intérêts. EMIR s'applique aux produits dérivés, avec des obligations de déclaration et de compensation centrale. Bâle III impose des exigences renforcées en fonds propres, particulièrement sur les expositions aux actifs risqués.
Fintech et néobanques. L'entrée sur le marché passe par un agrément ACPR ou un statut d'établissement de paiement sous DSP2. Les obligations sont initialement plus légères, mais la surveillance s'intensifie sur deux fronts: la cybersécurité avec DORA, applicable depuis janvier 2025, et l'intelligence artificielle avec l'EU AI Act, dont les obligations pour les systèmes à haut risque s'appliquent progressivement jusqu'en 2026.
Les fintech sous-estiment souvent le coût réel de la conformité réglementaire banque à mesure qu'elles grandissent. Passer du statut d'établissement de paiement à celui de banque à part entière multiplie les obligations réglementaires, capital minimum, reporting prudentiel, gouvernance interne, et peut représenter plusieurs années de travail d'adaptation.
Les acteurs hybrides intégrant des crypto-actifs font face à un périmètre supplémentaire: le règlement MiCA (Markets in Crypto-Assets), pleinement applicable depuis décembre 2024, impose des exigences d'agrément, de transparence et de gestion des risques spécifiques aux émetteurs et prestataires de services sur actifs numériques.
Outils et solutions technologiques pour gérer la conformité réglementaire bancaire
Quatre catégories de solutions RegTech couvrent l'essentiel des besoins de conformité réglementaire banque: KYC/AML, gestion documentaire, reporting prudentiel et surveillance des transactions.
Logiciels et plateformes de compliance utilisés par les banques en pratique
KYC/AML automatisé. Des outils comme ComplyAdvantage ou Acuris Risk Intelligence croisent en temps réel les données clients avec les listes de sanctions, les PPE et les médias négatifs. Ils réduisent le temps de vérification manuelle tout en produisant un historique d'audit exploitable par l'ACPR.
Gestion documentaire réglementaire. Une plateforme de gestion documentaire centralisée constitue le socle de toute conformité: versioning des politiques internes, traçabilité des décisions, archivage réglementaire conforme aux durées légales. Sans ce socle, les autres outils produisent des données sans contexte documentaire fiable.
Reporting prudentiel automatisé. Des solutions comme Axiom SL ou Wolters Kluwer OneSumX agrègent les données comptables et de risque pour produire les états COREP et FINREP directement transmissibles à la BCE. Les banques qui automatisent leur reporting réglementaire réduisent leurs délais de production de 40 à 60 % selon Deloitte.
Surveillance des transactions et détection de fraude. Les modèles d'IA appliqués au transaction monitoring détectent les anomalies LCB-FT que les règles statiques manquent. Ces modèles restent soumis à l'EU AI Act dès lors qu'ils opèrent dans des contextes à haut risque, leur auditabilité doit être documentée.
Pour choisir un outil adapté à la conformité réglementaire banque, quatre critères sont décisifs :
- Couverture réglementaire effective : prise en charge des exigences ACPR, BCE et RGPD
- Capacité d'intégration avec le système d'information existant de l'établissement
- Auditabilité complète des données traitées et des décisions automatisées
- Disponibilité d'un support en français pour les équipes compliance locales
Keria.tech accompagne les banques régionales sur ce dernier point en développant des connecteurs sur mesure entre les plateformes de compliance et les ERPs bancaires existants, sans imposer de refonte du système d'information. L'automatisation des processus métier associée à ces outils réduit aussi le risque d'erreur humaine sur les contrôles périodiques.
Questions fréquentes sur la conformité réglementaire bancaire
Quelle est la différence entre le rôle du RCCI et celui du DPO dans une banque?
Le RCCI (Responsable de la Conformité et du Contrôle Interne) supervise l'ensemble du dispositif de conformité réglementaire, LCB-FT, abus de marché, protection de la clientèle, tandis que le DPO (Délégué à la Protection des Données) se concentre exclusivement sur la conformité au RGPD. Les deux fonctions coexistent dans toute banque soumise à la fois à la supervision de l'ACPR et au règlement européen sur les données personnelles. Le RCCI répond à l'ACPR; le DPO répond à la CNIL. Leurs périmètres se croisent sur le traitement des données clients dans les processus KYC, mais leurs obligations légales restent distinctes.
Qu'est-ce que le règlement DORA et quelles banques sont concernées en France?
DORA (Digital Operational Resilience Act) est le règlement européen 2022/2554, entré en application le 17 janvier 2025, qui impose à toutes les entités financières, banques, assureurs, prestataires de services de paiement, des exigences strictes en matière de résilience informatique. En France, toutes les banques agréées par l'ACPR sont concernées, y compris les banques régionales et mutualistes. Le règlement couvre la gestion des risques IT, les tests de résilience et la surveillance des prestataires tiers critiques.
Comment l'ACPR contrôle-t-elle la conformité des banques françaises au quotidien?
L'ACPR exerce son contrôle via deux canaux: le contrôle sur pièces (analyse des reportings réglementaires transmis périodiquement) et le contrôle sur place (missions d'inspection dans les établissements). Elle peut émettre des recommandations, des mises en demeure ou des sanctions pécuniaires pouvant atteindre plusieurs millions d'euros. En 2023, l'ACPR a prononcé plusieurs sanctions publiques dans le domaine LCB-FT, dont une amende de 3 millions d'euros à l'encontre d'un établissement de paiement pour défaillances dans le dispositif de vigilance.
Combien coûte la mise en conformité réglementaire pour une banque de taille moyenne?
Pour une banque régionale de 50 à 500 collaborateurs, le budget annuel de conformité se situe généralement entre 2 % et 5 % du produit net bancaire, selon les estimations du secteur. Ce chiffre couvre les effectifs dédiés (RCCI, juristes, analystes LCB-FT), les outils de surveillance des transactions, les audits externes et les formations obligatoires. Les coûts augmentent sensiblement les années d'entrée en vigueur d'un nouveau texte, comme ce fut le cas en 2025 avec DORA, en raison des investissements IT et des tests de résilience requis.
Pourquoi la conformité réglementaire banque est-elle un enjeu stratégique et pas seulement juridique?
La conformité réglementaire banque dépasse largement le simple respect des textes : elle conditionne la capacité d'un établissement à maintenir sa licence d'exploitation, à accéder aux marchés de capitaux et à préserver la confiance de ses clients. Un établissement reconnu pour la solidité de son dispositif de conformité bénéficie d'un avantage concurrentiel réel, notamment lors des appels d'offres institutionnels et des partenariats avec d'autres acteurs financiers. À l'inverse, une défaillance de conformité peut entraîner une perte durable de parts de marché, bien au-delà du montant de l'amende prononcée.

Conclusion
La conformité réglementaire banque n'est pas un projet ponctuel: c'est un processus continu qui exige des outils adaptés, des équipes formées et une architecture IT capable d'évoluer au rythme des textes. Trois points concrets méritent une action immédiate: cartographier vos obligations prioritaires par texte (DORA, LCB-FT, DSP2), évaluer l'état réel de vos processus KYC et de surveillance des transactions, puis identifier les étapes encore manuelles qui exposent votre établissement à un risque de sanction. Si votre organisation gère encore ces processus sur des outils legacy ou des fichiers Excel, Keria.tech peut auditer votre dispositif et concevoir une solution sur mesure déployable en moins de six mois, sans refonte de votre système d'information.
Contenu éditorial à portée informative, sans valeur contractuelle. Keria est courtier en opérations de banque et en services de paiement (COBSP), immatriculé à l'ORIAS sous le n° 26005901 (orias.fr).