Keria
Le low-code banque trouve sa place dans un système d'information bancaire comme complément ciblé au développement traditionnel, pas comme son remplacement. Il s'intègre le plus souvent en surcouche applicative, portails clients, workflows internes, automatisation de processus, tout en s'appuyant sur les API et connecteurs existants pour dialoguer avec le core banking et les systèmes legacy. Son rôle consiste à accélérer les projets à faible risque réglementaire, pendant que les fonctions critiques (paiements, conformité, calcul de risque) restent sur des architectures maîtrisées et auditées.
Comment les plateformes low-code s'intègrent-elles dans l'infrastructure IT d'une banque?
Une plateforme low-code banque se branche sur le système d'information existant via des connecteurs et des API, sans toucher au core banking qui continue de gérer comptes, transactions et calculs réglementaires.
Qu'est-ce qu'une plateforme low-code et comment fonctionne-t-elle techniquement?
Le low-code remplace l'écriture ligne par ligne par une interface visuelle où la logique métier est configurée plutôt que codée [4]. Un chargé de conformité peut ainsi modéliser un parcours KYC par glisser-déposer, en assemblant des composants préconfigurés, formulaires, règles de validation, connecteurs de données, au lieu d'attendre un développement sur mesure complet [5]. Cette abstraction du cycle de développement logiciel permet à des profils moins techniques de produire des applications métier, tout en laissant les développeurs expérimentés intervenir sur les logiques plus complexes [4].
Pour une banque régionale, l'intérêt concret du low-code banque se situe dans la vitesse: un portail client, un workflow d'onboarding ou une automatisation de contrôle interne peut passer du besoin métier à l'application fonctionnelle bien plus vite qu'avec un développement classique [2]. Mais cette rapidité ne vaut que si la plateforme dialogue correctement avec l'existant, ce qui ramène la question au terrain des API.
Comment évaluer la compatibilité d'une plateforme low-code avec les systèmes legacy bancaires existants?
Les API et connecteurs sont le mécanisme qui relie la couche low-code banque au core banking, aux bases clients et aux référentiels réglementaires déjà en place. Avant tout déploiement, trois critères méritent un audit précis:
- Le format des données échangées: les systèmes legacy bancaires utilisent souvent des formats propriétaires ou anciens, peu compatibles nativement avec les API REST modernes.
- La capacité d'intégration réelle de la plateforme avec les middlewares déjà déployés.
- La gestion des accès et des identités, un point sensible quand plusieurs applications low-code accèdent aux mêmes données sensibles.
Dans la grande majorité des cas, le low-code s'ajoute en couche applicative, au-dessus du système central, plutôt qu'il ne le remplace [3]. Les fonctions critiques, paiements, calcul de risque, conformité, restent sur des architectures maîtrisées, pendant que la couche low-code absorbe les workflows périphériques à moindre risque. Cette logique suppose une gouvernance IT claire: sans cadre de validation et de supervision, la facilité de création d'applications favorise une prolifération d'outils non contrôlés par la DSI, un risque de shadow IT que toute direction des systèmes d'information bancaire doit anticiper dès le cadrage du projet.
Quels sont les avantages du low-code banque pour accélérer l'innovation bancaire?
Le low-code banque réduit les délais de livraison, abaisse le coût de développement et permet de tester un nouveau service avant d'engager un chantier informatique complet.
Comment le low-code réduit-il les délais de mise sur le marché et les coûts de développement?
Le mécanisme est direct: moins de lignes de code à écrire signifie moins d'heures d'ingénieur, moins de tests unitaires à produire, et moins d'allers-retours entre la DSI et les équipes métier. Les plateformes low-code reposent sur des interfaces visuelles, glisser-déposer, composants préconfigurés, workflows modélisés, qui remplacent l'écriture manuelle de code [4][5]. Un prototype de parcours client peut ainsi être assemblé en quelques jours plutôt qu'en plusieurs semaines, simplement en combinant des briques déjà testées.
Ce gain ne profite pas qu'aux développeurs. Les équipes métier, conformité, back-office, relation client, peuvent elles-mêmes modéliser une partie d'un processus, sans attendre la fin d'un cycle de développement classique [3]. Pour votre organisation, cela veut dire qu'un responsable conformité peut ajuster une règle de validation KYC directement dans l'outil, au lieu de rédiger un cahier des charges et d'attendre le prochain sprint informatique.
Le coût de développement baisse aussi parce que les composants sont réutilisables d'un projet à l'autre. Un module d'authentification forte ou de vérification documentaire construit pour un parcours peut être redéployé sur un autre sans réécriture [2]. C'est l'inverse du code sur mesure classique, où chaque fonctionnalité repart de zéro.
Quel ROI concret peut-on attendre d'une implémentation low-code dans une banque?
Le retour sur investissement se raisonne en charge de travail évitée plutôt qu'en gain chiffré précis: moins de sollicitations de la DSI, des cycles de validation métier raccourcis, une capacité à tester un service avant d'investir dans sa version définitive. Prenez un cas d'usage fréquent dans les banques régionales: l'automatisation d'un parcours d'ouverture de compte. Le low-code banque permet de configurer les étapes de collecte documentaire, de contrôle KYC et de validation interne comme des blocs assemblables, pilotés en partie par les équipes métier elles-mêmes [3]. Chez Keria.tech, cette logique se traduit par des plateformes calibrées sur le processus exact à optimiser, sans sur-dimensionnement technologique ni refonte totale du système d'information existant.
Comment concilier low-code, conformité réglementaire et sécurité dans le secteur financier?
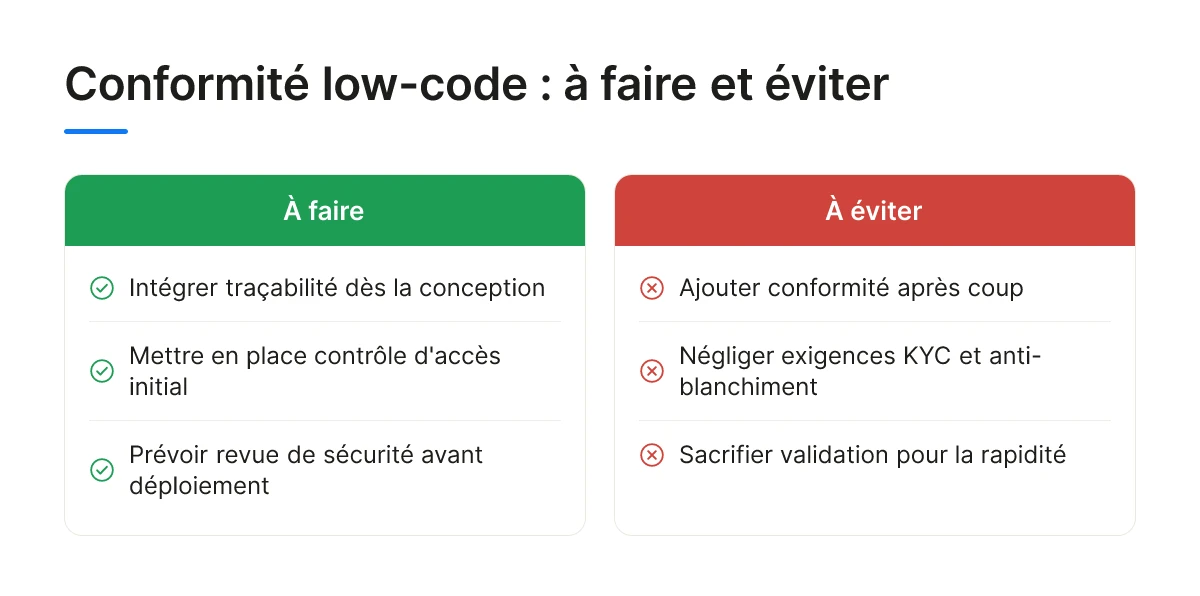
Une démarche low-code banque tient la route en conformité uniquement si la traçabilité, le contrôle d'accès et la revue de sécurité sont intégrés dès la conception, pas ajoutés après coup.
Les régulateurs bancaires ne distinguent pas une application développée en low-code d'une application codée en traditionnel. Les mêmes exigences s'appliquent: KYC, lutte anti-blanchiment, piste d'audit complète. La rapidité de développement que permet le low-code banque ne vaut rien si elle produit un outil que votre conformité ne peut pas valider.
Quels risques de sécurité et d'audit trail faut-il considérer avec le low-code en finance?
Le principal risque tient à la traçabilité ajoutée tardivement au lieu d'être native dans la plateforme. Un audit trail construit après coup laisse des trous, des actions utilisateur non horodatées, des modifications de workflow sans historique, des accès impossibles à reconstituer six mois plus tard lors d'un contrôle. Pour une banque régionale soumise à DORA, cette lacune se traduit en non-conformité documentée, pas en simple inconvénient technique.
Le deuxième risque concerne le contrôle d'accès. Une plateforme low-code banque bien conçue repose sur un contrôle d'accès basé sur les rôles (RBAC): chaque utilisateur métier, gestionnaire de compte, conseiller clientèle, agent conformité, n'accède qu'aux fonctions et données correspondant à son périmètre. C'est ce mécanisme qui limite les risques quand des collaborateurs non techniques créent ou modifient des workflows eux-mêmes. Sans RBAC rigoureux, un utilisateur métier peut, sans le vouloir, exposer des données clients sensibles ou modifier une règle de validation critique.
Comment s'assurer qu'une solution low-code respecte GDPR, PSD2 et les exigences de conformité bancaire?
Trois points de vigilance structurent la conformité RGPD et DSP2 d'un projet low-code banque: la localisation des données (hébergement en Europe, traçabilité des transferts), le recueil explicite du consentement client, et la traçabilité fine des accès aux données personnelles et financières. La plateforme doit documenter qui a consulté quelle donnée, à quel moment, et pour quelle finalité.
Même pour une application low-code, une revue de sécurité par les équipes IT reste indispensable avant toute mise en production, tests de pénétration, vérification des flux de données, contrôle des intégrations avec le système bancaire existant. Chez Keria.tech, chaque workflow livré est documenté de manière détaillée, ce qui facilite les audits internes et les contrôles des régulateurs externes sans mobiliser vos équipes sur une reconstitution manuelle des processus.
Quand faut-il choisir le low-code plutôt que le développement personnalisé en banque?
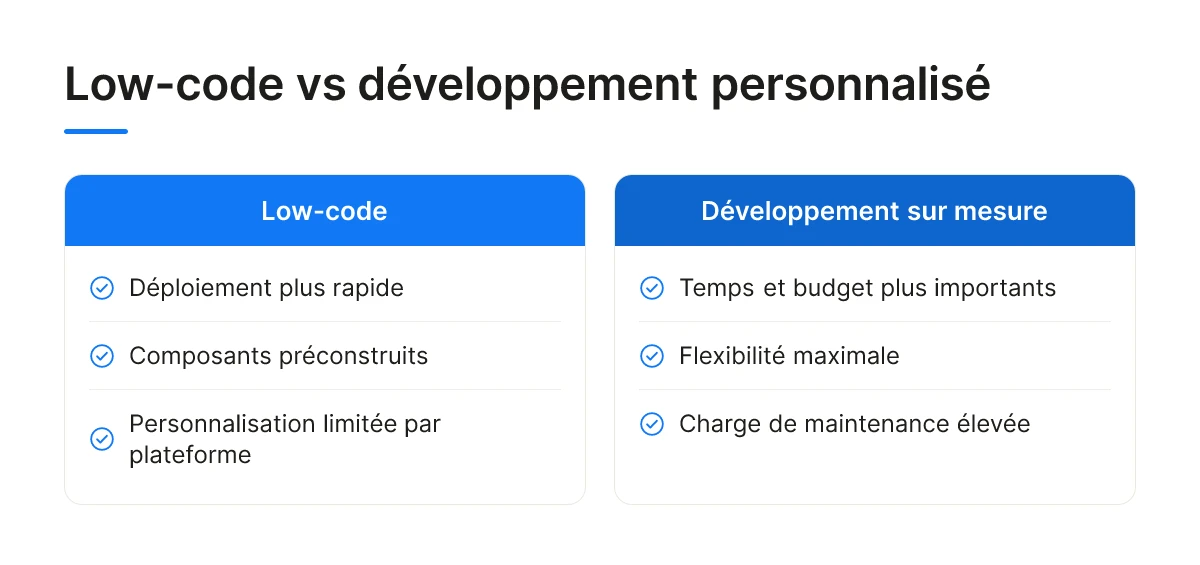
Le choix dépend de trois critères concrets: la rapidité de mise en œuvre attendue, le degré de personnalisation nécessaire, et la charge de maintenance que votre équipe peut absorber sur la durée.
Un projet low-code banque se déploie généralement plus vite qu'un développement sur mesure, car il s'appuie sur des composants préconstruits et des interfaces de type glisser-déposer plutôt que sur des milliers de lignes de code écrites à la main [4]. En contrepartie, la personnalisation reste bornée par ce que la plateforme autorise. Un développement sur mesure, à l'inverse, demande plus de temps et de budget au départ, mais ne connaît pas de limite structurelle sur ce qu'il peut faire, ce qui compte quand votre fonction cœur a des exigences que personne d'autre n'a.
Quelles sont les différences clés entre une approche low-code et une solution standard pour le core banking?
Le low-code convient bien aux processus périphériques de votre organisation: parcours client, reporting interne, workflows d'approbation de crédit, ou formulaires de conformité KYC. Ce sont des cas où la vitesse de déploiement compte plus que l'optimisation technique poussée, et où les évolutions futures seront fréquentes, un parcours d'onboarding client change tous les six à douze mois selon les retours terrain, par exemple.
Le développement sur mesure reste préférable pour les fonctions cœur à forte intensité réglementaire ou à très haute performance transactionnelle: moteur de calcul de risque, système de règlement interbancaire, ou module de détection de fraude en temps réel. Ces briques exigent un contrôle fin sur chaque comportement du système, une traçabilité complète pour les audits DORA ou DSP2, et une capacité à monter en charge sans dégradation, des garanties qu'une plateforme low-code généraliste ne peut pas toujours offrir.
Une grille de décision simple tient en trois questions:
- Quel est le volume de transactions traité par ce processus?
- Quelle est sa criticité réglementaire?
- À quelle fréquence attendez-vous des évolutions?
Un volume élevé et une criticité forte orientent vers le sur-mesure. Une fréquence d'évolution élevée avec une criticité modérée oriente vers le low-code banque.
Les deux approches ne s'excluent pas, elles coexistent souvent dans le même système d'information, le low-code gérant la couche d'interaction client pendant que le sur-mesure sécurise le cœur transactionnel. Chez Keria.tech, nous concevons des architectures qui assument cette coexistence, plutôt que de forcer un choix binaire qui ne correspond pas à la réalité opérationnelle d'une banque régionale.
Quels sont les pièges et les limites du low-code dans les workflows bancaires complexes?
Le low-code banque atteint ses limites sur trois terrains précis: les très gros volumes de traitement, la dépendance à un éditeur unique, et la gouvernance des applications créées par les équipes métier elles-mêmes. Ignorer ces limites revient à transformer un gain de vitesse initial en dette technique coûteuse à corriger deux ou trois ans plus tard.
Quels cas d'usage bancaires ne conviennent pas au low-code et pourquoi?
Les plateformes low-code excellent sur l'orchestration de processus, formulaires, workflows d'approbation, interfaces de saisie [5]. Elles deviennent fragiles dès qu'un traitement doit gérer des volumes transactionnels massifs ou une logique métier à forte intensité de calcul. Le scoring de risque crédit, les algorithmes de trading haute fréquence ou les moteurs de tarification complexes demandent un contrôle fin de la performance, de la mémoire et de la latence que les couches d'abstraction visuelle du low-code ne permettent généralement pas d'atteindre.
Ces cas d'usage restent le terrain du développement sur mesure, où chaque ligne de code est optimisée pour un objectif précis plutôt que générée par un moteur générique.
Le vendor lock-in: un risque pour la portabilité des workflows
Construire un workflow critique sur une plateforme propriétaire crée une dépendance difficile à inverser si l'éditeur change ses tarifs, sa feuille de route ou cesse d'investir dans certaines fonctionnalités. Les workflows low-code banque conçus sur ces plateformes restent souvent peu portables: migrer vers un autre outil, ou vers du code natif, implique fréquemment une reconstruction quasi complète plutôt qu'un simple export. Pour une banque régionale qui a bâti sa gestion documentaire KYC sur une seule plateforme, ce verrouillage peut peser lourd au moment d'un audit DORA ou d'un changement de prestataire IT.
Le risque de prolifération d'applications non gouvernées
Quand chaque direction métier peut créer ses propres outils sans cadre commun, la banque accumule des dizaines de micro-applications isolées, non documentées, parfois redondantes. Ce phénomène, le shadow IT version low-code, complique la conformité et multiplie les surfaces de risque en sécurité.
La réponse passe par une gouvernance explicite: un catalogue centralisé des applications low-code déployées, une revue périodique de leur utilité et de leur sécurité, et des critères clairs définissant quand un projet doit sortir du low-code pour rejoindre un développement sur mesure. C'est précisément ce travail de cadrage que Keria.tech mène avec ses clients bancaires, identifier le bon périmètre avant de construire, pour éviter qu'un gain rapide ne devienne un passif technique.
Frequently Asked Questions
Le low-code est-il adapté aux petites structures bancaires ou seulement aux grands groupes?
Le low-code convient aussi bien aux banques régionales qu'aux grands groupes, car son principal atout est justement de réduire le besoin en ressources de développement internes. Une banque mutualiste de 50 à 500 collaborateurs peut déployer un outil métier sans recruter une DSI complète, à condition de garder le contrôle sur la gouvernance des accès et des données.
Le low-code remplace-t-il les équipes de développement interne d'une banque?
Non, le low-code complète les équipes internes, il ne les remplace pas. Les développeurs restent nécessaires pour l'intégration aux systèmes legacy, la sécurité et les cas complexes, pendant que les équipes métier prennent en charge les ajustements courants [5]. L'expertise technique reste indispensable pour calibrer l'architecture.
Comment former les équipes métier à l'utilisation d'une plateforme low-code en toute sécurité?
La formation doit combiner prise en main de l'interface visuelle et sensibilisation aux règles de conformité propres à votre banque. Prévoyez un accompagnement par un référent technique qui valide les workflows avant mise en production, et un cadre de gouvernance clair définissant qui peut publier quoi, avec quels droits d'accès aux données sensibles.
Le low-code convient-il pour des projets liés à l'intelligence artificielle en banque?
Oui, à condition de limiter le low-code aux couches d'intégration et d'interface, pas au moteur IA lui-même [4]. Un outil low-code peut par exemple connecter un modèle de scoring crédit à l'espace client, pendant que le modèle reste développé et audité séparément par des spécialistes.
Comment démarrer un premier projet low-code banque sans déstabiliser l'existant?
Commencez par un périmètre restreint et mesurable, un workflow d'onboarding ou un formulaire de conformité par exemple, plutôt qu'une refonte large. Impliquez dès le départ la DSI pour valider les connecteurs API et la gouvernance des accès. Ce cadrage initial permet de prouver la valeur du low-code banque sur un cas concret avant d'étendre son usage à d'autres processus internes.
Conclusion
Le low-code n'est ni une solution miracle ni un gadget à écarter: c'est un outil d'intégration à calibrer selon vos contraintes réglementaires et votre architecture existante. Trois réflexes à retenir: commencez par un processus métier précis et mesurable, gardez la main sur la gouvernance des accès, et traitez chaque plateforme low-code banque comme un composant du système d'information, pas comme son remplacement.
Avant de choisir un outil, cartographiez le processus que vous voulez moderniser et chiffrez le temps qu'il mobilise aujourd'hui, c'est ce diagnostic qui déterminera si le low-code suffit, ou si une solution sur mesure comme celles développées par Keria.tech s'impose.
Sources & References
- Plateformes Low-Code: Processus efficaces pour les banques et les assurances | Wavestone
- No code, low code: quels avantages pour le Core Banking? | Skaleet
- Qu'est-ce que le low-code? | IBM
- Qu'est-ce que le développement Low-Code? | Siemens | Mendix
Contenu éditorial à portée informative, sans valeur contractuelle. Keria est courtier en opérations de banque et en services de paiement (COBSP), immatriculé à l'ORIAS sous le n° 26005901 (orias.fr).