Keria
Un plan de cybersécurité d'entreprise efficace repose sur trois piliers liés entre eux: une évaluation précise des risques propres à votre activité, des mesures techniques et organisationnelles proportionnées à ces risques, et une mise en conformité avec les cadres légaux applicables (RGPD, NIS2 selon votre secteur). La démarche doit partir de ce que vous avez à protéger, données clients, systèmes métier, accès réseau, avant de choisir les outils. Une PME et un grand groupe n'ont ni les mêmes menaces ni les mêmes moyens: la stratégie de cybersécurité entreprise doit s'ajuster à la taille réelle de l'organisation, pas suivre un modèle générique.
Identifier les risques avant de construire votre stratégie de cybersécurité entreprise
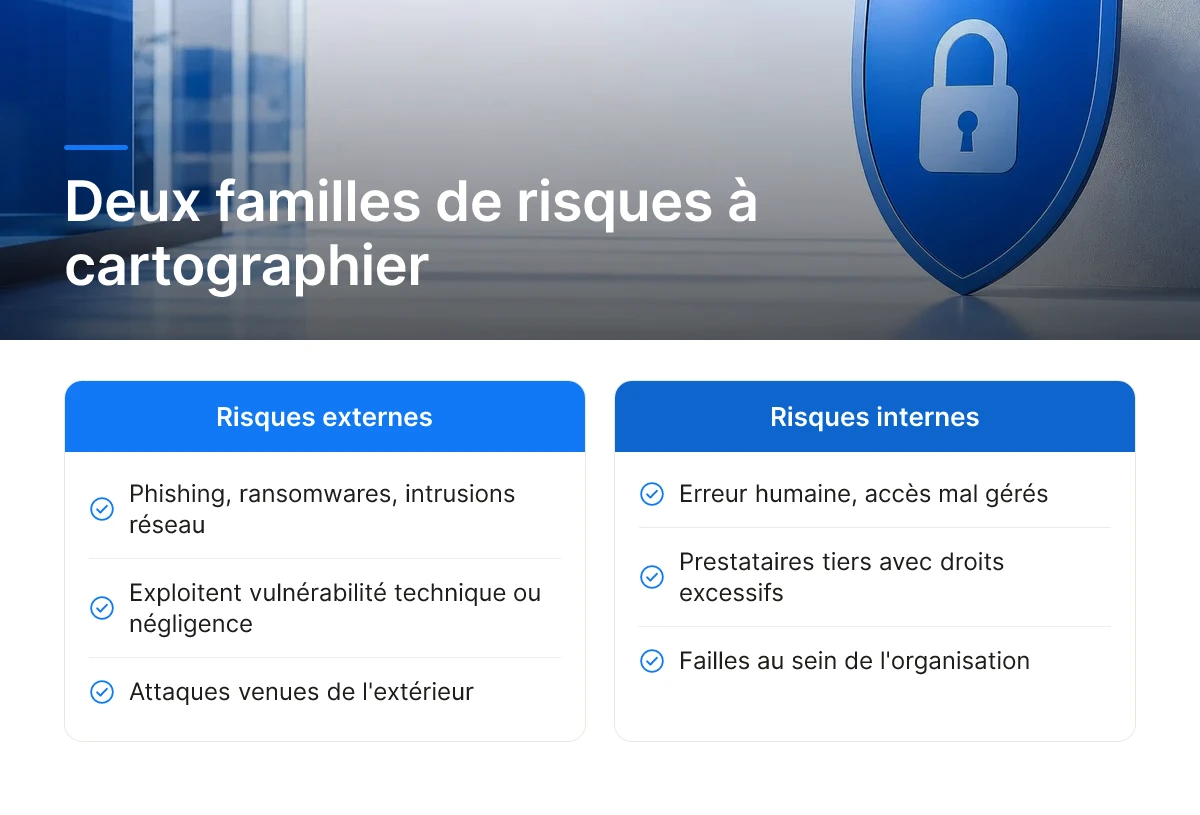
Avant tout achat d'outil, cartographiez deux familles de risques distinctes: les menaces externes et les failles internes. Cette distinction conditionne toute la suite d'une démarche de cybersécurité entreprise sérieuse.
Les risques externes regroupent le phishing, les ransomwares et les tentatives d'intrusion réseau, des attaques qui viennent de l'extérieur et exploitent une vulnérabilité technique ou une négligence ponctuelle [2]. Les risques internes sont différents: erreur humaine, accès mal gérés, prestataires tiers qui disposent de droits excessifs sur vos systèmes. Pour une banque régionale ou une agence immobilière, ce second volet pèse souvent autant que le premier, car un accès mal révoqué après le départ d'un collaborateur reste une porte ouverte pendant des mois.
Quels enjeux spécifiques pour les petites et moyennes entreprises?
Les PME concentrent trois faiblesses structurelles qui en font des cibles privilégiées: une surface d'attaque mal surveillée, des budgets de sécurité limités, et une dépendance forte à un petit nombre de prestataires IT. Une agence immobilière ou une étude notariale ne dispose généralement pas d'une équipe dédiée à la supervision continue des accès et des flux réseau, contrairement à un grand groupe bancaire. Cette absence de surveillance permanente laisse passer des signaux faibles, une connexion inhabituelle, un volume de requêtes anormal, qui auraient pu être bloqués tôt [1]. Le recours à un prestataire unique pour l'hébergement, la messagerie et la gestion documentaire crée aussi un point de défaillance unique: si ce prestataire est compromis, l'ensemble de l'organisation l'est aussi. C'est pourquoi toute politique de cybersécurité entreprise sérieuse doit intégrer une revue régulière des dépendances externes.
Comment évaluer le niveau de risque actuel de votre organisation?
Trois étapes suffisent pour poser un diagnostic initial fiable, sans outil complexe ni audit externe immédiat.
- Dresser l'inventaire des actifs: serveurs, postes de travail, applications métier, systèmes de gestion documentaire.
- Cartographier les accès: qui peut consulter quelles données, avec quels droits, et depuis quels équipements.
- Identifier les données sensibles: dossiers clients, pièces d'identité, actes notariés, données bancaires, ce qui justifierait une alerte en cas de fuite.
Ce diagnostic initial est la fondation du plan de cybersécurité, souvent présenté comme la première étape d'une stratégie opérationnelle et évolutive [5]. Chaque risque identifié ici doit ensuite être relié à une action concrète: un accès mal géré oriente vers une politique de gestion des identités, une dépendance à un prestataire unique oriente vers un plan de continuité. Les sections suivantes reprennent cette hiérarchisation pour transformer le diagnostic en mesures techniques et organisationnelles proportionnées, au cœur de toute démarche de cybersécurité entreprise bien construite.
Construire votre plan de cybersécurité étape par étape
Un plan de cybersécurité entreprise efficace suit une séquence précise: diagnostic, priorisation, mesures techniques et organisationnelles, formation, puis suivi dans la durée. Sauter une étape pour aller plus vite crée des angles morts que les attaquants finissent par trouver.
Quelles sont les étapes clés pour démarrer un programme de zéro?
Pour une banque régionale ou une agence immobilière sans DSI étoffée, le point de départ n'est jamais l'achat d'un outil, c'est la cartographie de ce qui doit être protégé. Un diagnostic initial identifie les actifs critiques (bases clients, dossiers KYC, systèmes de paiement), évalue les vulnérabilités existantes et mesure la maturité réelle de l'organisation face au risque [1].
- Diagnostic initial: recenser les systèmes, les données sensibles et les accès existants, puis identifier les failles les plus exposées.
- Définition des priorités: classer les risques selon leur impact potentiel et leur probabilité, pas selon leur visibilité médiatique.
- Choix des mesures techniques et organisationnelles: pare-feu, authentification multifacteur, chiffrement des documents notariés ou des dossiers de prêt, mais aussi procédures internes claires [2].
- Formation des équipes: un collaborateur qui reconnaît un email de phishing évite plus d'incidents qu'un pare-feu supplémentaire.
- Suivi dans le temps: audits réguliers, mise à jour des mesures, ajustement selon l'évolution des menaces et de la réglementation (DORA, DSP2) [5].
Le niveau d'investissement doit correspondre à la taille réelle de l'organisation, pas à un modèle standardisé copié sur une grande banque ou un cabinet notarial parisien. Une agence immobilière de 15 collaborateurs n'a pas les mêmes priorités qu'un promoteur gérant simultanément vingt programmes et des flux financiers importants. Chez Keria.tech, cette logique guide chaque plateforme développée sur mesure: la solution est calibrée sur le risque réel du client, sans sur-dimensionnement technologique ni licence imposée.
Comment apprécier le retour sur investissement d'une stratégie de cybersécurité?
Le retour sur investissement d'une stratégie de cybersécurité entreprise ne se mesure pas uniquement en euros économisés, il se lit dans la continuité d'activité préservée. Une réduction du temps d'interruption après incident, une diminution mesurable du risque de perte de données clients, et le maintien de la confiance des partenaires (régulateurs, emprunteurs, acquéreurs) constituent les indicateurs concrets à suivre.
L'approche progressive reste la plus réaliste: traiter d'abord les risques à fort impact et forte probabilité, accès non sécurisés, absence de sauvegardes, formation insuffisante, avant d'investir dans des mesures secondaires. Cette méthode évite l'approche ad hoc que beaucoup d'organisations pratiquent encore, en empilant des outils isolés sans cohérence d'ensemble [4].
Aligner votre stratégie avec les obligations réglementaires (RGPD, NIS2, ISO 27001)
La conformité réglementaire n'est pas une case à cocher après coup: elle doit structurer votre stratégie de cybersécurité entreprise dès sa conception. Traiter le RGPD, NIS2 ou ISO 27001 comme des contraintes séparées du plan technique revient à doubler le travail, et à laisser des failles entre les deux.
Quelles exigences de conformité spécifiques pour les entreprises françaises?
Trois cadres concernent votre organisation à des degrés différents selon votre taille, votre secteur et votre activité de traitement de données. Le RGPD s'applique à toute entreprise qui traite des données personnelles, quel que soit son secteur, une agence immobilière qui conserve des dossiers d'acquéreurs est concernée au même titre qu'une banque ou un notaire. Il impose une cartographie des traitements, une base légale pour chaque collecte, et des mesures de sécurité proportionnées au risque.
NIS2 cible un périmètre plus restreint mais en expansion: les secteurs dits essentiels (énergie, santé, finance, infrastructures numériques) et importants, avec des seuils liés à la taille de l'entreprise et à son chiffre d'affaires. Une banque régionale entre typiquement dans le champ des entités essentielles du secteur financier. Ce qui change la donne, c'est que la directive étend la responsabilité à la chaîne de sous-traitance: un prestataire technique travaillant pour une entité régulée hérite d'exigences de sécurité contractuelles, même s'il n'est pas lui-même soumis à NIS2 [5].
ISO 27001, à la différence des deux précédents, reste un cadre volontaire. Il structure la gouvernance de la sécurité de l'information à travers un système de management documenté, mais aucune loi n'impose sa certification. Il reste utile comme référentiel organisationnel, notamment pour rassurer des partenaires bancaires ou des investisseurs, sans être une obligation universelle.
Comment aligner votre stratégie avec les obligations légales?
Le point de bascule consiste à réutiliser le travail de conformité comme matière première de l'analyse de risque technique. La cartographie des données personnelles exigée par le RGPD révèle où se trouvent vos actifs sensibles, c'est exactement le point de départ d'une évaluation de risques sérieuse [1][4]. Plutôt que de mener deux inventaires distincts, un pour le juriste, un pour le responsable sécurité, une entreprise gagne du temps en les fusionnant.
- Faire porter la cartographie RGPD sur l'ensemble des flux de données, pas seulement les traitements déclarés.
- Croiser cette cartographie avec les exigences NIS2 si votre secteur ou vos clients vous y soumettent.
- S'appuyer sur la structure de gouvernance ISO 27001 pour documenter les décisions, même sans viser la certification.
Keria.tech conçoit ses plateformes pour les banques, agences, promoteurs et notaires en intégrant cette logique dès la phase de scoping, la conformité devient un critère de conception technique, pas une vérification finale. Pour approfondir les bonnes pratiques organisationnelles reconnues en matière de cybersécurité, les ressources publiques de référence restent un point d'appui utile pour structurer une politique de cybersécurité entreprise cohérente.
Choisir les outils et décider d'externaliser ou non la cybersécurité de votre entreprise
Le choix des outils dépend de vos risques prioritaires, et la décision d'externaliser ou non se tranche sur votre taille, votre budget et la criticité de vos données. Une banque régionale et une agence immobilière locale n'ont ni le même volume de données sensibles ni les mêmes obligations réglementaires, leur stratégie de cybersécurité entreprise doit refléter cette différence, pas un modèle générique.
Quels outils de cybersécurité prioriser pour une PME?
Cinq familles d'outils couvrent la majorité des risques courants pour une PME, avant d'envisager des solutions plus spécialisées. Un pare-feu correctement configuré reste la première barrière contre les intrusions réseau. La gestion des accès et des mots de passe, via un gestionnaire dédié et une authentification multifacteur, réduit un des vecteurs d'attaque les plus exploités, puisque l'hameçonnage et le vol d'identifiants restent des points d'entrée fréquents selon les recommandations de bonnes pratiques de la CISA [2]. La sauvegarde chiffrée protège contre les ransomwares en garantissant une restauration des données sans négociation avec l'attaquant. Les outils de détection des anomalies, même sous forme de SIEM managé, permettent de repérer un comportement suspect avant l'incident plutôt qu'après [3]. Enfin, la sensibilisation des équipes complète ces dispositifs techniques: un pare-feu ne protège pas contre un collaborateur qui clique sur un lien frauduleux.
Le coût de ces outils se situe sur trois paliers. Les solutions accessibles couvrent le pare-feu basique, le gestionnaire de mots de passe et des sauvegardes simples. Le palier intermédiaire ajoute l'authentification multifacteur généralisée et des formations régulières des équipes. Le palier avancé inclut la détection d'anomalies en continu et un pilotage structuré de la cybersécurité entreprise, proche de ce que proposent les prestataires spécialisés [5].
Services de sécurité gérés ou équipe interne: quels avantages et inconvénients?
Un service de sécurité géré offre une disponibilité 24/7 qu'une petite équipe interne peut rarement assurer seule, sans multiplier les recrutements et les astreintes. Il évite aussi le coût de recrutement et de formation continue d'experts en cybersécurité, une compétence rare et coûteuse à maintenir à jour face à des menaces qui évoluent constamment [4]. En contrepartie, une équipe interne maîtrise plus finement le contexte métier, les flux d'un notaire ne ressemblent pas à ceux d'un promoteur immobilier, et cette connaissance accélère la détection d'anomalies réellement anormales.
La décision se tranche sur quatre critères concrets: la taille de l'organisation, la criticité des données traitées, le budget disponible, et la maturité technique interne déjà en place. Une structure de moins de 50 collaborateurs sans DSI dédiée gagne généralement à externaliser le pilotage technique, tout en gardant la décision stratégique en interne, c'est l'approche que Keria.tech applique en construisant des outils sur mesure qui s'intègrent au système existant du client, sans imposer une refonte complète ni un recrutement immédiat.
Éviter les erreurs courantes dans la mise en place d'un plan de cybersécurité entreprise
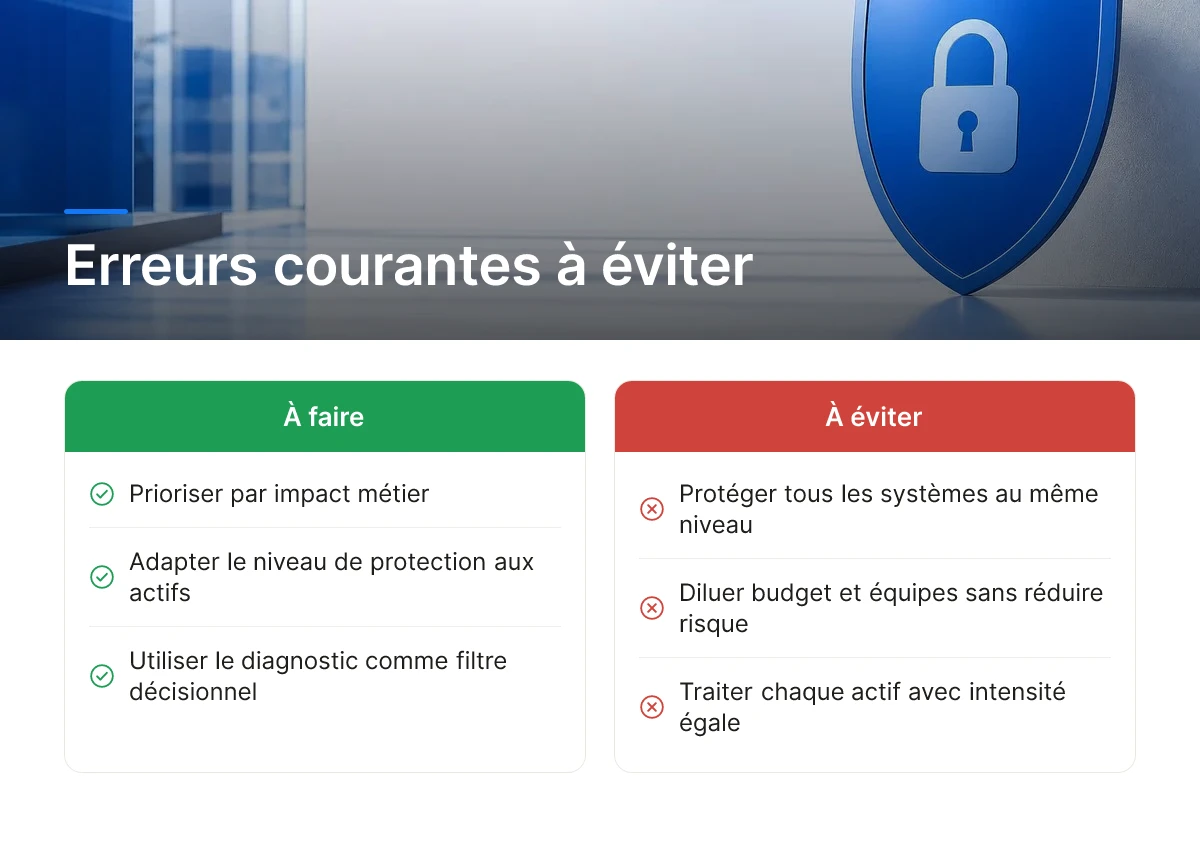
Les plans de cybersécurité entreprise échouent rarement par manque d'outils, ils échouent parce que quatre erreurs reviennent, même chez des organisations bien intentionnées.
Vouloir tout protéger au même niveau
Une banque régionale qui traite chaque système avec la même intensité de protection dilue son budget et ses équipes sans réduire le risque réel. Un dossier KYC ou un historique de transactions n'a pas la même valeur qu'un intranet RH, et n'appelle pas le même niveau de contrôle. La priorisation par impact métier, identifiée dès la phase de diagnostic, doit rester le filtre qui guide chaque décision d'investissement ultérieure. Sans cette hiérarchie, les équipes finissent par protéger uniformément des actifs qui n'ont rien d'équivalent, ce qui laisse souvent les systèmes les plus critiques sous-protégés en pratique.
Négliger la formation parce que les outils rassurent
L'erreur humaine reste un vecteur d'incident majeur, un clic sur un lien frauduleux ou un mot de passe réutilisé suffit à contourner des défenses techniques pourtant correctement configurées [2]. Les organisations qui investissent dans des pare-feux et des outils de détection mais sautent la formation des équipes laissent la porte ouverte par le point d'entrée le plus simple. Pour un notaire ou une agence immobilière manipulant quotidiennement des documents sensibles, un collaborateur formé à repérer une tentative de phishing vaut souvent plus qu'une couche logicielle supplémentaire.
Ne jamais tester le plan de réponse à incident
Un plan de réponse rédigé mais jamais testé se révèle inopérant au moment où il compte vraiment. Les exercices de simulation, tester qui décide, qui communique, qui coupe quel système, doivent avoir lieu avant l'incident, pas pendant [3][5]. Une organisation qui découvre les failles de son plan en pleine crise perd un temps précieux et aggrave l'impact opérationnel.
Traiter la conformité comme une formalité ponctuelle
La conformité réglementaire, DORA, KYC, AML, n'est pas une case à cocher une fois par an, c'est un pilier continu de toute stratégie de cybersécurité entreprise crédible [4]. Les exigences évoluent, les systèmes changent, et un audit réussi en janvier ne garantit rien en juin. Keria.tech construit ses plateformes avec cette logique de conformité continue intégrée dès la conception, pour que les équipes métier des banques et promoteurs n'aient pas à reconstruire leur dossier de conformité à chaque mise à jour réglementaire.
Questions fréquentes
Combien de temps faut-il pour mettre en place un plan de cybersécurité d'entreprise?
Comptez entre 3 et 6 mois pour un premier plan opérationnel, du diagnostic initial au déploiement des mesures prioritaires [5]. Le délai dépend de la taille du système d'information et du nombre de processus métier à sécuriser, une banque régionale avec plusieurs filiales mettra plus de temps qu'une agence immobilière mono-site. L'important est de prioriser les risques critiques dès les premières semaines plutôt que d'attendre un plan exhaustif avant d'agir [5].
Une petite entreprise a-t-elle vraiment besoin d'une stratégie de cybersécurité formalisée?
Oui, sans stratégie formalisée, les entreprises traitent les menaces au cas par cas et laissent des failles critiques non couvertes [4]. Un pare-feu isolé ou un antivirus ne suffisent pas si personne ne pilote les priorités ni ne vérifie leur efficacité dans le temps. Même une structure de 20 personnes gagne à documenter ses risques et ses mesures, ne serait-ce que pour rassurer ses clients et partenaires.
Qui doit piloter la stratégie de cybersécurité dans une entreprise sans équipe IT dédiée?
La direction générale ou le directeur des opérations doit porter le sujet, même sans compétence technique interne. Ce pilotage peut s'appuyer sur un prestataire externe ou un RSSI externalisé pour les aspects techniques, mais les arbitrages budgétaires et les priorités de sécurité restent une décision de direction. Dans les notariats et agences immobilières de taille moyenne, c'est souvent le dirigeant lui-même qui valide le plan et suit les indicateurs de risque.
Comment savoir si mon entreprise est concernée par la directive NIS2?
La directive NIS2 s'applique selon votre secteur d'activité et votre taille, elle vise notamment les entités financières et certains acteurs considérés comme essentiels ou importants. Les banques et établissements financiers sont directement concernés; les agences immobilières, promoteurs et notaires doivent vérifier leur statut au cas par cas selon leur chiffre d'affaires et leur effectif. Un audit réglementaire avec un conseil juridique ou un prestataire spécialisé permet de lever le doute rapidement.
Faut-il faire appel à un prestataire externe pour auditer sa cybersécurité entreprise?
Un audit externe apporte un regard indépendant que les équipes internes, même compétentes, peinent souvent à poser sur leur propre organisation. Il permet de détecter des angles morts invisibles en interne, comme des accès obsolètes ou une procédure de sauvegarde jamais testée. Pour une structure sans ressource dédiée à la cybersécurité entreprise, cet audit ponctuel constitue souvent un point de départ plus rapide qu'un recrutement immédiat.
Conclusion
Une stratégie de cybersécurité d'entreprise solide repose sur trois décisions concrètes: cartographier les risques avant d'acheter des outils, aligner les mesures de protection sur les processus métier réellement critiques, KYC, gestion documentaire, signature électronique, et désigner un pilote clair même sans DSI interne [4]. Les entreprises qui avancent par à-coups, outil après outil, accumulent des angles morts que les attaquants exploitent en premier [4]. Investir dans une politique de cybersécurité entreprise cohérente dès le départ reste toujours moins coûteux que de réparer les conséquences d'un incident après coup.
Prochaine étape concrète: planifiez un audit de maturité cyber sur vos trois processus les plus sensibles d'ici la fin du trimestre, avant d'investir dans de nouveaux outils.
Sources & References
- Cyber Security Strategy - How to plan and develop it?
- Cybersecurity Best Practices | Cybersecurity and Infrastructure Security Agency CISA
- Key Components of an Effective Cybersecurity Strategy - Oct 25, 2024
- How to Build a Cybersecurity Strategy
- Plan cybersécurité: guide pratique
Contenu éditorial à portée informative, sans valeur contractuelle. Keria est courtier en opérations de banque et en services de paiement (COBSP), immatriculé à l'ORIAS sous le n° 26005901 (orias.fr).