Keria
| Point clé | Explication |
|---|---|
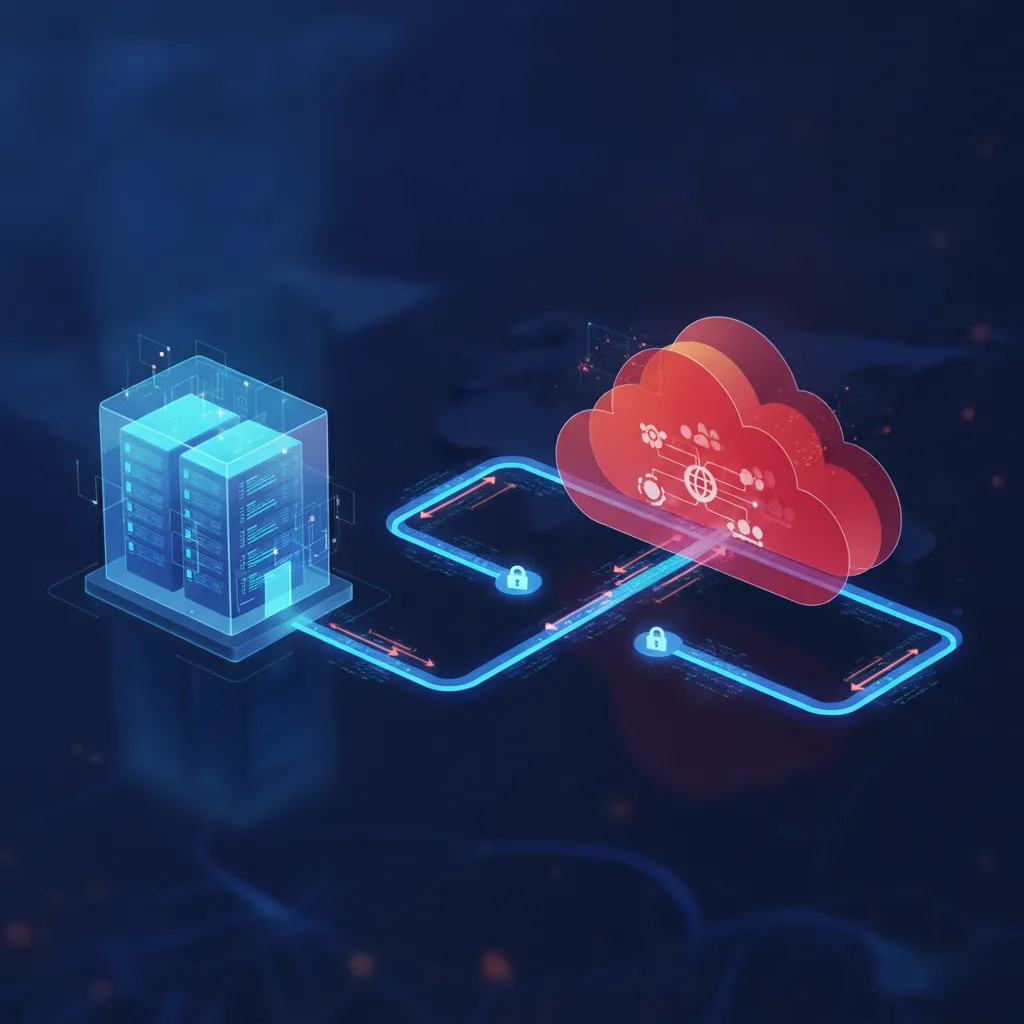
| Définition | Une infrastructure cloud hybride combine un cloud privé (ou on-premise) et un cloud public pour former un environnement unifié et orchestré. |
| Avantage principal | Elle offre la flexibilité du cloud public tout en conservant le contrôle et la sécurité du cloud privé pour les données sensibles. |
| Secteurs prioritaires | Banques, notaires, promoteurs immobiliers et agences : des secteurs où la conformité réglementaire rend le cloud hybride particulièrement pertinent. |
| Prérequis technique | Un réseau sécurisé (VPN ou connexion dédiée), une couche d'orchestration (Kubernetes, VMware) et une stratégie IAM (gestion des identités) sont indispensables. |
| Erreur fréquente | Négliger la gouvernance des données dès le départ génère des coûts cachés et des risques de non-conformité RGPD difficiles à corriger a posteriori. |
| Durée de déploiement | Un déploiement initial structuré prend généralement 8 à 16 semaines selon la complexité du système d'information existant. |
Table des matières
- Qu'est-ce qu'une infrastructure cloud hybride ?
- Ce dont vous avez besoin avant de commencer
- Étape 1 : Auditez votre infrastructure existante
- Étape 2 : Définissez votre architecture cible
- Étape 3 : Sécurisez la connexion entre vos environnements
- Étape 4 : Migrez vos charges de travail par priorité
- Étape 5 : Orchestrez et automatisez vos opérations
- Étape 6 : Mettez en place la gouvernance et la conformité
- Erreurs courantes à éviter
- Sources et références
- Questions fréquentes
- Conclusion
Une infrastructure cloud hybride combine un environnement cloud privé (ou des serveurs on-premise) avec un ou plusieurs clouds publics, reliés par une couche d'orchestration commune. C'est l'architecture dominante en 2026 pour les organisations qui veulent la scalabilité du cloud public sans sacrifier le contrôle sur leurs données critiques. Banques, notaires, promoteurs immobiliers : si vous gérez des données sensibles tout en devant absorber des pics de charge variables, le cloud hybride est probablement la réponse la plus adaptée à votre situation.
Qu'est-ce qu'une infrastructure cloud hybride ?
Une infrastructure cloud hybride est un environnement informatique qui combine un cloud privé (ou un datacenter on-premise) et un cloud public au sein d'une architecture unifiée, permettant aux charges de travail de se déplacer entre les deux selon les besoins métier [1].
Les trois composantes d'un cloud hybride
Selon Microsoft Azure, un cloud hybride repose sur trois piliers fondamentaux [2] :
- Cloud privé : infrastructure dédiée, hébergée on-premise ou chez un fournisseur, avec contrôle total sur les ressources et les données.
- Cloud public : ressources partagées (compute, stockage, réseau) fournies à la demande par des acteurs comme AWS, Azure ou Google Cloud.
- Couche d'intégration : réseau sécurisé (VPN ou connexion dédiée), APIs et outils d'orchestration qui permettent aux deux environnements de fonctionner comme un tout cohérent.
OVHcloud précise que la clé d'un cloud hybride réussi n'est pas simplement d'avoir les deux types d'environnements, mais de les faire communiquer de manière fluide et sécurisée [3]. C'est précisément là que la plupart des projets échouent.
Cloud hybride vs multicloud : quelle différence ?
Le terme "multicloud" désigne l'utilisation de plusieurs fournisseurs de cloud public, sans nécessairement inclure d'infrastructure privée. Le cloud hybride, lui, implique toujours la combinaison d'un environnement privé et d'un environnement public [4]. Les deux approches ne sont pas mutuellement exclusives : on peut avoir une infrastructure cloud hybride qui s'appuie sur plusieurs fournisseurs publics.
| Critère | Cloud hybride | Multicloud | Cloud privé seul |
|---|---|---|---|
| Flexibilité | Élevée | Très élevée | Faible |
| Contrôle des données | Élevé | Moyen | Total |
| Coût initial | Moyen | Faible | Élevé |
| Conformité RGPD | Facilitée | Complexe | Maximale |
| Scalabilité | Élevée | Très élevée | Limitée |
Ce dont vous avez besoin avant de commencer
Avant de déployer une infrastructure cloud hybride, vous devez disposer d'une vision claire de votre parc applicatif, de vos contraintes réglementaires et de votre budget d'exploitation sur 3 ans. Sans ces bases, le projet dérive rapidement.
Les prérequis techniques
- Inventaire applicatif complet : listez chaque application avec son niveau de criticité, ses dépendances et ses exigences en termes de latence.
- Connectivité réseau fiable : un VPN site-à-site ou une connexion dédiée (type ExpressRoute ou Direct Connect) est indispensable pour garantir la cohérence entre vos environnements.
- Solution IAM (Identity and Access Management) : la gestion centralisée des identités est la colonne vertébrale de la sécurité dans un environnement hybride.
- Outil de monitoring unifié : vous devez pouvoir observer les performances et les incidents dans les deux environnements depuis un seul tableau de bord.
- Politique de sauvegarde et de PRA : le Plan de Reprise d'Activité (PRA) doit être défini avant la migration, pas après.
Les prérequis organisationnels
- Un sponsor interne avec pouvoir de décision sur les budgets IT.
- Une équipe ou un partenaire capable de gérer l'orchestration des conteneurs (Docker, Kubernetes).
- Une compréhension claire des obligations réglementaires applicables : RGPD, directive DORA pour les établissements financiers, et éventuellement les exigences de l'ACPR pour les banques.
Conseil d'expert : Ne démarrez pas la migration sans avoir cartographié vos flux de données sensibles. Pour une banque ou un notaire, identifier quelles données doivent rester on-premise (données KYC, actes notariés) et lesquelles peuvent migrer vers le cloud public (analytics, tests) est la décision architecturale la plus importante du projet.
Étape 1 : Auditez votre infrastructure existante
Auditez l'intégralité de votre parc informatique actuel avant de poser la première brique cloud : c'est la condition pour éviter de migrer des problèmes plutôt que de les résoudre.
Comment conduire l'audit
- Cartographiez vos applications : identifiez chaque application, son architecture (monolithique, microservices), ses dépendances et son niveau d'utilisation réel.
- Évaluez la "cloud-readiness" : certaines applications legacy ne sont pas containerisables sans refactoring. Identifiez-les dès maintenant.
- Mesurez vos coûts actuels : capex (serveurs, licences), opex (maintenance, énergie, RH). Ces chiffres serviront de base de comparaison post-migration.
- Identifiez les contraintes de conformité : pour les banques, la directive DORA (Digital Operational Resilience Act), en vigueur depuis janvier 2025, impose des exigences strictes sur la résilience des systèmes d'information [5].
- Documentez les SLA actuels : temps de disponibilité, RTO (Recovery Time Objective) et RPO (Recovery Point Objective) pour chaque système critique.
En pratique, cet audit prend 2 à 4 semaines pour une organisation de taille intermédiaire. Une agence immobilière de 50 collaborateurs a récemment découvert lors de cet exercice que 30 % de ses applications étaient redondantes et pouvaient être abandonnées avant même la migration. Résultat : une réduction immédiate des coûts de licence.
Conseil d'expert : Utilisez le modèle des "6 R" de migration cloud (Retire, Retain, Rehost, Replatform, Refactor, Repurchase) pour classer chaque application. Ce cadre, popularisé par Gartner et repris par AWS, structure la prise de décision et évite les migrations inutiles.
Étape 2 : Définissez votre architecture cible
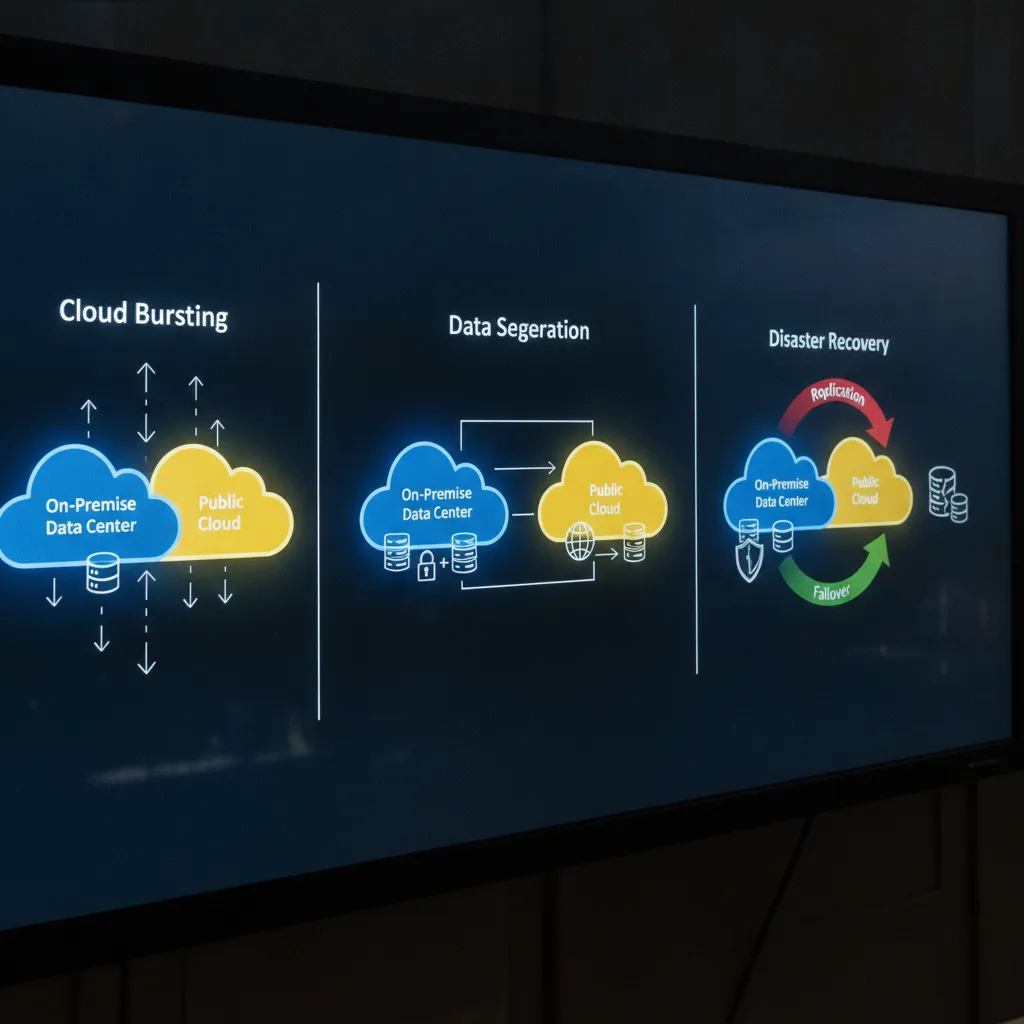
Définissez votre architecture cloud hybride cible en vous basant sur les résultats de l'audit : quelles charges de travail restent on-premise, lesquelles migrent vers le cloud public, et comment les deux environnements communiquent.
Les patterns architecturaux courants
Selon Intel, il existe plusieurs patterns d'architecture hybride selon les besoins [6] :
- Cloud bursting : l'infrastructure privée gère la charge normale ; le cloud public absorbe les pics. Idéal pour les promoteurs immobiliers avec des campagnes de lancement saisonnières.
- Ségrégation des données : les données sensibles (dossiers clients, données KYC) restent on-premise ; les traitements analytiques et les applications non critiques migrent vers le cloud public.
- Disaster Recovery hybride : le cloud public sert de site de secours pour le PRA, réduisant considérablement les coûts d'une infrastructure de reprise dédiée.
- Edge computing hybride : traitement local des données en temps réel (agences, guichets), consolidation dans le cloud public pour l'analyse globale.
Choisir son fournisseur cloud public
Le choix du fournisseur conditionne les outils d'intégration disponibles. Google Cloud propose Anthos, Azure propose Arc, et AWS propose Outposts pour les scénarios hybrides. OVHcloud est souvent privilégié par les organisations françaises pour des raisons de souveraineté des données et de conformité RGPD [3].
Étape 3 : Sécurisez la connexion entre vos environnements
Sécurisez le lien entre votre cloud privé et votre cloud public avant toute migration de données : c'est le maillon le plus vulnérable d'une infrastructure cloud hybride, et le plus souvent sous-estimé.
Les mécanismes de sécurité indispensables
- Établissez un VPN site-à-site chiffré (IPSec/IKEv2 minimum) ou une connexion dédiée pour les volumes importants.
- Déployez un modèle Zero Trust : chaque requête, qu'elle vienne du réseau interne ou externe, doit être authentifiée et autorisée. Le modèle Zero Trust (NIST SP 800-207) est la référence en 2026 pour les environnements hybrides.
- Configurez un pare-feu applicatif (WAF) en frontal des applications exposées sur le cloud public.
- Centralisez la gestion des identités avec une solution IAM fédérée (LDAP, Active Directory, ou solution cloud-native) pour éviter la prolifération de comptes non gouvernés.
- Chiffrez les données en transit et au repos : pour les banques et les notaires, c'est une obligation réglementaire, pas une option.
Selon Fortinet, les environnements hybrides mal sécurisés représentent l'un des vecteurs d'attaque les plus exploités, notamment via des configurations IAM incorrectes ou des API exposées sans authentification [7]. Notre équipe chez Keria Tech recommande de faire auditer la configuration réseau par un tiers avant la mise en production, même sur un périmètre limité.
Pour les établissements financiers, la directive DORA impose par ailleurs des tests de résilience réguliers (TLPT, Threat-Led Penetration Testing) qui doivent couvrir l'ensemble de l'infrastructure, y compris les composants cloud hybrides. Pour aller plus loin sur la transformation des systèmes bancaires, notre article sur la digitalisation des banques en 2026 détaille les enjeux réglementaires spécifiques au secteur.
Étape 4 : Migrez vos charges de travail par priorité
Migrez vos applications vers l'infrastructure cloud hybride par vagues successives, en commençant par les charges de travail les moins critiques pour valider votre architecture avant de toucher aux systèmes sensibles.
Construire votre plan de migration par vagues
- Vague 1 (semaines 1-4) : environnements de développement et de test. Risque minimal, apprentissage maximal.
- Vague 2 (semaines 5-8) : applications non critiques (intranet, outils collaboratifs, sites web). Validez les performances réseau et les SLA.
- Vague 3 (semaines 9-12) : applications métier intermédiaires (CRM, outils de reporting). Testez les intégrations avec les systèmes on-premise.
- Vague 4 (semaines 13-16+) : systèmes critiques (core banking, gestion documentaire notariale, ERP). Migration uniquement après validation complète des vagues précédentes.
Pour les organisations qui gèrent des processus documentaires complexes, comme les notaires ou les banques traitant des dossiers de prêt, la migration des systèmes de gestion documentaire vers le cloud hybride peut s'accompagner d'une automatisation des processus. Pour aller plus loin sur ce sujet, l'article sur l'automatisation des processus bancaires détaille comment combiner migration cloud et gains opérationnels concrets.
Des outils comme Joomag illustrent comment des plateformes de gestion de contenu peuvent tirer parti d'une infrastructure hybride pour combiner performance locale et distribution cloud à grande échelle.
Ce qui peut mal tourner à cette étape
- Sous-estimer les dépendances entre applications : une migration qui semble simple peut bloquer une chaîne entière de traitements.
- Négliger les tests de charge post-migration : les performances en production sont souvent différentes des tests en environnement de recette.
- Oublier de mettre à jour la documentation et les procédures opérationnelles après chaque vague.
Étape 5 : Orchestrez et automatisez vos opérations
Orchestrez vos charges de travail avec une plateforme de gestion unifiée pour tirer pleinement parti de votre infrastructure cloud hybride : sans orchestration, vous avez deux silos, pas un environnement hybride.
Les outils d'orchestration de référence en 2026
Selon Talend, l'orchestration est la capacité à piloter automatiquement le placement et le déplacement des charges de travail entre environnements selon des règles prédéfinies (coût, performance, conformité) [8].
- Kubernetes : standard de facto pour l'orchestration de conteneurs dans les environnements hybrides. Compatible avec les offres managées des principaux fournisseurs cloud.
- VMware vSphere / VMware Cloud Foundation : solution privilégiée par les organisations avec un parc VMware existant important.
- OpenShift (Red Hat) : plateforme Kubernetes enterprise avec support intégré pour les environnements hybrides et on-premise.
- Terraform : outil d'Infrastructure as Code (IaC) pour provisionner et gérer des ressources de manière déclarative sur plusieurs environnements.
Automatiser les opérations courantes
L'automatisation (CI/CD, scaling automatique, patching) réduit la charge opérationnelle et minimise les erreurs humaines. En pratique, les organisations qui déploient un pipeline CI/CD complet sur leur infrastructure hybride réduisent leur temps de déploiement de nouvelles fonctionnalités de 60 à 80 % selon les données du rapport State of DevOps 2024.
Pour les équipes qui débutent avec ces outils, des ressources comme le cours Google Cloud : Modernize Infrastructure and Applications offrent une formation structurée sur l'orchestration en environnement hybride [9].
Conseil d'expert : Adoptez l'Infrastructure as Code (IaC) dès le premier jour. Gérer votre infrastructure hybride via du code versionné (Terraform, Ansible) vous donne une traçabilité totale des changements, facilite les audits de conformité et réduit drastiquement les dérives de configuration entre environnements.
Étape 6 : Mettez en place la gouvernance et la conformité
Mettez en place votre cadre de gouvernance cloud dès la mise en production : coûts, sécurité, conformité réglementaire. Sans gouvernance, une infrastructure cloud hybride génère des dépenses incontrôlées et des risques légaux évitables.
Les piliers de la gouvernance cloud hybride
- FinOps (Financial Operations) : discipline qui applique les principes de la responsabilité financière aux dépenses cloud. Objectif : chaque équipe comprend et pilote ses coûts cloud en temps réel.
- Politique de tagging des ressources : chaque ressource cloud doit être taguée avec son propriétaire, son environnement (prod/test) et son centre de coût.
- Revues de sécurité régulières : audit trimestriel minimum des configurations IAM, des règles de pare-feu et des accès privilégiés.
- Conformité RGPD : cartographie des données personnelles hébergées dans le cloud public, avec documentation des transferts hors UE si applicable.
La conformité pour les secteurs réglementés
Pour les banques, la directive DORA et les recommandations de l'ACPR encadrent strictement l'externalisation vers le cloud [10]. Pour les notaires, la Chambre des Notaires impose des règles sur l'hébergement des actes authentiques. Ces contraintes ne sont pas des obstacles : bien intégrées dans l'architecture hybride dès le départ, elles deviennent un avantage concurrentiel. Elles attestent d'un niveau de maturité que vos clients et partenaires apprécient.
Pour les organisations qui souhaitent accompagner cette transformation avec un appui externe, faire appel à un consultant en transformation digitale spécialisé dans les secteurs réglementés peut accélérer significativement la mise en conformité.

Erreurs courantes à éviter
Les erreurs les plus coûteuses dans un projet d'infrastructure cloud hybride ne sont pas techniques : elles sont organisationnelles et stratégiques. Voici les pièges les plus fréquents observés en pratique.
Les erreurs de planification
- Migrer sans objectif mesurable : "aller dans le cloud" n'est pas un objectif. Réduire le temps de traitement des dossiers de 40 %, ou diviser par deux le coût de l'infrastructure de test, l'est. Sans KPI défini avant le projet, vous ne pourrez pas démontrer le ROI.
- Sous-estimer les coûts de sortie (egress) : les transferts de données du cloud public vers votre infrastructure on-premise sont facturés. Cet aspect est souvent ignoré dans les estimations initiales et peut représenter 15 à 20 % du coût total.
- Négliger la formation des équipes : une infrastructure hybride requiert des compétences nouvelles (Kubernetes, Terraform, FinOps). Sans formation aux outils numériques adaptée, vos équipes gèrent l'ancienne infrastructure avec les réflexes de l'ancienne époque.
Les erreurs techniques
- Lift-and-shift sans optimisation : migrer une application legacy sans l'adapter au cloud génère souvent des coûts supérieurs à l'hébergement on-premise. Replatformer ou refactoriser les applications critiques avant migration.
- Ignorer la latence réseau : certaines applications sont très sensibles à la latence. Tester les performances réseau entre vos environnements avant de migrer les applications qui en dépendent.
- Multiplier les outils de monitoring sans intégration : observer votre cloud public avec un outil, votre on-premise avec un autre, sans corrélation des données, vous prive de la visibilité globale indispensable à la gestion d'un environnement hybride.

Sources et références
- Wikipédia, "Cloud hybride", 2026
- Microsoft Azure, "Qu'est-ce qu'un cloud hybride", 2026
- OVHcloud, "Qu'est-ce que le cloud hybride ?", 2026
- EDC Paris Business School, "Cloud computing : définition, types et services", 2026
- HPE France, "Qu'est-ce qu'un cloud hybride ?", 2026
- Intel France, "Qu'est-ce que le Cloud hybride ? Avantages et cas d'utilisation", 2026
- Fortinet, "Qu'est-ce qu'un cloud hybride ? Avantages", 2026
- Talend, "Cloud Hybride : définition et exemples d'utilisation", 2026
- Coursera / Google Cloud, "Modernize Infrastructure and Applications with Google Cloud", 2026
- Oracle France, "Qu'est-ce que le cloud hybride ? Cas d'utilisation, avantages", 2026
Questions fréquentes
1. Quelle est la différence entre un cloud hybride et un cloud privé ?
Un cloud privé est une infrastructure dédiée exclusivement à une organisation, hébergée on-premise ou chez un fournisseur tiers. Une infrastructure cloud hybride combine ce cloud privé avec un ou plusieurs clouds publics, permettant aux charges de travail de circuler entre les deux environnements selon les besoins de performance, de coût ou de conformité.
2. Combien coûte la mise en place d'une infrastructure cloud hybride ?
Le coût varie considérablement selon la taille de l'organisation et la complexité du SI existant. Pour une PME de 50 à 200 collaborateurs, un projet de déploiement initial se situe généralement entre 30 000 et 150 000 euros, incluant l'audit, l'architecture, la migration et la formation. Les coûts d'exploitation récurrents dépendent ensuite des volumes de ressources cloud consommées. Une analyse FinOps sérieuse permet souvent de réduire ces coûts de 20 à 30 % dès la première année.
3. Le cloud hybride est-il adapté aux banques et aux notaires ?
Oui, c'est même l'architecture de prédilection pour ces secteurs en 2026. L'infrastructure cloud hybride permet de maintenir les données sensibles (actes notariés, données KYC, dossiers clients) dans un environnement privé contrôlé, tout en bénéficiant du cloud public pour les traitements analytiques, les outils collaboratifs et la scalabilité. La conformité RGPD et les exigences DORA sont plus faciles à satisfaire avec une approche hybride qu'avec un cloud public seul.
4. Combien de temps faut-il pour déployer un cloud hybride ?
Un déploiement structuré en vagues successives prend généralement 8 à 16 semaines pour les premières charges de travail. La migration complète d'un SI d'entreprise peut s'étendre sur 6 à 18 mois selon la complexité. L'approche par vagues est fortement recommandée : elle limite les risques et permet d'apprendre à chaque étape avant d'aborder les systèmes les plus critiques.
5. Quels sont les principaux risques de sécurité d'une infrastructure cloud hybride ?
Les risques principaux sont : les mauvaises configurations IAM (comptes trop permissifs, absence de MFA), les APIs exposées sans authentification, les transferts de données non chiffrés entre environnements, et les dérives de configuration liées à l'absence d'Infrastructure as Code. Le modèle Zero Trust, combiné à des audits réguliers, est la réponse la plus efficace à ces risques en 2026.
6. Peut-on migrer vers le cloud hybride sans tout refaire ?
Absolument. C'est d'ailleurs l'un des avantages majeurs de l'approche hybride : vous n'avez pas à abandonner votre infrastructure existante. Vous pouvez commencer par migrer les charges de travail les moins critiques, valider l'architecture, puis progresser par vagues. Certaines applications legacy peuvent rester on-premise indéfiniment si leur migration ne présente pas de bénéfice net mesurable.
7. Qu'est-ce que le cloud bursting dans un contexte hybride ?
Le cloud bursting est un pattern d'architecture hybride dans lequel l'infrastructure privée gère la charge normale, et le cloud public est sollicité automatiquement pour absorber les pics de demande. C'est particulièrement utile pour les promoteurs immobiliers lors des lancements de programmes, ou pour les banques lors des périodes de forte activité (fin d'exercice, campagnes de crédit). Dès que le pic est passé, les ressources cloud public sont libérées, limitant les coûts.
Conclusion
Déployer une infrastructure cloud hybride n'est pas un projet informatique parmi d'autres. C'est une décision stratégique qui redéfinit la façon dont votre organisation gère ses données, ses coûts et sa capacité à évoluer. Les six étapes décrites dans ce guide (audit, architecture, sécurité, migration, orchestration, gouvernance) forment un cadre éprouvé pour avancer sans improviser.
Pour les banques régionales, les notaires et les promoteurs immobiliers, l'infrastructure cloud hybride offre ce que ni le cloud public seul ni l'on-premise seul ne peuvent donner : la flexibilité sans sacrifier la conformité. C'est un équilibre exigeant à trouver, mais tout à fait atteignable avec la bonne méthode.
Les résultats peuvent varier selon la maturité de votre SI et la complexité de vos contraintes réglementaires. Ce guide couvre les principes généraux du déploiement hybride, mais ne traite pas en détail des spécificités de chaque fournisseur cloud ni des cas d'usage multicloud avancés.
Chez Keria Tech, nous accompagnons les organisations dans cette transition en combinant expertise technique et compréhension des enjeux métier propres à votre secteur. Nous construisons des solutions calibrées sur votre situation réelle, pas sur un modèle générique. Si vous souhaitez évaluer la maturité cloud de votre organisation et identifier les premières étapes concrètes, nos équipes sont disponibles pour en discuter.
Contenu éditorial à portée informative, sans valeur contractuelle. Keria est courtier en opérations de banque et en services de paiement (COBSP), immatriculé à l'ORIAS sous le n° 26005901 (orias.fr).