Keria
Les failles les plus courantes du système d'information des notaires sont les postes et serveurs vieillissants non patchés, les accès et mots de passe mal cloisonnés entre collaborateurs, les sauvegardes non testées, les échanges de pièces sensibles par email non chiffré, et l'absence de supervision continue après la mise en place des outils. Ces faiblesses apparaissent surtout pendant la transition vers des outils numériques, quand les anciens processus coexistent avec les nouveaux sans audit de sécurité préalable. Les corriger demande un diagnostic technique couplé à une mise en conformité RGPD et LCB-FT, pas seulement un changement de logiciel.
1. Postes de travail et serveurs obsolètes dans le système d'information des notaires
Des ordinateurs et serveurs sous systèmes d'exploitation non maintenus constituent la faille la plus fréquente du système information notaires, car ils n'ont plus de correctifs de sécurité. Une fois qu'un éditeur arrête le support d'un système d'exploitation, chaque vulnérabilité découverte reste ouverte indéfiniment, les attaquants savent exactement quelles études ciblent et exploitent ces failles connues en priorité.
Comment les systèmes hérités créent des angles morts pendant la modernisation
La transition numérique aggrave souvent le problème plutôt que de le résoudre. Beaucoup d'études font coexister un ancien serveur de gestion documentaire avec de nouveaux outils cloud, créant un pont technique entre un environnement sécurisé et un environnement vulnérable. Les petites études, qui ne disposent pas d'équipe IT interne, sont les plus exposées: elles reportent le renouvellement du matériel faute de ressources dédiées [2].
Avant de parler cloud ou migration, un inventaire précis du parc informatique, postes, serveurs, versions logicielles, dates de fin de support, reste l'étape la plus négligée par les prestataires qui vendent directement des solutions hébergées. Keria.tech construit ses projets de transformation du système information notaires à partir de cet état des lieux technique, pour éviter de bâtir une nouvelle plateforme sur une fondation déjà fragile.
2. Gestion défaillante des accès et des mots de passe
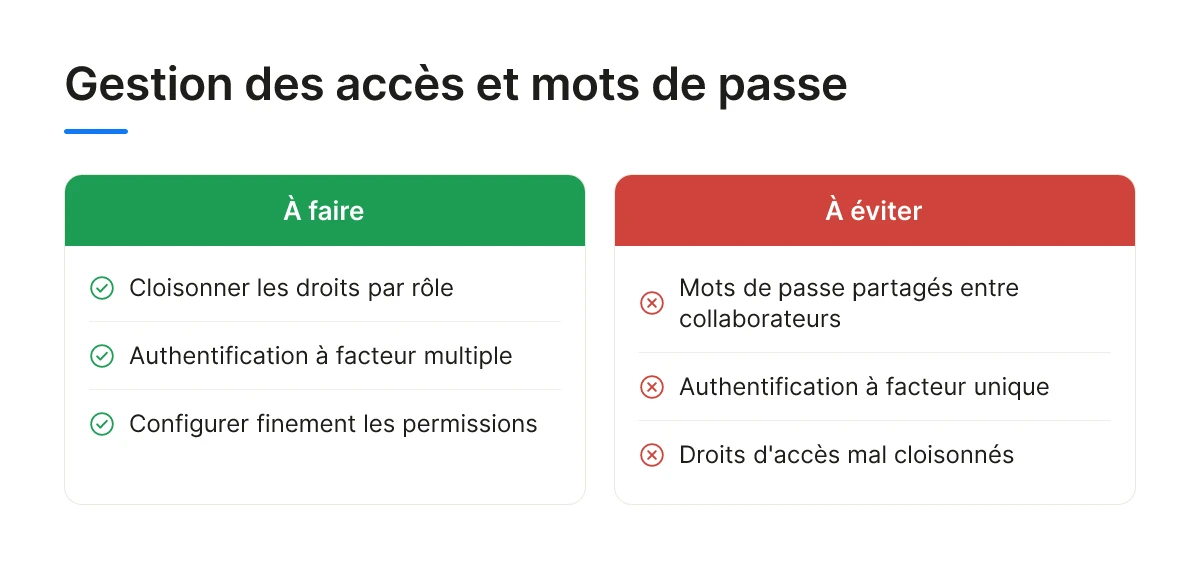
Des droits d'accès mal cloisonnés et des mots de passe partagés permettent à un seul compte compromis d'exposer l'ensemble des dossiers clients d'une étude. Le principe de cloisonnement par rôle, notaire, clerc, assistant, limite en théorie ce qu'une personne peut consulter, mais il reste souvent mal appliqué faute de temps pour configurer finement les permissions dans le système information notaires.
Quelles faiblesses techniques sont le plus souvent exploitées dans les environnements notariaux
L'authentification à facteur unique, c'est-à-dire un simple mot de passe sans second élément de vérification, demeure la norme dans de nombreuses études alors qu'elle constitue une porte d'entrée directe pour un attaquant disposant d'identifiants volés par phishing. Les notaires manipulent quotidiennement des documents sensibles et hautement confidentiels [2], ce qui rend ce type d'accès unique particulièrement risqué: un compte clerc compromis peut donner accès à des dizaines de dossiers immobiliers et patrimoniaux en une seule connexion.
Un point technique souvent absent des audits de sécurité: la rotation des accès lors du départ d'un collaborateur. Trop d'études laissent des comptes actifs des mois après un départ, créant une faille ouverte sans surveillance active.
3. Sauvegardes non vérifiées et absence de plan de continuité
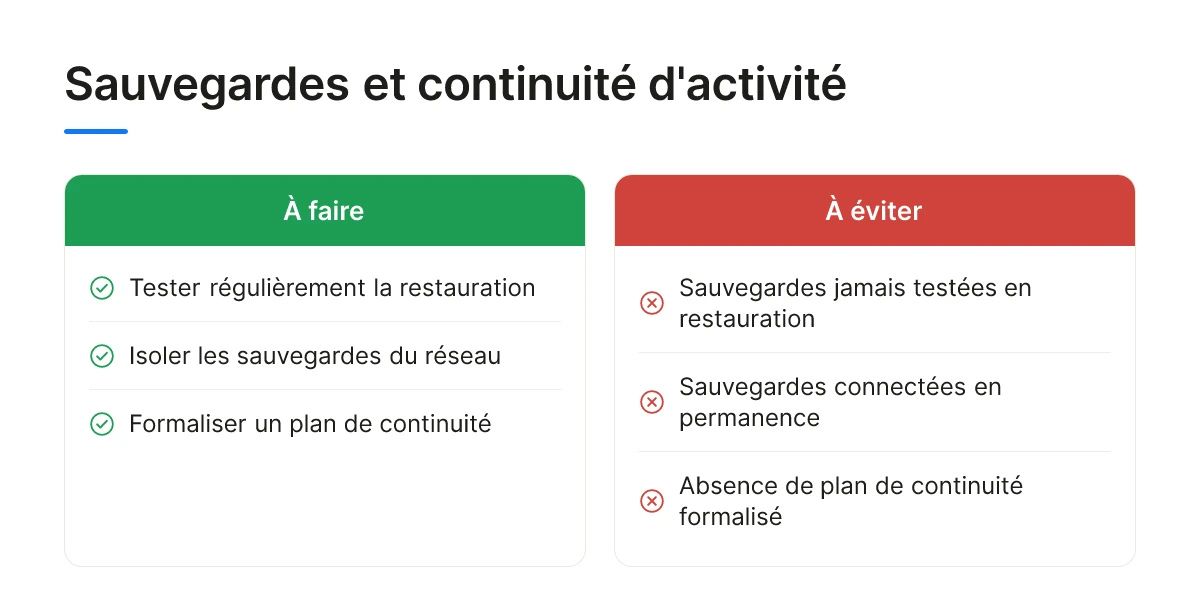
Avoir une sauvegarde ne garantit rien si elle n'a jamais été testée en restauration réelle, c'est la différence qui coûte le plus cher en cas d'incident. Une copie de fichiers peut être corrompue, incomplète ou incompatible avec le logiciel métier au moment où l'étude en a besoin, et seul un test de restauration périodique le révèle avant la crise.
Le rançongiciel ajoute un risque spécifique: s'il chiffre les fichiers de production, il chiffre aussi les sauvegardes connectées en permanence au même réseau, rendant la copie de secours inutilisable au pire moment. Sans plan de continuité d'activité formalisé, l'arrêt d'une étude après un incident s'étend souvent sur plusieurs jours, le temps de reconstituer manuellement les accès, les dossiers en cours et les échéances notariales.
La règle la plus fiable, et la moins détaillée par les prestataires généralistes, consiste à maintenir des sauvegardes déconnectées du réseau principal et stockées sur un site géographiquement distinct de l'étude.
4. Échanges de pièces sensibles par email non sécurisé
L'envoi d'actes, de pièces d'identité ou de données bancaires par email classique expose chaque transaction immobilière à l'interception et à la fraude au virement. Les attaquants ciblent spécifiquement le secteur notarial parce que le volume financier d'une transaction immobilière rend chaque fraude réussie particulièrement rentable.
Quels types de cyberattaques visent spécifiquement les études notariales
Deux mécanismes reviennent le plus souvent:
- Le hameçonnage ciblé, où un faux email imite un notaire ou une banque pour demander un changement de RIB en urgence.
- La compromission de messagerie professionnelle, où l'attaquant prend le contrôle d'une boîte mail réelle pour intercepter les échanges en cours.
Les notaires, cibles privilégiées des hackers du fait des documents sensibles qu'ils traitent [2], subissent dans ce cas des conséquences doubles: la perte financière directe pour le client floué, et le dommage réputationnel pour l'étude associée publiquement à l'incident.
Remplacer l'email par un coffre-fort numérique ou une plateforme d'échange chiffrée dédiée aux transactions immobilières supprime une grande partie de cette surface d'attaque, en garantissant que seules les parties authentifiées accèdent aux pièces du système information notaires.
5. Non-conformité RGPD et LCB-FT du système d'information notarial
Un système information notaires incapable de produire ses registres de traitement et ses journaux d'audit expose l'étude à une sanction en cas de contrôle, au-delà du simple risque de fuite de données. La profession notariale cumule deux couches d'obligations distinctes: le RGPD générique applicable à toute organisation, et des règles propres à la conservation des actes authentiques et à la lutte contre le blanchiment (LCB-FT).
En quoi la réglementation notariale française diffère des exigences RGPD générales
Le RGPD impose une durée de conservation limitée aux finalités du traitement, alors que la profession notariale doit conserver certains actes de façon quasi permanente, avec traçabilité complète de chaque accès et modification, une exigence liée à la valeur probante de l'acte authentique électronique, dont plus de 20 millions d'exemplaires ont déjà été déposés au Minutier Central Électronique [3]. La LCB-FT ajoute une obligation de journalisation des vérifications d'identité et d'origine des fonds, documentée et disponible à tout moment pour un contrôle.
La plupart des prestataires traitent la conformité réglementaire et la sécurité technique comme deux chantiers séparés. Dans une étude notariale, les deux se recoupent directement: un journal d'audit mal configuré dans le système information notaires est à la fois une faille de sécurité et une non-conformité LCB-FT documentée. Les actualités réglementaires publiées par Notaires Infos | Notaires de France permettent de suivre l'évolution de ces obligations au fil des mises à jour légales.
6. Absence de supervision continue après la mise en place des outils
Un système sécurisé au moment de son déploiement se dégrade dans les mois qui suivent si personne ne surveille son évolution. C'est la dérive de configuration: des mises à jour non appliquées, des comptes temporaires jamais désactivés, des droits d'accès accumulés au fil des remplacements de personnel.
Sans supervision des journaux et des alertes, une intrusion peut rester invisible pendant des semaines avant l'exfiltration massive de données clients. Un système d'information notaires efficace repose sur une surveillance active, pas uniquement sur des outils installés une fois pour toutes. La détection précoce d'un comportement anormal, comme une connexion à heure inhabituelle ou un volume de téléchargement inhabituel, fait souvent la différence entre un incident mineur et une fuite de données majeure.
À quelle fréquence une étude doit-elle réaliser des audits de sécurité
Un audit technique annuel et un test d'intrusion tous les 12 à 18 mois constituent un rythme raisonnable pour une étude notariale, à ajuster selon le volume d'actes traités [2]. Le point de différenciation reste le changement d'état d'esprit: la sécurité n'est pas un projet qu'on clôture, mais un processus continu qu'on pilote.
7. Infrastructure cloud mal configurée ou mal choisie
Une migration vers le cloud réalisée sans garanties contractuelles claires expose l'étude à des pertes de contrôle sur ses données et ses sauvegardes. La résidence des données, c'est-à-dire le pays où elles sont physiquement stockées, compte particulièrement pour les actes notariés, soumis à des contraintes de confidentialité et de conservation légale propres au droit français.
Une migration mal préparée entraîne souvent une perte de visibilité sur qui accède à quoi, et sur la fréquence réelle des sauvegardes. Genapi SI, solution dédiée à la sécurité informatique des études notariales, illustre cette approche en combinant infrastructure cloud et prévention des cyberattaques 24h/24 [5].
Quelles garanties de sécurité exiger d'un hébergeur cloud pour les données notariales
Trois garanties sont non négociables pour un système information notaires hébergé dans le cloud:
- Le chiffrement des données au repos.
- Le chiffrement en transit.
- Un engagement contractuel de disponibilité (SLA) précisant les délais de reprise en cas d'incident.
Keria Tech conçoit ses architectures cloud avec la performance et la scalabilité comme critères de livraison concrets, plutôt que comme arguments commerciaux abstraits.
Un cloud bien configuré réduit la charge de maintenance par rapport à un serveur local, moins de matériel à entretenir, moins d'interventions physiques, sans pour autant dispenser l'étude de vérifier les clauses de son contrat d'hébergement.
8. Manque de formation et d'adhésion du personnel aux pratiques sécurisées
Un collaborateur qui perçoit la sécurité comme un frein finit par contourner les procédures pour gagner du temps, créant des failles invisibles à la direction. Mot de passe partagé entre deux clercs, pièce jointe ouverte sans vérification, clé USB personnelle branchée sur un poste de l'étude, ces gestes naissent rarement de la malveillance, mais de la méconnaissance ou de l'urgence.
Une formation continue, avec des rappels réguliers sur le phishing adapté aux réalités du notariat, faux mails de banques, fausses demandes de virement de clients, réduit ce risque de façon mesurable. L'équilibre à trouver est précis: des contrôles stricts sans ralentir les workflows quotidiens de l'étude, sous peine de voir les équipes chercher des raccourcis.
Comment former le personnel notarial sans ralentir les opérations quotidiennes
Les exercices de simulation d'attaque, envoi de faux emails de phishing en interne pour mesurer le taux de clic, restent une méthode concrète et peu utilisée dans les études notariales, alors qu'elle permet de mesurer la progression réelle plutôt que de supposer qu'une formation ponctuelle suffit. Une étude notariale qui investit dans un système information notaires solide sans former ses équipes laisse la porte ouverte par le maillon humain.
Comment choisir le bon système d'information pour sécuriser votre étude notariale
Évaluez votre système d'information notaires selon quatre axes: matériel, gestion des accès, sauvegardes, et conformité réglementaire, puis priorisez par impact, pas par budget.
Pour chaque axe, posez la question du risque réel: quelle est la probabilité qu'une faille soit exploitée, et quelle serait la gravité si elle l'était? Un serveur vieillissant sans plan de remplacement pèse souvent plus lourd dans cette équation qu'un logiciel coûteux mais peu exposé. Cette logique de priorisation évite de dépenser sur ce qui rassure plutôt que sur ce qui protège.
Les niveaux d'investissement varient selon la taille de l'étude et son exposition:
- Option budget-friendly: couvre les fondamentaux (antivirus, sauvegardes chiffrées, mises à jour).
- Option intermédiaire: ajoute la supervision continue et les audits réguliers.
- Option premium: intègre un accompagnement sur mesure et une architecture pensée pour l'évolution des usages, notamment la dématérialisation croissante des actes authentiques électroniques [3].
Quels critères de sélection utiliser pour évaluer les fournisseurs de système d'information notarial
Retenez un prestataire capable de prouver sa conformité réglementaire, d'offrir un support réactif, et de réaliser des audits de sécurité continus, pas seulement une installation initiale. Keria Tech construit ses solutions autour de ces exigences, avec une architecture pensée pour la performance et une interface conçue pour la simplicité d'usage au quotidien.
Aucun outil ne protège une étude si les équipes ne l'adoptent pas réellement. L'accompagnement au changement, formation, documentation claire, support de proximité, conditionne autant la sécurité finale que la technologie elle-même. Pour approfondir les enjeux structurels du traitement documentaire dans les études, l'analyse publiée sur Persée sur le traitement de l'information dans une étude notariale offre un éclairage complémentaire sur l'organisation interne de ces environnements.
Frequently Asked Questions
Quelles sont les conséquences financières d'une faille de sécurité dans une étude notariale?
Une faille expose l'étude à des coûts directs (remédiation technique, notification aux clients, éventuelle rançon) et à des coûts indirects souvent plus lourds: interruption d'activité, perte de confiance des clients et des partenaires bancaires, responsabilité professionnelle en cas de fuite de données sensibles. Les notaires manipulent quotidiennement des actes et données patrimoniales hautement confidentielles, ce qui en fait des cibles privilégiées des hackers [2]. Une étude non assurée ou mal préparée peut voir son activité suspendue plusieurs semaines.
Quelles mesures de surveillance sont essentielles pour un système d'information notarial?
La supervision continue des accès et des flux de données reste la mesure la plus efficace contre les intrusions silencieuses. Cela inclut une surveillance 24h/24 des infrastructures, des alertes en cas de comportement anormal, et un support technique réactif capable d'intervenir rapidement en cas d'incident [5]. Sans ce pilotage permanent, une compromission peut passer inaperçue pendant des mois.
Comment une étude notariale peut-elle minimiser les perturbations lors d'une migration vers un système plus sécurisé?
Une migration progressive, planifiée en dehors des pics d'activité et testée sur un périmètre restreint avant généralisation, limite fortement les interruptions. L'accompagnement des collaborateurs via une interface pensée pour la simplicité d'usage réduit la résistance au changement et les erreurs de manipulation. Un déploiement rapide avec tests préalables et support dédié, comme le préconisent les prestataires spécialisés, sécurise la transition sans bloquer l'étude [5].
Quels indicateurs permettent de mesurer le retour sur investissement d'une amélioration de la sécurité?
Le ROI se mesure par la réduction du temps de traitement des dossiers, la baisse du nombre d'incidents détectés, et la diminution des coûts de conformité liés aux contrôles réglementaires. Le suivi du temps d'intervention en cas d'anomalie et la continuité de service pendant les pics d'activité sont aussi des signaux concrets de performance.
Qui doit être responsable de la sécurité du système d'information dans une étude notariale?
La responsabilité incombe en premier lieu au notaire titulaire de l'étude, qui peut déléguer la mise en œuvre technique à un prestataire spécialisé ou à un référent interne. Dans tous les cas, le pilotage du système information notaires doit rester une préoccupation partagée: direction, collaborateurs et prestataires techniques doivent communiquer régulièrement sur les risques identifiés et les actions correctives engagées.
Conclusion
Sécuriser le système d'information d'une étude notariale ne se limite pas à installer un pare-feu: cela suppose une infrastructure pensée pour la confidentialité des actes, une surveillance continue des accès, et une migration planifiée pour éviter toute interruption d'activité [5]. Les notaires restent des cibles recherchées à cause de la sensibilité des données qu'ils manipulent [2], et la profession a déjà prouvé sa capacité à adopter des outils numériques avancés, signature électronique, acte authentique électronique, visioconférence [3]. La prochaine étape concrète: faites auditer votre système information notaires par un partenaire technique capable de concevoir une solution calibrée sur les contraintes réelles de votre étude, plutôt que d'ajouter une couche de sécurité générique à un système déjà vieillissant.
Sources & References
- Notaires, sécurisez votre système d'information et assurez la pérennité de votre activité avant qu’il ne soit trop tard! - Global Partner
- L'évolution numérique dans le notariat | Conseil supérieur du notariat
- Genapi SI, La sécurité informatique pour les notaires
Contenu éditorial à portée informative, sans valeur contractuelle. Keria est courtier en opérations de banque et en services de paiement (COBSP), immatriculé à l'ORIAS sous le n° 26005901 (orias.fr).