Keria
Pour bien évaluer une solution de conformité bancaire, comparez d'abord les risques réglementaires spécifiques à votre organisation (KYC, AML, reporting) avec les fonctionnalités réellement couvertes par chaque outil, puis testez son intégration avec vos systèmes de core banking existants avant tout engagement. Une solution pertinente combine automatisation des contrôles, traçabilité des décisions et capacité d'adaptation aux évolutions réglementaires, sans exiger une refonte lourde de votre infrastructure. Le choix final doit reposer sur un essai concret plutôt que sur une liste de fonctionnalités annoncées.
Identifier vos besoins avant de choisir une solution de conformité bancaire
Avant de comparer un seul outil, cartographiez précisément votre exposition réglementaire et vos systèmes existants, sans ce travail préalable, vous évaluerez une solution conformité bancaire sur des critères qui ne correspondent pas à votre réalité opérationnelle.
Quels sont les piliers fondamentaux de la conformité bancaire à couvrir
La conformité bancaire regroupe plusieurs piliers dont le poids varie selon votre activité: le KYC (connaissance client), la lutte contre le blanchiment (AML), la protection de la clientèle et l'éthique professionnelle [3]. Une banque de détail avec un volume élevé d'ouvertures de comptes donnera la priorité aux contrôles KYC automatisés, tandis qu'un établissement orienté financement d'entreprises concentrera ses efforts sur la surveillance des transactions et le reporting AML. La Banque Postale structure d'ailleurs son dispositif de conformité autour de ces mêmes axes: protection client, KYC, sécurité financière et éthique professionnelle [3]. Avant toute évaluation d'outil, listez vos obligations par ordre de criticité réelle, pas par ordre alphabétique de réglementation.
- Recensez les textes qui s'appliquent directement à votre activité (AML, PSD2, RGPD) et leur fréquence de contrôle [1].
- Évaluez le volume de dossiers ou de transactions concernés par chaque pilier.
- Identifiez qui, en interne, porte la responsabilité de chaque obligation.
Comment l'inflation réglementaire change les critères de sélection
Le secteur bancaire fait face à un empilement constant de textes depuis les accords de Bâle II [4], ce qui oblige à choisir une solution conformité bancaire capable d'absorber des évolutions réglementaires sans refonte complète. Cartographiez ensuite vos systèmes existants, core banking, CRM, outils de reporting, car la future solution devra dialoguer avec eux plutôt que les remplacer. Un établissement utilisant un ERP bancaire vieillissant n'a pas les mêmes contraintes d'intégration qu'une structure disposant déjà d'une architecture modulaire récente.
Passez ensuite en revue vos incidents passés: sanctions reçues, retards de reporting, erreurs KYC détectées en audit interne. Le risque de non-conformité se traduit concrètement par des pertes financières ou une atteinte à la réputation [3], ce qui justifie de prioriser les fonctionnalités qui corrigent vos failles réelles plutôt que celles qui impressionnent sur une fiche produit. Distinguez enfin ce qui relève d'une obligation réglementaire stricte de ce qui relève d'un gain d'efficacité opérationnelle, automatiser une tâche manuelle chronophage n'a pas la même urgence qu'un contrôle KYC manquant.
Vérifier les fonctionnalités essentielles d'une solution logicielle de conformité bancaire
Une solution conformité bancaire fiable se juge sur cinq points concrets: automatisation KYC/AML traçable, veille réglementaire intégrée, reporting granulaire exportable, positionnement budgétaire clair et détection IA des anomalies.
Chacun de ces critères touche directement votre capacité à passer un contrôle de l'ACPR ou un audit interne sans reconstituer manuellement l'historique des décisions.
Quelles caractéristiques distinguent un logiciel de conformité efficace
Le premier test concerne l'automatisation du KYC et des contrôles anti-blanchiment. Une bonne solution conformité bancaire accélère la vérification d'identité et le scoring de risque client, mais elle doit conserver une trace complète de chaque décision automatisée, qui a validé quoi, sur quelle base, à quelle date. Sans cette traçabilité, l'automatisation devient un angle mort lors d'un contrôle réglementaire plutôt qu'un gain de temps.
Deuxième point: la mise à jour réglementaire. Certains éditeurs poussent les changements de règles (seuils AML, nouvelles obligations DSP2 ou DORA) via une veille intégrée qui met à jour les paramètres du système automatiquement. D'autres demandent une intervention manuelle de votre équipe IT à chaque évolution de texte. Cette différence conditionne directement votre délai de mise en conformité, quelques jours dans un cas, plusieurs semaines dans l'autre si votre prestataire externe doit intervenir.
Troisième critère: la granularité du reporting. Une banque régionale doit produire des rapports internes pour son comité de direction, mais aussi des déclarations transfrontalières dans des formats précis attendus par les superviseurs [2][3]. Vérifiez que l'outil exporte nativement vers ces formats, sans retraitement manuel sous Excel qui réintroduit le risque d'erreur.
Quatrième point: l'IA appliquée à la détection d'anomalies. Le mécanisme repose sur l'apprentissage de schémas de transactions habituels pour isoler les écarts suspects, ce qui réduit le volume d'alertes à traiter manuellement par vos équipes conformité. L'enjeu n'est pas un chiffre de performance affiché par l'éditeur, mais la capacité du modèle à s'ajuster à votre historique de transactions réel plutôt qu'à des règles génériques.
Comment situer les solutions sur l'axe budget plutôt que sur un prix fixe
Les tarifs précis varient trop selon le volume de dossiers et le niveau d'intégration pour être comparés chiffre contre chiffre. Raisonnez plutôt en trois catégories: une offre budget-friendly couvre les contrôles réglementaires de base avec peu de personnalisation, une offre mid-range ajoute reporting avancé et connecteurs vers votre SI existant, une offre premium propose une architecture sur mesure alignée sur vos processus internes spécifiques. Keria.tech construit justement ce dernier type de plateforme, calibrée sur votre workflow KYC/AML exact plutôt que sur un module générique adapté à la marge.
Tester l'intégration de la solution avec vos systèmes bancaires existants
Avant toute signature, validez la compatibilité technique en conditions réelles: un pilote sur périmètre réduit révèle en quelques semaines les blocages qu'une démo commerciale ne montre jamais.
Quels sont les défis d'intégration avec les systèmes legacy
Les plateformes de core banking installées depuis dix ou vingt ans reposent souvent sur des architectures fermées, mal documentées, avec des formats de données propriétaires. Une banque régionale qui utilise encore un ERP bancaire type Temenos ou Sopra Banking Software en version ancienne risque de découvrir que la solution conformité bancaire envisagée ne dialogue pas nativement avec son système de gestion des comptes ou son moteur KYC existant. Ce décalage technique se traduit concrètement par des développements spécifiques supplémentaires, des délais de mise en production allongés, et parfois des ruptures dans la traçabilité des contrôles, un point sensible quand la régulation exige une piste d'audit complète [3].
Identifiez ces contraintes en amont: version du core banking, fréquence des mises à jour, disponibilité d'un environnement de test isolé de la production. Un éditeur sérieux pose ces questions avant de proposer un calendrier.
Exiger un pilote avant le déploiement complet
Demandez une démonstration technique sur un périmètre restreint, un seul type de dossier, une seule agence, avant d'engager un déploiement généralisé. Ce test grandeur réduite permet de mesurer le temps réel d'intégration, le comportement de la solution face à vos volumes de données, et la réaction de vos équipes conformité au quotidien. Chez Keria.tech, cette logique de validation progressive fait partie de l'architecture de chaque plateforme développée sur mesure: la performance et la scalabilité sont des critères de conception vérifiés avant extension à l'ensemble du système d'information.
Vérifier les connecteurs et l'accompagnement technique
Listez précisément les connecteurs disponibles: API REST, échanges de fichiers par lots, webhooks pour les alertes en temps réel. Demandez à l'éditeur le niveau d'accompagnement technique prévu, documentation, support dédié, délai de réponse en cas d'incident. Une solution conformité bancaire sans API documentée ni équipe technique accessible impose un coût de maintenance caché, souvent sous-estimé lors du choix initial.
Préparer la formation des équipes
Anticipez la formation croisée des équipes conformité et IT dès la phase pilote, pas après le déploiement. Une friction fréquente vient d'équipes conformité qui maîtrisent la réglementation mais pas l'outil, et d'équipes IT qui maîtrisent l'outil mais pas les exigences métier.
Mesurer le retour sur investissement après le déploiement
Le retour sur investissement d'une solution conformité bancaire se mesure sur le terrain opérationnel, pas sur des promesses commerciales, en comparant des indicateurs concrets avant et après la mise en production.
Oubliez les pourcentages de gains d'efficacité annoncés par les éditeurs sans méthodologie vérifiable. Concentrez-vous sur ce que vos équipes peuvent constater elles-mêmes, mois après mois, avec les outils de suivi déjà en place dans votre organisation.
Quels métriques suivre pour justifier l'investissement
Quatre indicateurs suffisent pour évaluer sérieusement l'impact d'une solution conformité bancaire, sans recourir à des statistiques sectorielles invérifiables.
- Le temps consacré aux contrôles manuels. Mesurez, avant le déploiement, le nombre d'heures que vos équipes conformité passent chaque semaine sur la vérification KYC, le filtrage des listes de sanctions ou la revue des dossiers suspects. Reprenez cette mesure trois mois après la mise en production, avec la même méthode de comptage. Un écart marqué dans un sens ou dans l'autre vous dit si l'outil a réellement changé la charge de travail.
- La fréquence des allers-retours liés aux faux positifs ou aux dossiers incomplets. Chaque alerte mal calibrée ou chaque document manquant renvoie un dossier en arrière, ce qui ralentit le traitement et frustre les équipes commerciales. Suivez le nombre de dossiers renvoyés pour complément avant et après déploiement, cet indicateur révèle si l'outil améliore réellement la qualité du premier passage, au-delà de la simple automatisation.
- Le délai de mise en conformité lors d'un changement réglementaire. Un nouveau texte ou une mise à jour des listes de vigilance oblige à ajuster les règles de contrôle. Chronométrez le temps entre la publication de l'exigence et son application opérationnelle dans l'outil. Cet indicateur de réactivité compte souvent plus que les fonctionnalités affichées sur une fiche produit, car il traduit la capacité réelle de la solution à suivre l'évolution réglementaire [1].
- Le respect du délai d'implémentation initial. Fixez avec l'éditeur ou le prestataire un calendrier réaliste, adapté à la complexité de votre infrastructure existante, systèmes legacy, connecteurs bancaires, volumes de données historiques. Un dépassement important de ce délai pèse directement sur le calcul du retour sur investissement, même si l'outil fonctionne bien une fois déployé.
Consignez ces quatre indicateurs dans un tableau de suivi partagé entre la direction conformité et la direction des opérations. Keria.tech structure cette phase de mesure avec ses clients bancaires dès la conception du projet, en définissant les points de repère avant même le premier développement, pour que le résultat se juge sur des faits, pas sur des intentions.
Erreurs courantes à éviter lors du choix d'une solution de conformité bancaire
La majorité des déceptions viennent moins d'un mauvais outil que d'une mauvaise méthode de sélection, cinq erreurs reviennent systématiquement et sont évitables.
Se fier aux fonctionnalités annoncées sans tester l'intégration réelle
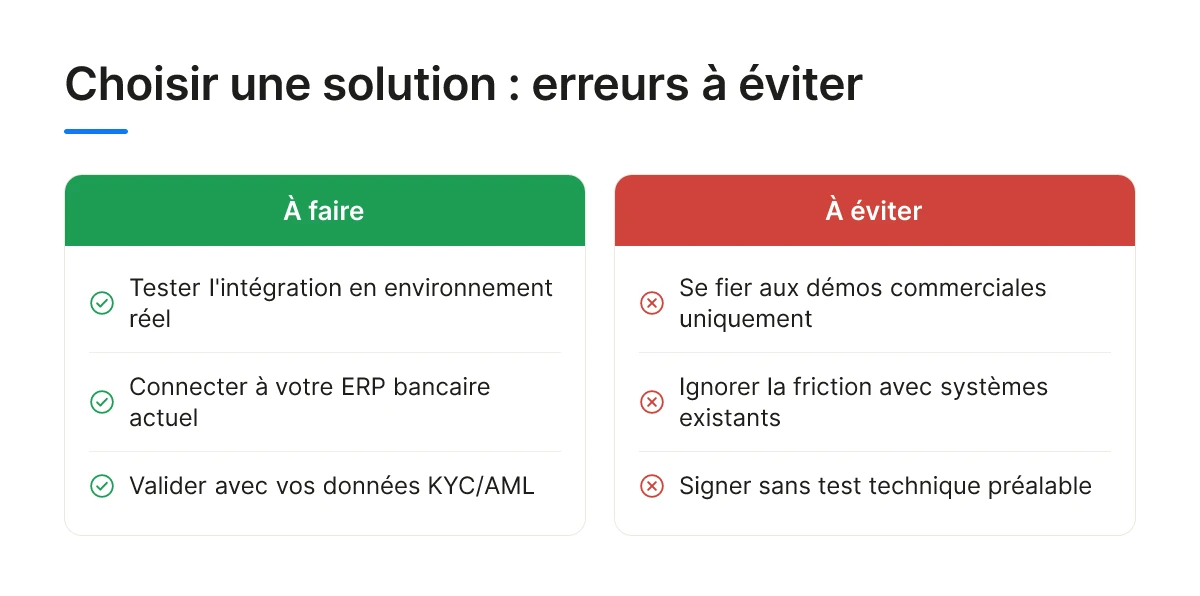
Une démonstration commerciale montre toujours le meilleur scénario, jamais la friction avec votre système existant. Avant de signer, demandez un test en environnement réel avec vos données de KYC ou d'AML, connecté à votre ERP bancaire actuel, Temenos, Sopra Banking Software ou solution maison. C'est souvent à ce stade que des incompatibilités techniques invisibles sur la fiche produit apparaissent.
Sous-estimer le temps de formation et l'accompagnement au changement
Une solution conformité bancaire mal adoptée par les équipes perd une grande partie de sa valeur, quelle que soit sa qualité technique. Prévoyez un budget temps dédié à la formation, pas seulement au déploiement technique, et identifiez en amont qui pilotera l'accompagnement au changement en interne.
Négliger la capacité d'évolution réglementaire de l'outil
Un outil calibré uniquement sur vos besoins KYC/AML actuels risque de devenir obsolète dès la prochaine évolution réglementaire, DORA, DSP2 ou une révision AML. La régulation vise justement à garantir la transparence et la stabilité des marchés dans la durée [1], ce qui suppose une solution conformité bancaire pensée pour durer, pas pour répondre à l'urgence du moment.
Comparer uniquement sur le critère budgétaire
Le prix d'une solution ne dit rien du coût réel de la non-conformité: amendes, sanctions, atteinte à la réputation [3]. Un outil moins cher mais incapable de couvrir un risque de non-conformité spécifique à votre activité coûte souvent bien plus cher sur la durée que l'option la plus robuste au départ.
Ignorer l'avis des équipes opérationnelles
Les collaborateurs qui utilisent l'outil chaque jour repèrent les frictions concrètes bien avant la direction. Associez-les au choix final: leur retour terrain évite souvent d'acheter une solution conformité bancaire puissante sur le papier mais inutilisable au quotidien. Keria.tech construit systématiquement ses interfaces autour de la simplicité d'usage réelle des équipes métier, précisément pour éviter cet écueil.
Frequently Asked Questions
Quels sont les coûts et conséquences d'une non-conformité bancaire?
Une non-conformité expose votre banque à des sanctions judiciaires ou administratives, des pertes financières et une atteinte durable à sa réputation [3]. La Banque Postale définit d'ailleurs ce risque réglementaire comme englobant à la fois la sanction disciplinaire et la perte financière significative [3]. Au-delà de l'amende, le coût réel se mesure souvent en relation client dégradée et en charge de remédiation imposée par le superviseur.
Comment la conformité impacte-t-elle la rentabilité et la réputation d'une banque?
La conformité est le socle de la confiance entre votre banque, ses clients et ses superviseurs, l'écorner fragilise directement la relation commerciale [2]. Société Générale présente d'ailleurs la conformité comme intégrée à sa stratégie de banque robuste et durable [2]. Une fonction conformité fiable réduit le risque d'incident coûteux et protège la valeur de la marque sur le long terme.
Quel rôle joue l'IA dans la transformation de la conformité bancaire?
L'IA accélère la détection d'anomalies et automatise la vérification documentaire, là où les processus manuels de KYC et de lutte contre le blanchiment restent lents et coûteux. L'automatisation de la surveillance et des audits fait partie des leviers recommandés pour garantir le respect des régulations [1]. Keria.tech construit justement ce type de brique sur mesure: un outil d'extraction documentaire ou de contrôle automatisé, calibré sur vos processus KYC/AML existants plutôt que sur un gabarit générique.
Combien de temps faut-il pour déployer une solution de conformité bancaire?
Un module de conformité ciblé, automatisation KYC ou contrôle documentaire, peut être livré en quelques mois lorsqu'il s'agit d'un périmètre précis plutôt que d'une refonte complète du système d'information. Le délai dépend surtout de la complexité de l'intégration avec vos outils bancaires existants (Temenos, Sopra Banking Software ou solution maison) et du volume de données à migrer.
Faut-il privilégier un éditeur généraliste ou une solution conformité bancaire sur mesure
Un éditeur généraliste propose un déploiement rapide avec des modules standardisés, utile si vos besoins KYC/AML restent proches de la moyenne du secteur. Une solution conformité bancaire sur mesure demande un délai de conception plus long, mais s'aligne précisément sur vos systèmes legacy, vos volumes réels et vos processus internes spécifiques. Le bon arbitrage dépend moins du budget disponible que de l'écart entre vos contraintes opérationnelles et ce qu'un module générique peut réellement couvrir.
Conclusion
Choisir une solution de conformité bancaire adaptée commence par cartographier précisément vos processus à risque, KYC, lutte contre le blanchiment, reporting réglementaire, avant de comparer les outils du marché. Priorisez une solution qui s'intègre à votre système d'information actuel sans exiger une refonte totale, et qui produit des résultats mesurables sous six mois pour convaincre votre conseil d'administration. Keria.tech conçoit ce type d'outil sur mesure, calibré sur votre infrastructure existante plutôt que sur une licence standardisée. Prochaine étape concrète: listez vos trois processus de conformité les plus chronophages et évaluez combien d'heures par dossier ils représentent, ce chiffre guidera votre priorité d'automatisation.
Sources & References
- Maîtriser la conformité bancaire | Sis ID
- Conformité - Société Générale
- Conformité - La Banque Postale
- Conformité bancaire: définition et enjeux clés | ESLSCA
Contenu éditorial à portée informative, sans valeur contractuelle. Keria est courtier en opérations de banque et en services de paiement (COBSP), immatriculé à l'ORIAS sous le n° 26005901 (orias.fr).