Keria
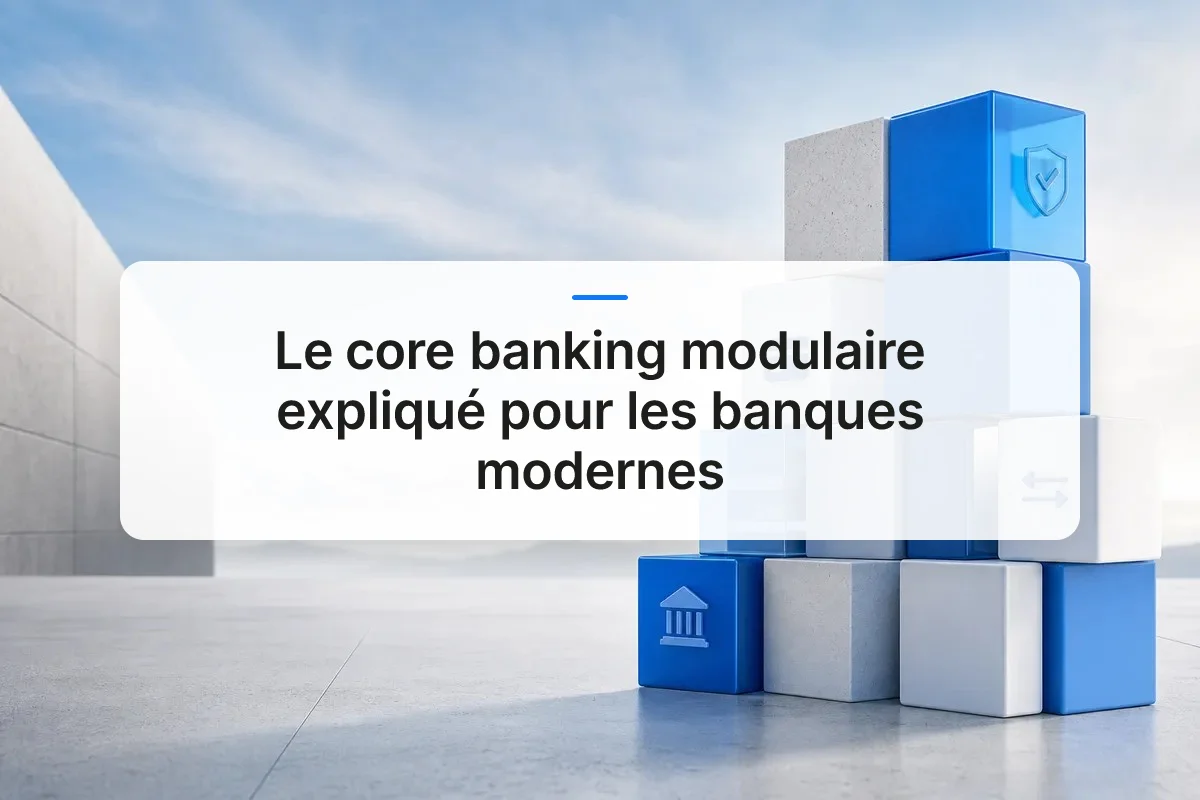
Le core banking modulaire désigne une architecture bancaire découpée en composants indépendants (paiements, comptes, crédits, KYC) qui communiquent via des API plutôt qu'un bloc logiciel unique et rigide. Chaque module peut être mis à jour, remplacé ou étendu sans toucher au reste du système. Les banques modernes s'intéressent au core banking modulaire parce que cette approche réduit le temps de lancement de nouveaux produits, limite les risques de panne globale et permet de faire coexister un ancien système avec de nouveaux services numériques pendant la transition.
Qu'est-ce que le core banking modulaire et pourquoi il séduit les banques modernes
Cette architecture s'oppose directement au modèle monolithique historique: au lieu d'un bloc logiciel unique, la banque fonctionne avec des composants indépendants qui communiquent entre eux. Pour comprendre pourquoi ce changement mobilise autant de directions générales, il faut d'abord regarder ce qu'il remplace.
Pourquoi les banques abandonnent les systèmes core banking monolithiques
Un système monolithique regroupe la gestion des comptes, des paiements, des crédits et de la conformité dans un seul bloc applicatif, souvent écrit il y a plusieurs décennies [2]. Le problème n'est pas la stabilité de ces systèmes, ils tournent depuis des années sans incident majeur. Le problème, c'est que le moindre changement, qu'il s'agisse de lancer un nouveau produit d'épargne ou d'appliquer une mise à jour réglementaire, oblige à retester l'intégralité du code, car tout est interconnecté [1].
Résultat concret: les cycles de mise à jour s'étalent sur un trimestre, parfois une année entière. Pour une banque régionale qui veut répondre à une néobanque ayant lancé une fonctionnalité de signature électronique ou un espace client repensé, ce délai revient à arriver systématiquement en retard sur le marché.
Que signifie une architecture composable pour une banque
Une architecture composable, ou component-based, découpe le système en modules autonomes: un module comptes, un module paiements, un module crédit, un module KYC/AML [1]. Chacun peut être déployé, mis à jour ou remplacé sans toucher aux autres, via des API qui les font communiquer. Concrètement, une équipe peut faire évoluer le module de conformité pour intégrer une nouvelle obligation réglementaire sans geler le module de paiements pendant des semaines de tests croisés.
Trois forces poussent les banques vers ce modèle: des clients qui attendent des parcours personnalisés proches de ceux des fintechs, une pression concurrentielle directe des néobanques et des acteurs bigtech [5], et des obligations réglementaires qui évoluent plus vite que les cycles de développement legacy ne le permettent.
Adopter cette approche n'est pas qu'une décision technique. C'est un choix organisationnel qui redistribue la gouvernance IT: les équipes métier gagnent la capacité de faire évoluer leur périmètre sans dépendre systématiquement d'un prestataire externe pour chaque modification, ce qui change concrètement la relation entre la DSI et les directions opérationnelles.
Quelles équipes internes sont mobilisées par ce changement de modèle
Le passage à une architecture composable ne concerne pas uniquement la DSI. Les équipes produit, la conformité et les opérations doivent redéfinir ensemble comment elles collaborent une fois que les modules deviennent indépendants. La conformité, par exemple, doit valider chaque module séparément plutôt que d'auditer un bloc unique, ce qui demande une nouvelle méthode de travail et une documentation plus rigoureuse des interfaces entre composants. Les équipes produit, elles, gagnent en autonomie mais doivent apprendre à raisonner en briques réutilisables plutôt qu'en fonctionnalités isolées propres à un seul système.
Quels sont les composants et principes de conception d'une plateforme core banking modulaire
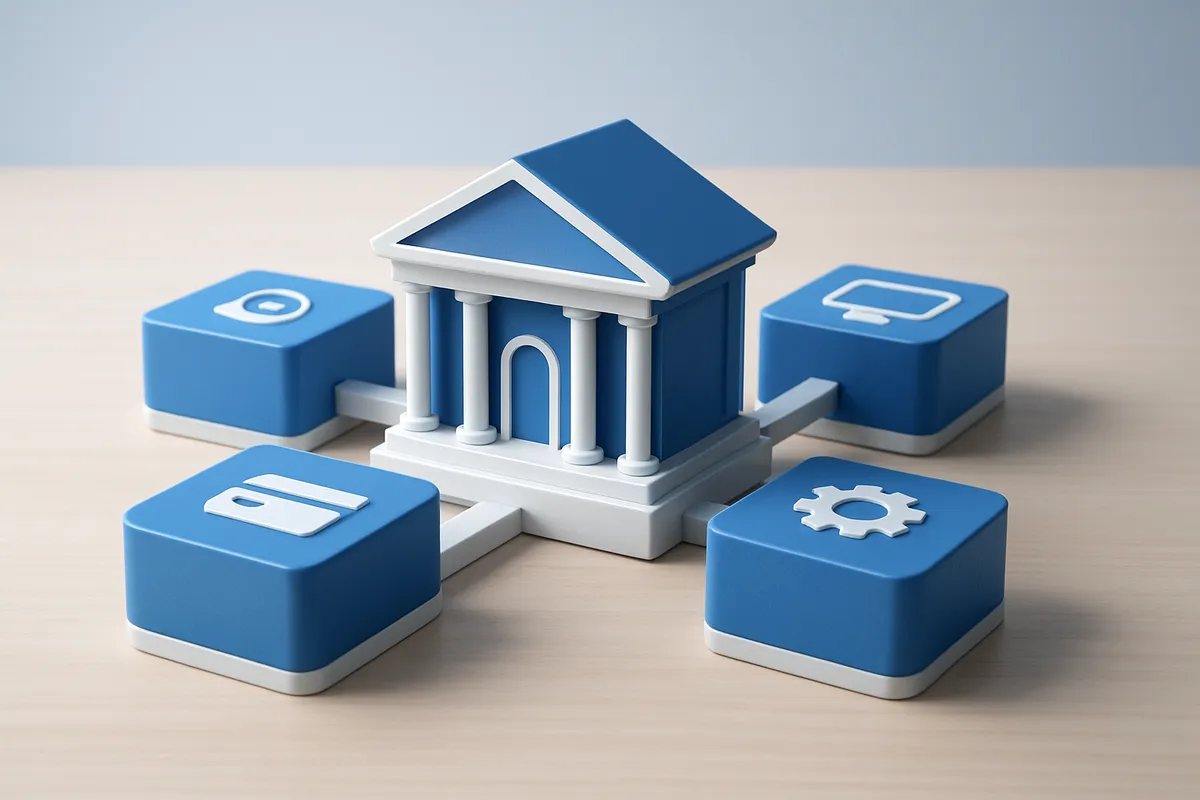
Une telle plateforme repose sur des modules fonctionnels indépendants, connectés par des API et coordonnés par une couche d'orchestration qui préserve leur autonomie. Chaque brique peut évoluer, être remplacée ou mise à jour sans arrêter le reste du système.
Comment l'architecture API-first et les microservices apportent de la flexibilité
Dans une architecture API-first, chaque fonction bancaire, ouverture de compte, calcul d'intérêts, validation KYC, expose une interface standardisée que d'autres systèmes peuvent consommer directement. Un microservice de paiement, par exemple, devient accessible à l'application mobile de la banque, à un partenaire fintech ou à un outil interne de reporting, sans qu'aucun de ces consommateurs n'ait besoin de connaître le fonctionnement interne du module.
Cette approche remplace le modèle historique où toutes les fonctions étaient imbriquées dans un même bloc logiciel, difficile à modifier sans risquer de casser d'autres parties du système [2]. Avec des microservices, une équipe technique peut faire évoluer le moteur de crédit sans toucher au module de gestion des comptes, ce qui réduit les délais de mise en production de nouvelles fonctionnalités.
Quels modules composent une stack core banking moderne
Une stack de ce type s'organise généralement autour de cinq briques fonctionnelles [1]:
- Gestion des comptes, tenue du grand livre, soldes, historique des opérations
- Moteur de paiements, virements, prélèvements, traitement des transactions entrantes et sortantes
- Moteur de crédit, instruction, scoring, gestion du cycle de vie des prêts
- Module KYC et conformité, vérification d'identité, contrôles AML-CFT, traçabilité réglementaire
- Module de tarification, calcul des frais, conditions commerciales, grilles tarifaires personnalisées
Un chef d'orchestre logiciel fait dialoguer ces modules entre eux sans créer de dépendances rigides: il transmet les données nécessaires d'un module à l'autre selon des règles métier définies, sans que les modules aient besoin de connaître les détails d'implémentation de leurs voisins. Ce découplage entre les données et la logique métier permet de remplacer ou de mettre à jour un module, le moteur de crédit par exemple, sans casser le module KYC ou le moteur de paiements.
Le déploiement en environnement cloud facilite cette logique: il permet de faire évoluer chaque module indépendamment, d'ajouter de la capacité de calcul là où c'est nécessaire, et de déployer des mises à jour plus fréquemment qu'avec une infrastructure sur site figée. C'est cette architecture technique que Keria.tech traduit en plateformes concrètes pour les banques régionales, en s'appuyant sur les contraintes réelles de conformité et de volumétrie de chaque établissement plutôt que sur un modèle générique.
Comment la couche d'orchestration évite la dette technique entre modules
La couche d'orchestration mérite une attention particulière parce qu'elle concentre une grande partie du risque technique du modèle. Sans règles claires sur les formats d'échange, les versions d'API et les responsabilités de chaque module, les équipes finissent par recréer, sans le vouloir, un enchevêtrement de dépendances proche de celui du système monolithique qu'elles cherchaient à quitter. Une gouvernance documentée dès le départ, qui décrit précisément quel module possède quelle donnée et selon quelles règles il la partage, évite cet écueil et garde la promesse de flexibilité intacte sur la durée.
Comment les banques migrent d'un système monolithique vers une architecture modulaire
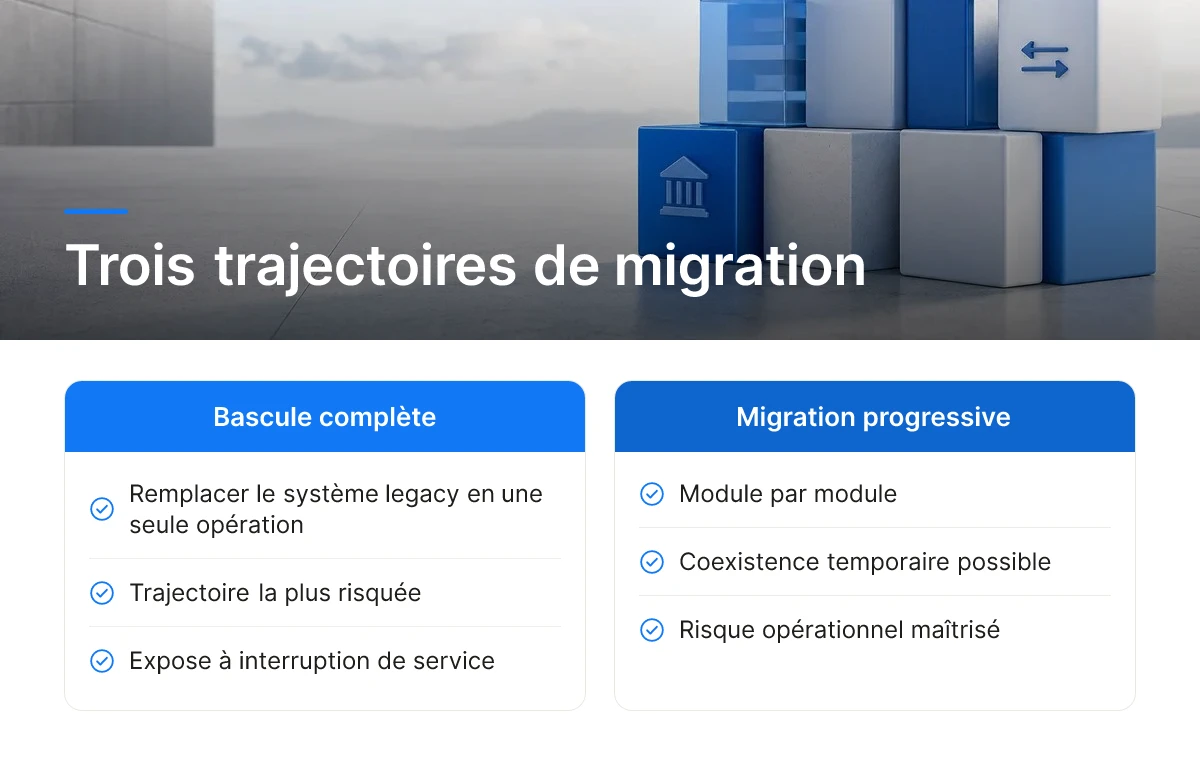
Une banque migre vers ce type d'architecture selon trois trajectoires distinctes: la bascule complète, la coexistence temporaire entre ancien et nouveau système, ou la migration module par module. Le choix dépend moins de la taille de l'établissement que de sa tolérance au risque opérationnel et de l'état de son système existant.
Big bang, coexistence ou migration progressive: quels risques pour chaque stratégie
La bascule complète, remplacer le système legacy par la nouvelle plateforme en une seule opération, reste la trajectoire la plus risquée. Elle expose l'établissement à une interruption de service si un module critique échoue, et les tests réalisés sur un périmètre aussi large en une seule fois manquent presque toujours de profondeur sur certains cas limites. Une banque régionale qui traite des milliers de comptes ne peut pas se permettre un incident de disponibilité, même bref, sans conséquence sur la confiance client et sur ses obligations de continuité d'activité.
La coexistence temporaire limite ce risque. Elle consiste à maintenir le système existant en fonctionnement tout en connectant progressivement les nouveaux modules via des API de façade, une couche d'interface qui redirige certains flux vers la nouvelle architecture sans toucher au cœur du système legacy. Cette approche permet de migrer les opérations critiques (gestion de comptes, paiements) sans interruption, en validant chaque module en conditions réelles avant de le généraliser. C'est la logique que défend Skaleet avec son approche orchestrateur, où la plateforme moderne pilote progressivement les fonctions historiques plutôt que de les remplacer d'un coup [2].
La migration progressive, module par module, prolonge cette logique dans le temps: onboarding digital d'abord, puis paiements, puis crédit. Elle demande plus de patience mais réduit le risque à chaque étape.
Comment les exigences de conformité influencent le passage au modulaire
Les obligations réglementaires pèsent directement sur la conception de la migration. L'ouverture des données aux tiers et la séparation des risques imposent de redéfinir qui accède à quelles données, à quel moment de la transition, une gouvernance des accès qui doit rester cohérente même quand deux systèmes coexistent temporairement. Un audit préalable du système existant, cartographiant les dépendances entre modules, les flux de données et les interfaces héritées, conditionne la fiabilité de toute la suite. Sans cet audit, la coexistence transforme la complexité technique en risque de conformité, une base fragile pour tout établissement soumis à des exigences comme DORA.
Quel rôle joue la formation des équipes pendant la période de transition
Une migration réussie ne repose pas uniquement sur la qualité technique du nouveau système. Les équipes opérationnelles, support client, back-office, conformité, doivent apprendre à travailler avec deux systèmes en parallèle pendant la phase de coexistence, ce qui suppose une formation dédiée et des procédures claires sur quel système consulter selon le type d'opération. Négliger cet aspect humain de la transition est une cause fréquente de ralentissement, même quand l'architecture technique elle-même fonctionne correctement.
Quels résultats métier et retour sur investissement attendre d'une architecture modulaire
Le retour sur investissement de ce modèle vient de trois mécanismes concrets: cycles de lancement plus courts, incidents contenus à un seul module, et pouvoir de négociation retrouvé face aux éditeurs.
Comment l'architecture modulaire raccourcit le lancement de nouveaux produits financiers
Dans un système monolithique, lancer un nouveau produit de crédit oblige souvent à toucher l'ensemble du socle applicatif, gestion des comptes, comptabilité, reporting réglementaire. Avec une architecture modulaire, une équipe produit peut réutiliser les modules existants de gestion de compte, de paiement ou de scoring, et ne développer que la logique métier propre au nouveau produit [1].
Prenez un scénario générique: une banque régionale veut tester une offre de crédit renouvelable ciblant une clientèle jeune. Avec ce type d'architecture, l'équipe isole le module de gestion de prêts, configure de nouvelles règles de taux et de plafond, et connecte ce module au système de scoring déjà en place. Le reste du système, comptes courants, virements, reporting AML, ne bouge pas. Ce découplage est ce que les architectures composables cherchent précisément à exploiter [3].
Pourquoi un incident sur un module ne paralyse plus toute la banque
L'isolation des pannes est un des bénéfices les moins visibles mais les plus décisifs de la modularité. Dans un système monolithique historique, une défaillance sur un composant peut bloquer l'ensemble des opérations, y compris celles sans rapport direct avec le module en cause [2]. Dans une architecture modulaire, un incident sur le module de paiement, par exemple, n'affecte pas nécessairement la consultation de solde ou la gestion des prêts, parce que ces fonctions tournent sur des services distincts.
Comment la modularité redonne du pouvoir de négociation face aux éditeurs
Un système monolithique lie souvent la banque à un éditeur unique pour des années, sans réelle alternative en cas de désaccord tarifaire ou de retard de livraison [4]. La modularité permet de remplacer un module défaillant ou obsolète sans reconstruire l'ensemble, ce qui restaure un rapport de force plus équilibré dans les négociations contractuelles.
Cette flexibilité a une contrepartie réelle: la complexité ne disparaît pas, elle se déplace vers l'intégration et la gouvernance des API entre modules. Une banque qui adopte ce modèle doit investir dans la documentation des interfaces, la surveillance des flux inter-modules et une gouvernance claire des versions, sans quoi la promesse d'agilité se transforme en dette technique diffuse. C'est précisément ce type d'arbitrage entre modularité et gouvernance que Keria.tech accompagne, en construisant des modules calibrés sur un processus métier précis plutôt qu'en imposant une refonte globale du système d'information.
Comment mesurer concrètement les gains obtenus après une première phase
Au-delà des bénéfices qualitatifs, une banque doit se doter d'indicateurs simples pour vérifier que la transition produit les effets attendus: délai moyen de mise en production d'une nouvelle règle métier, nombre d'incidents et leur périmètre d'impact, temps consacré par les équipes techniques à la maintenance corrective plutôt qu'à de nouveaux développements. Suivre ces indicateurs avant et après le déploiement d'un premier module donne une base objective pour décider d'étendre ou non le périmètre du projet, plutôt que de s'appuyer uniquement sur une impression générale de fluidité.
Comment choisir entre les différentes approches et fournisseurs de core banking modulaire
Le choix se joue sur quatre critères concrets, couverture fonctionnelle, maturité des API, options d'hébergement, écosystème d'intégrateurs, et sur un arbitrage clair entre construire, acheter ou louer en SaaS.
Quels critères comparer entre les plateformes de core banking modulaire
La couverture fonctionnelle des modules est le premier filtre: gestion de comptes, paiements, prêts, KYC/AML, chaque plateforme couvre ces briques avec un niveau de profondeur différent [1]. Un directeur des opérations doit vérifier si un module manquant (par exemple le crédit immobilier) nécessite un développement complémentaire ou reste à la charge d'un tiers.
La maturité des API pèse tout autant. Une architecture modulaire ne vaut que si ses interfaces permettent une intégration réelle avec les outils déjà en place, CRM, plateforme de signature électronique, système de scoring, sans dépendre d'un connecteur propriétaire fragile [3]. Vérifiez ensuite la capacité d'hébergement: cloud public, cloud privé ou sur site, selon vos contraintes réglementaires et votre tolérance au risque de dépendance à un hébergeur unique [4].
Enfin, l'écosystème de partenaires d'intégration détermine la vitesse réelle de déploiement. Une plateforme techniquement solide mais sans intégrateurs formés sur votre marché ralentit le projet autant qu'un module manquant.
Où se concentre le coût total de possession d'une implémentation modulaire
Le prix de la licence ou de l'abonnement n'est qu'une partie de la facture. L'essentiel du coût total de possession se concentre sur l'intégration avec le système existant, la migration des données historiques, la formation des équipes métier et la maintenance continue des API à mesure que les versions évoluent [4]. Une banque régionale qui sous-estime la migration de données découvre souvent ce poste trop tard, une fois le projet lancé. De manière générale, les offres du marché se répartissent en options budget-friendly pour un périmètre limité, en formules intermédiaires pour une couverture fonctionnelle plus large, et en solutions premium pour les établissements aux exigences réglementaires et volumétriques les plus complexes.
C'est là qu'intervient l'arbitrage construire, acheter ou louer. Construire en interne donne un contrôle total mais exige une équipe technique permanente que peu de banques régionales peuvent justifier. Acheter une licence accélère le déploiement mais lie l'établissement à la feuille de route de l'éditeur. Louer en SaaS réduit la charge de maintenance interne, au prix d'une dépendance accrue au fournisseur pour chaque évolution [2].
Le choix d'un fournisseur ne s'arrête pas aux fonctionnalités actuelles. Sa feuille de route produit et sa stabilité financière comptent autant: un éditeur qui n'investit plus dans son offre modulaire expose la banque à une impasse technologique dans trois ou cinq ans.
Avant tout déploiement à grande échelle, testez l'intégration sur un périmètre pilote limité, un seul processus, une seule agence. C'est l'approche que nous privilégions chez Keria.tech: livrer d'abord un module ciblé, mesurer les résultats concrets, puis étendre le périmètre une fois l'intégration validée sur le terrain.
Quelles questions poser directement à un éditeur avant de signer
Avant tout engagement, il vaut mieux demander à l'éditeur un exemple concret de migration menée chez un établissement de taille comparable, la fréquence réelle de mise à jour de ses API, et sa politique de réversibilité si la banque souhaite un jour changer de fournisseur. Ces réponses en disent souvent plus long sur la maturité réelle d'une plateforme que la liste de fonctionnalités présentée en démonstration commerciale.
Questions fréquentes
Le core banking modulaire convient-il aux petites banques ou seulement aux grands groupes?
Il convient aux deux, mais les bénéfices sont proportionnellement plus élevés pour les banques régionales à ressources IT limitées. Une banque de 50 à 500 collaborateurs peut moderniser un seul processus critique, l'onboarding KYC par exemple, sans recruter de DSI interne ni refondre tout son système d'information. Les grands groupes, eux, l'utilisent surtout pour multiplier les marques ou lignes de produits sans dupliquer l'infrastructure [5].
Faut-il migrer tous les modules en même temps ou peut-on avancer par étapes?
Non, la migration progressive est la trajectoire la plus courante et la moins risquée. Les banques font généralement coexister l'ancien système et les nouveaux modules pendant une période de transition, en migrant produit par produit ou fonction par fonction [4]. Cette approche évite l'effet "big bang" qui immobilise les opérations pendant des mois.
Quelle différence entre cette approche et le concept de banking as a service?
Le core banking modulaire décrit l'architecture interne du système bancaire; le banking as a service décrit un mode de distribution des services financiers via des tiers. Un core modulaire peut servir de fondation technique pour proposer du BaaS, mais les deux notions ne se confondent pas, l'un est structurel, l'autre commercial. Skaleet distingue d'ailleurs clairement ces notions dans son lexique de la finance 4.0 [1].
Combien de temps dure généralement un projet de migration vers ce type d'architecture?
La durée varie selon le périmètre, mais un premier module opérationnel se déploie souvent en quelques mois plutôt qu'en années. Les trajectoires progressives, par coexistence de systèmes, permettent d'obtenir des résultats mesurables sur un processus ciblé sans attendre la fin du projet global [4].
La modularité augmente-t-elle les risques de sécurité par rapport à un système monolithique?
Pas intrinsèquement, si l'architecture est correctement gouvernée et chaque module audité individuellement. La multiplication des composants et des API élargit la surface d'intégration, ce qui exige une vigilance accrue sur les échanges de données entre modules. Un système monolithique concentre au contraire tout le risque dans un socle unique, souvent plus difficile à auditer et à corriger rapidement [2].
Conclusion
Le core banking modulaire ne se résume pas à un choix technologique: c'est une manière de reprendre la main sur votre feuille de route métier. Trois points à retenir: la migration par étapes limite le risque opérationnel, la gouvernance des API devient aussi critique que la sécurité du socle lui-même, et un module isolé peut produire un résultat mesurable en quelques mois plutôt qu'attendre une refonte complète. Keria.tech conçoit précisément ce type de brique sur mesure, un module d'onboarding KYC, un connecteur de paiement, calibrée sur votre processus métier existant. Prochaine étape concrète: identifiez le processus le plus rigide de votre SI actuel et évaluez s'il peut être extrait en un module autonome avant d'envisager toute refonte plus large.
Sources & References
- Core Banking System: de quoi s'agit-il? | Skaleet
- Core Banking Systems vs. Core Banking Platforms | Skaleet
- Composable Core Banking en 2025: Comment l'Architecture Modulaire Low-Code Révolutionne la Personnalisation des Services Financiers
- Systèmes de core banking 2026 | Éditeurs, architecture, modernisation | Crassula
- Modular Bank: qu’est-ce qu’une banque modulaire? | Skaleet
Contenu éditorial à portée informative, sans valeur contractuelle. Keria est courtier en opérations de banque et en services de paiement (COBSP), immatriculé à l'ORIAS sous le n° 26005901 (orias.fr).