Keria
La tokenisation des données de paiement remplace un numéro de carte ou un compte bancaire par un identifiant unique et inexploitable, un token, qui n'a aucune valeur en cas de vol. Pour une banque ou un établissement financier, la tokenisation données paiement réduit le périmètre soumis à la norme PCI-DSS, car les données sensibles ne transitent plus ni ne sont stockées telles quelles dans les systèmes internes. Contrairement au chiffrement, un token ne peut pas être mathématiquement inversé pour retrouver la donnée d'origine sans passer par le Token Service Provider qui détient la correspondance.
Qu'est-ce que la tokenisation des données de paiement et comment fonctionne-t-elle?
Un token est une chaîne de caractères générée aléatoirement qui remplace un numéro de carte ou un IBAN, sans lien mathématique exploitable avec la donnée d'origine. C'est ce qui distingue la tokenisation données paiement d'un simple masquage: masquer une carte revient à cacher une partie des chiffres à l'affichage, alors qu'un token retire purement et simplement la donnée sensible des systèmes qui la traitent.
Qu'est-ce qu'un token et comment remplace-t-il les données sensibles?
Un token, ou jeton, est une valeur de substitution sans utilité ni valeur en dehors du système qui l'a créé [3]. Là où le chiffrement transforme une donnée de façon réversible via une clé mathématique, un token n'a aucune formule permettant de remonter à l'original, cette correspondance existe uniquement dans un registre séparé [2].
Ce registre s'appelle le coffre-fort de tokenisation, ou token vault. Il stocke la table de correspondance entre chaque token émis et la donnée réelle qu'il représente, dans un environnement isolé et fortement sécurisé [3]. Pour une banque régionale, ce coffre-fort peut être géré en interne ou confié à un Token Service Provider externe, un réseau de cartes comme Visa ou Mastercard, ou un prestataire de paiement spécialisé.
Quel est le cycle de vie d'un token et comment fonctionne la détokenisation?
Le cycle de vie d'un token commence à l'enrôlement: quand un client saisit ses coordonnées bancaires pour la première fois, le système capture la donnée, la transmet au coffre-fort, et reçoit en retour un token qui sera utilisé pour toutes les transactions suivantes [1]. Ce token circule ensuite dans les systèmes internes de la banque ou du commerçant à la place du numéro de carte réel, réduisant d'autant le périmètre de données sensibles à protéger. Chaque transaction déclenche l'usage du token, jamais de la donnée d'origine. Le token peut ensuite expirer, être révoqué en cas de fraude suspectée, ou faire l'objet d'une re-tokenisation périodique, une pratique que les réseaux de cartes encouragent pour limiter la durée de vie d'un même identifiant [5].
La détokenisation, c'est l'opération inverse: retrouver la donnée réelle à partir du token. Elle ne peut être déclenchée que par des acteurs autorisés et authentifiés, à l'intérieur du système qui héberge le coffre-fort, jamais par le commerçant ou l'application qui a simplement utilisé le token pour traiter le paiement [2]. Ce cloisonnement strict est ce qui permet à une banque de sortir une grande partie de son système d'information du périmètre soumis à PCI-DSS, tout en gardant la capacité de retrouver l'information d'origine si un litige ou un contrôle réglementaire l'exige.
Quels acteurs interviennent dans une chaîne de tokenisation données paiement?
Une chaîne de tokenisation données paiement mobilise plusieurs acteurs distincts qui, ensemble, garantissent la cohérence et la sécurité du dispositif. Le Token Requestor, souvent le commerçant, l'application mobile ou la plateforme de paiement, initie la demande de token. Le Token Service Provider, qui peut être un réseau de cartes ou un prestataire spécialisé, génère le token et gère le coffre-fort de correspondance. Enfin, l'émetteur de la carte et l'acquéreur du commerçant valident la transaction en s'appuyant sur ce token plutôt que sur le PAN d'origine.
Pour une banque régionale, comprendre cette répartition des rôles est essentiel avant de choisir un partenaire technique: chaque maillon de la chaîne représente un point de contrôle, mais aussi un point de dépendance contractuelle qu'il faut documenter précisément dans les accords de service.
Tokenisation des données de paiement ou chiffrement: quelle méthode choisir?
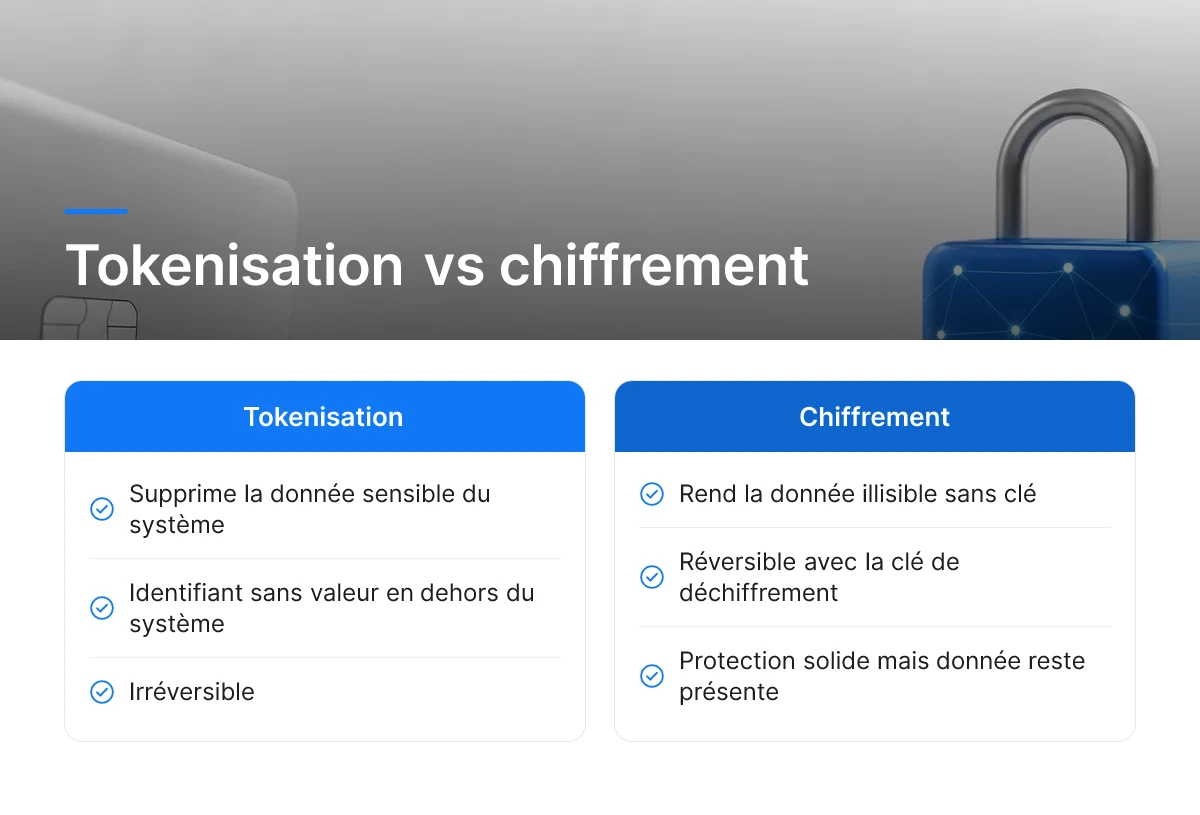
Le chiffrement protège la donnée en la rendant illisible sans une clé de déchiffrement, tandis que la tokenisation données paiement supprime purement la donnée sensible de votre système en la remplaçant par un identifiant sans valeur. Ce sont deux logiques de sécurité différentes, souvent complémentaires plutôt que concurrentes.
Quelles sont les différences clés entre tokenisation et chiffrement des données de paiement?
Le chiffrement transforme un numéro de carte en une suite de caractères réversible: quiconque possède la clé peut retrouver la donnée d'origine [3]. C'est une protection solide, mais elle laisse la donnée sensible présente, sous forme chiffrée, dans votre environnement informatique.
La tokenisation fonctionne différemment: le token généré ne peut pas être inversé mathématiquement pour retrouver le numéro de carte [1]. La correspondance entre le token et la donnée réelle est stockée dans un coffre-fort séparé, souvent géré par le prestataire de paiement ou le réseau de cartes [3].
Cette distinction a une conséquence directe pour votre conformité PCI-DSS. Avec le chiffrement seul, la donnée native (le PAN) reste quelque part dans votre infrastructure, même protégée, elle entre donc dans le périmètre d'audit. Avec la tokenisation, le numéro de carte réel n'existe plus dans votre système une fois le token émis: le périmètre PCI-DSS à auditer se réduit mécaniquement, car il n'y a plus de donnée de carte à protéger côté client [4] [5].
Quand faut-il utiliser la tokenisation plutôt que d'autres approches de sécurité?
Dans la pratique, les deux méthodes se combinent souvent plutôt que de s'exclure. Le chiffrement sécurise le canal de transmission, la donnée en transit entre le terminal du client et le serveur, pendant que la tokenisation sécurise le stockage une fois la transaction initiée [2]. Une banque régionale ou une agence immobilière qui encaisse des paiements en ligne bénéficie de cette double couche: chiffrement TLS pour l'échange, token pour la conservation.
La tokenisation s'impose particulièrement pour les paiements récurrents et les cartes enregistrées: abonnements, mensualités de crédit, paiements différés chez un promoteur immobilier. Dans ces cas, conserver un token à la place du numéro de carte permet de relancer un paiement sans redemander les coordonnées bancaires au client, tout en réduisant l'exposition en cas d'incident de sécurité [2] [5]. Chez Keria.tech, cette logique guide la conception des plateformes de paiement que nous développons pour nos clients bancaires et immobiliers: réduire la surface de risque sans complexifier le parcours utilisateur.
Quelles exigences de conformité PCI-DSS et GDPR la tokenisation des données de paiement permet-elle de satisfaire?
La tokenisation données paiement réduit le périmètre d'audit PCI-DSS en retirant les numéros de carte des systèmes internes, et soutient la minimisation des données exigée par le GDPR, sans épuiser à elle seule les obligations réglementaires d'une banque.
Comment la tokenisation aide-t-elle à se conformer aux normes PCI-DSS et GDPR?
Le principe PCI-DSS repose sur une logique simple: moins un système stocke ou traite de numéros de carte réels, moins il entre dans le périmètre d'audit. En remplaçant le PAN par un token dès la collecte, une banque ou un établissement financier peut retirer une grande partie de son infrastructure, serveurs applicatifs, bases de données internes, environnements de test, du champ des contrôles PCI-DSS, puisque ces systèmes ne manipulent plus jamais la donnée sensible elle-même [1].
Pour le GDPR, la logique est comparable mais orientée vie privée plutôt que fraude carte. Un token n'a aucune valeur exploitable hors du coffre-fort qui l'a généré [3], ce qui limite l'exposition en cas de fuite et s'aligne avec le principe de minimisation des données. Mais attention: tokeniser les données de paiement ne dispense pas une banque de tenir son registre des traitements, de documenter ses bases légales, ou de gérer les droits d'accès et de suppression sur les autres données personnelles du client. La tokenisation traite un flux de données précis, pas l'ensemble des obligations documentaires du règlement.
Quels sont les risques et limitations de la tokenisation dans des contextes de paiement spécifiques?
Le token vault reste le point de vulnérabilité central: c'est lui qui conserve la correspondance entre token et donnée réelle. Une compromission de ce coffre-fort, ou un système de détokenisation mal sécurisé, annule une bonne partie du bénéfice recherché, la tokenisation déplace le risque, elle ne le supprime pas entièrement [2].
La tokenisation seule montre aussi ses limites dans les flux transfrontaliers, où plusieurs sous-traitants techniques interviennent, prestataires de tokenisation, processeurs de paiement, réseaux de cartes. Une gouvernance rigoureuse des sous-traitants, avec des clauses contractuelles claires sur la localisation des vaults et les responsabilités en cas d'incident, reste indispensable en complément du mécanisme technique lui-même.
Comment documenter la conformité d'un projet de tokenisation données paiement auprès d'un auditeur?
Un auditeur PCI-DSS attend une documentation précise: cartographie des flux de données, description du rôle du Token Service Provider, contrats encadrant l'accès au coffre-fort, et procédures de détokenisation en cas d'incident. Cette documentation doit démontrer que le périmètre réduit par la tokenisation données paiement correspond bien à la réalité opérationnelle de l'établissement, et pas seulement à une intention déclarée sur le papier.
Il est également recommandé de conserver un historique des tests de migration et des taux d'autorisation avant et après déploiement, afin de pouvoir justifier que le passage à la tokenisation n'a pas dégradé la qualité de service tout en renforçant la sécurité des données traitées.
Quels sont les cas d'usage concrets de la tokenisation des données de paiement?
Trois scénarios dominent le quotidien d'une banque ou d'un commerçant: le paiement mobile sans contact, la carte enregistrée pour les achats récurrents, et le renouvellement automatique de carte expirée. Dans chaque cas, la tokenisation données paiement retire le numéro de carte réel du circuit de transaction.
Comment fonctionne la tokenisation pour les paiements mobiles sans contact et les cartes enregistrées?
Quand un client règle avec Apple Pay ou Google Pay, son smartphone ne transmet jamais le numéro de carte réel (PAN) au terminal de paiement. Un token propre à l'appareil est généré au moment de l'enregistrement de la carte dans le portefeuille numérique, et c'est ce token, accompagné d'un cryptogramme dynamique, qui circule lors de chaque transaction sans contact [1].
Le mécanisme est proche pour les cartes enregistrées chez un commerçant en ligne. Lorsqu'un client active le paiement en un clic ou souscrit un abonnement, le PAN est remplacé par un token stocké côté prestataire de paiement, dans un coffre-fort numérique séparé du système marchand [3]. Le commerçant peut ainsi facturer un renouvellement mensuel ou accélérer un second achat sans jamais manipuler la donnée carte d'origine, un point décisif pour une agence immobilière qui encaisse des honoraires récurrents ou un promoteur qui échelonne des appels de fonds.
Quel est l'impact de la tokenisation sur les taux de conversion et l'expérience client?
La tokenisation limite un problème fréquent et coûteux pour les commerces par abonnement: l'échec de paiement lié au renouvellement de carte [2]. Quand une carte physique expire ou est réémise, les réseaux (Visa, Mastercard) mettent à jour automatiquement le token associé, sans que le client n'ait à ressaisir ses coordonnées bancaires [2]. La transaction suivante passe donc avec le nouveau numéro, de façon transparente pour l'utilisateur final. Cette continuité évite les ruptures de service, un abonnement suspendu, un prélèvement rejeté, qui, sans mise à jour automatique, obligeraient le client à revenir manuellement sur son moyen de paiement.
La réduction du nombre de re-saisies joue directement sur le taux de conversion. Chaque champ à remplir de nouveau est une occasion d'abandon, en particulier sur mobile où la saisie manuelle reste malaisée. En supprimant cette friction, la tokenisation rapproche l'expérience de paiement d'un parcours fluide, sans étape de vérification redondante [4].
Pour une banque régionale qui cherche à moderniser son parcours client sans refondre tout son système d'information, ces cas d'usage illustrent un principe simple: la sécurité et la fluidité ne s'opposent pas. C'est précisément le type de brique technique que Keria.tech intègre lors de la conception de plateformes sur mesure pour ses clients bancaires et immobiliers, en alignant l'architecture de paiement sur les contraintes opérationnelles réelles du métier.
Quels autres secteurs bénéficient d'un déploiement de tokenisation données paiement?
Au-delà du commerce en ligne classique, les secteurs de l'assurance, du transport et de la santé s'orientent également vers la tokenisation données paiement pour sécuriser des paiements ponctuels ou récurrents. Une compagnie d'assurance qui prélève des cotisations mensuelles, par exemple, réduit son exposition en ne conservant qu'un token plutôt qu'un numéro de carte complet, tout en simplifiant les relances en cas d'échec de prélèvement.
Ces secteurs partagent avec la banque et l'immobilier une contrainte commune: des paiements récurrents à grande échelle, où chaque incident technique se traduit par une perte de confiance client. La tokenisation apporte une réponse structurelle à cette contrainte, indépendamment du secteur d'activité concerné.
Comment choisir et intégrer un Token Service Provider pour votre infrastructure de paiement?
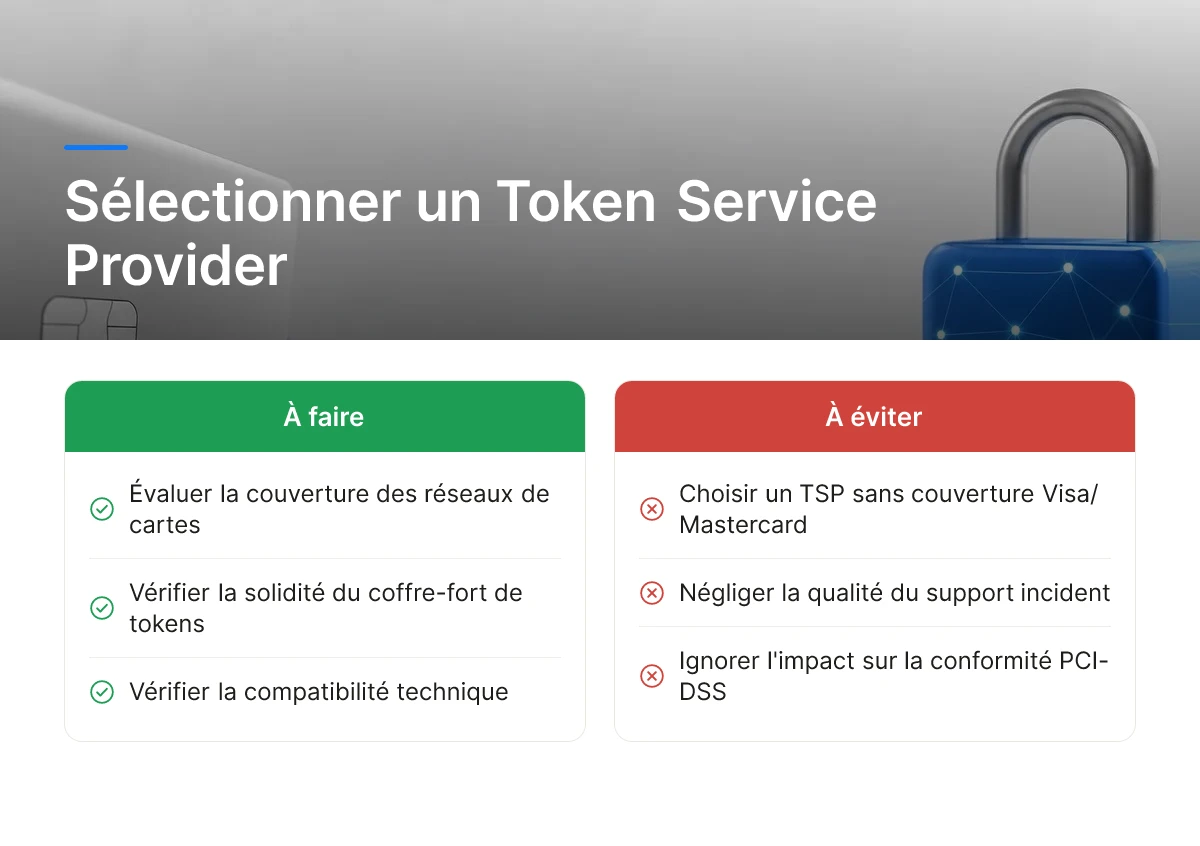
Choisir un Token Service Provider demande d'évaluer sa couverture réseau, la solidité de son coffre-fort de tokens, sa compatibilité technique et la qualité de son support incident. Pour une banque régionale ou un établissement financier, ce choix engage directement la conformité PCI-DSS et la résilience de toute la chaîne de paiement.
Quels critères évaluer pour sélectionner le bon Token Service Provider?
Le premier critère est la couverture des réseaux de cartes. Un TSP doit gérer les tokens réseau émis par Visa, Mastercard et les autres schemes, faute de quoi votre établissement se retrouve à gérer plusieurs intégrations en parallèle.
Le deuxième critère porte sur la robustesse du token vault, le coffre-fort numérique où les données sensibles sont associées à leur token et stockées de façon sécurisée [3]. Un vault mal audité ou hébergé sans certification claire expose votre organisation au risque exact que la tokenisation est censée éliminer.
Vient ensuite la compatibilité avec votre infrastructure existante: cœur bancaire, plateforme e-commerce, terminaux de paiement physiques. Un projet de tokenisation données paiement mal calibré sur ce point génère des mois de retard et des coûts d'intégration imprévus.
Enfin, la qualité du support en cas d'incident reste sous-estimée. En cas de détokenisation nécessaire pour un litige ou une enquête réglementaire, la réactivité du prestataire conditionne votre capacité à répondre à un régulateur ou à un client dans des délais courts [2].
Quelles sont les étapes clés de l'implémentation technique de la tokenisation?
L'implémentation commence par un audit complet du périmètre de données existant: où circulent les numéros de carte, quels systèmes y accèdent, quels flux impliquent un Token Requestor, l'application ou le terminal qui initie la demande de token auprès du TSP avant chaque transaction [1]. Cette cartographie détermine l'ampleur réelle du projet.
Vient ensuite le choix d'architecture: tokenisation développée en interne ou déléguée à un prestataire spécialisé. La seconde option réduit le risque opérationnel et accélère la mise en conformité, un point que Keria.tech traite directement lors de la conception de plateformes sur mesure pour les établissements bancaires, en articulant le token vault avec les systèmes legacy déjà en place.
La dernière étape est la bascule progressive: migration par lot, tests parallèles entre ancien et nouveau flux, puis déploiement complet une fois les taux d'autorisation validés [2]. Sauter cette phase de test expose à des échecs de paiement en production.
Côté budget, le coût varie selon le volume de transactions et la profondeur d'intégration requise, d'une solution budget-friendly pour un acteur à faible volume jusqu'à un déploiement de niveau enterprise pour une banque traitant plusieurs millions de transactions annuelles.
Comment former les équipes internes à la gestion d'un projet de tokenisation données paiement?
Au-delà du choix technique, la réussite d'un projet de tokenisation données paiement dépend largement de la préparation des équipes internes: support client, conformité, développement. Ces équipes doivent comprendre la différence entre un token et une donnée réelle, savoir identifier les cas nécessitant une détokenisation autorisée, et connaître les procédures d'escalade en cas d'anomalie détectée sur un flux de paiement.
Un plan de formation structuré, incluant des scénarios concrets d'incidents, réduit considérablement le temps de réaction en cas de problème et limite les erreurs de manipulation qui pourraient, indirectement, réintroduire des données sensibles dans des systèmes non prévus pour les recevoir.
Frequently Asked Questions
Qui sont les Token Requestors et quel est leur rôle dans le paiement tokenisé?
Un Token Requestor est l'entité, commerçant, plateforme de paiement ou wallet, qui demande la génération d'un token auprès d'un réseau de carte comme Visa ou Mastercard. Il initie la requête de tokenisation, reçoit le token en retour et l'utilise pour toutes les transactions futures à la place du numéro de carte réel. Pour une banque régionale, comprendre ce rôle est essentiel avant d'intégrer un fournisseur de tokenisation à son système de paiement, car il détermine qui contrôle le cycle de vie du token.
Pourquoi la tokenisation des paiements est-elle importante pour les réseaux de cartes?
Les réseaux de cartes y voient un levier direct pour réduire la fraude et augmenter les taux d'autorisation des transactions [2]. Un token lié à un appareil ou un marchand limite les usages frauduleux même en cas de vol de données, ce qui explique pourquoi Visa et Mastercard accélèrent son adoption comme standard de fait plutôt que comme option [4].
La tokenisation protège-t-elle contre tous les types de fraude au paiement?
Non, la tokenisation réduit surtout le risque lié au vol de données de carte, mais elle ne couvre pas toutes les formes de fraude. Elle protège les numéros de carte (PAN) stockés ou transmis, rendant les données interceptées inutilisables hors du système d'origine [1]. En revanche, des fraudes comme l'usurpation d'identité en amont ou l'ingénierie sociale exigent des contrôles complémentaires, authentification forte, scoring de risque, surveillance transactionnelle. Une banque ou un notaire doit donc considérer la tokenisation comme une brique de sécurité, pas une solution unique.
Quelles entreprises et institutions doivent envisager la tokenisation en priorité?
Toute organisation qui stocke ou transmet des données de carte de façon récurrente a intérêt à prioriser la tokenisation [1]. Cela concerne particulièrement les banques, les plateformes de paiements récurrents, les agences immobilières encaissant des acomptes et les promoteurs gérant des paiements échelonnés, où la réduction du périmètre de conformité PCI-DSS représente un gain opérationnel direct.
Combien de temps prend généralement un projet de tokenisation données paiement pour une banque régionale?
La durée varie selon la complexité du système d'information existant, mais un projet de tokenisation données paiement suit généralement plusieurs phases: audit et cartographie, choix du Token Service Provider, développement des intégrations, puis migration progressive avec tests parallèles. Pour une banque régionale disposant d'un cœur bancaire ancien, cette dernière phase de migration demande souvent le plus de temps, car elle doit se dérouler sans interrompre le service aux clients existants.
Conclusion
La tokenisation des données de paiement n'est plus une option technique secondaire: elle réduit le périmètre PCI-DSS, limite l'exposition en cas de faille, et améliore les taux d'autorisation des transactions [2]. Pour une banque régionale ou un acteur de l'immobilier, trois priorités se dégagent: cartographier précisément où circulent les données de carte aujourd'hui, choisir une architecture de tokenisation compatible avec les systèmes existants sans refonte totale, et mesurer l'impact sur la conformité et l'expérience client après déploiement. Keria.tech accompagne cette étape en concevant des solutions calibrées sur vos contraintes réglementaires et votre système d'information existant. Prochaine étape concrète: faites auditer votre flux de données de paiement actuel pour identifier les points d'exposition avant tout choix de prestataire.
Sources & References
- Tokenisation des paiements: définition et fonctionnement | Stripe
- Tokenisation des paiements: fonctionnement clé - Adyen
- Qu’est-ce que la tokenisation? | IBM
- La tokenisation des paiements pour convertir les données sensibles
- Tokenisation des paiements: définition et fonctionnement
Contenu éditorial à portée informative, sans valeur contractuelle. Keria est courtier en opérations de banque et en services de paiement (COBSP), immatriculé à l'ORIAS sous le n° 26005901 (orias.fr).