Keria
L'authentification zéro confiance en banque repose sur un principe simple: aucun utilisateur, appareil ou système n'est considéré comme fiable par défaut, même à l'intérieur du réseau interne. Chaque accès est vérifié en continu, selon l'identité, le contexte et le niveau de risque. Pour les institutions financières, ce modèle remplace la sécurité périmétrique traditionnelle et réduit drastiquement la surface d'attaque face aux menaces internes et externes.
Qu'est-ce que l'authentification zéro confiance banque et comment fonctionne-t-elle?
Le modèle zéro confiance appliqué aux banques exige une vérification systématique de chaque accès, sans exception, quelle que soit la position de l'utilisateur sur le réseau.
Formalisé par John Kindervag chez Forrester Research en 2010 [3], ce modèle repose sur un postulat inverse à la sécurité traditionnelle: aucune identité n'est fiable par défaut. Le cadre NIST SP 800-207, publié en 2020, structure aujourd'hui son implémentation dans les organisations financières et fait référence dans les audits de conformité bancaire. Selon le National Institute of Standards and Technology (NIST), ce cadre définit les principes fondamentaux que toute organisation souhaitant déployer une authentification zéro confiance banque doit respecter.
"Le modèle zéro confiance part du principe que les attaquants sont déjà présents à l'intérieur du réseau. La question n'est plus de savoir si une violation aura lieu, mais de limiter au maximum ses conséquences." — John Kindervag, créateur du modèle Zero Trust, ancien analyste chez Forrester Research
Les trois piliers du modèle zéro confiance appliqués aux banques
L'authentification zéro confiance banque repose sur trois principes non négociables, définis par le NIST SP 800-207 et repris par la majorité des régulateurs financiers européens.
- Vérification explicite systématique: chaque requête d'accès est évaluée en temps réel selon l'identité de l'utilisateur, l'appareil utilisé, la localisation géographique et le comportement observé. Un conseiller qui se connecte depuis un appareil non reconnu déclenche automatiquement une re-vérification avant tout accès aux données clients dans le CRM.
- Accès au moindre privilège (least privilege): un utilisateur n'obtient que les droits strictement nécessaires à sa tâche du moment. Un chargé de clientèle n'accède pas aux données de trésorerie, même depuis le réseau interne.
- Hypothèse de compromission permanente (assume breach): le système part du principe qu'une intrusion est toujours possible ou déjà en cours. Chaque segment du réseau est isolé, et les mouvements latéraux sont bloqués par défaut.
Zéro confiance vs sécurité périmétrique traditionnelle en banking
Le modèle périmétrique traditionnel, dit château-et-douves, repose sur une frontière réseau claire: à l'extérieur, tout est suspect; à l'intérieur, tout est de confiance. Un collaborateur connecté au réseau interne d'une banque bénéficiait historiquement d'un accès quasi illimité aux systèmes, sans vérification continue.
Ce modèle est devenu structurellement inadapté. Le travail hybride, les accès via API partenaires et la multiplication des appareils mobiles ont effacé la frontière réseau. Une violation moyenne dans le secteur financier coûte désormais 6,03 millions de dollars [1], un chiffre qui illustre concrètement le prix de la confiance implicite.
Le zéro confiance supprime cette confiance par défaut. Chaque session est traitée comme si elle provenait d'un réseau non approuvé [3], jusqu'à preuve du contraire par vérification active. Comme l'explique Kaspersky dans sa définition de la confiance zéro, ce paradigme constitue une rupture fondamentale avec les approches de sécurité périmétrique héritées.
Pourquoi les banques doivent adopter la zéro confiance pour sécuriser leurs systèmes
Les banques européennes font face à une convergence de pressions réglementaires et de menaces cyber qui rendent l'authentification zéro confiance banque incontournable dès aujourd'hui.
"Les institutions financières qui n'adoptent pas une approche zéro confiance s'exposent non seulement à des risques cyber croissants, mais également à des sanctions réglementaires significatives dans le cadre de DORA et de la DSP2." — Agence de l'Union européenne pour la cybersécurité (ENISA), Rapport sur la résilience numérique du secteur financier
Exigences réglementaires PSD2, RGPD et DORA qui accélèrent l'adoption
La directive PSD2 impose une authentification forte du client (SCA) pour toutes les transactions en ligne: chaque accès doit être vérifié par au moins deux facteurs indépendants. L'architecture zéro confiance répond directement à cette obligation en appliquant cette vérification de façon continue, et non seulement à la connexion initiale.
Le RGPD exige que l'accès aux données personnelles soit limité au strict nécessaire, c'est le principe de minimisation. Le modèle du moindre privilège, pierre angulaire de la zéro confiance, traduit cette obligation en contrôle technique concret: chaque collaborateur n'accède qu'aux données dont son rôle a besoin, rien de plus.
Basel III et les guidelines de l'EBA sur la gestion des risques IT renforcent cette logique en imposant des contrôles d'accès granulaires et traçables. Le Digital Operational Resilience Act (DORA), applicable depuis janvier 2025, va plus loin encore: il exige des banques qu'elles démontrent leur capacité à résister, absorber et se remettre d'incidents cyber, une exigence que la zéro confiance structure directement. Selon l'Autorité bancaire européenne (EBA), la résilience opérationnelle numérique est désormais une priorité absolue pour les établissements financiers européens.
Comment la zéro confiance renforce la cyberrésilience bancaire
Selon le rapport IBM Cost of a Data Breach 2023, le coût moyen d'une violation de données dans le secteur financier dépasse 5,9 millions de dollars, l'un des plus élevés tous secteurs confondus. Ce chiffre reflète non seulement les pertes directes, mais aussi les amendes réglementaires et les coûts de remédiation.
La zéro confiance réduit le rayon d'explosion (blast radius) d'une attaque. Si un compte est compromis, la segmentation stricte des accès empêche l'attaquant de se déplacer latéralement dans le système d'information. Une banque régionale qui déploie une authentification zéro confiance banque contient l'incident à un périmètre limité, plutôt que d'exposer l'ensemble de ses données clients et de ses opérations.
Méthodes d'authentification zéro confiance les plus efficaces pour les banques
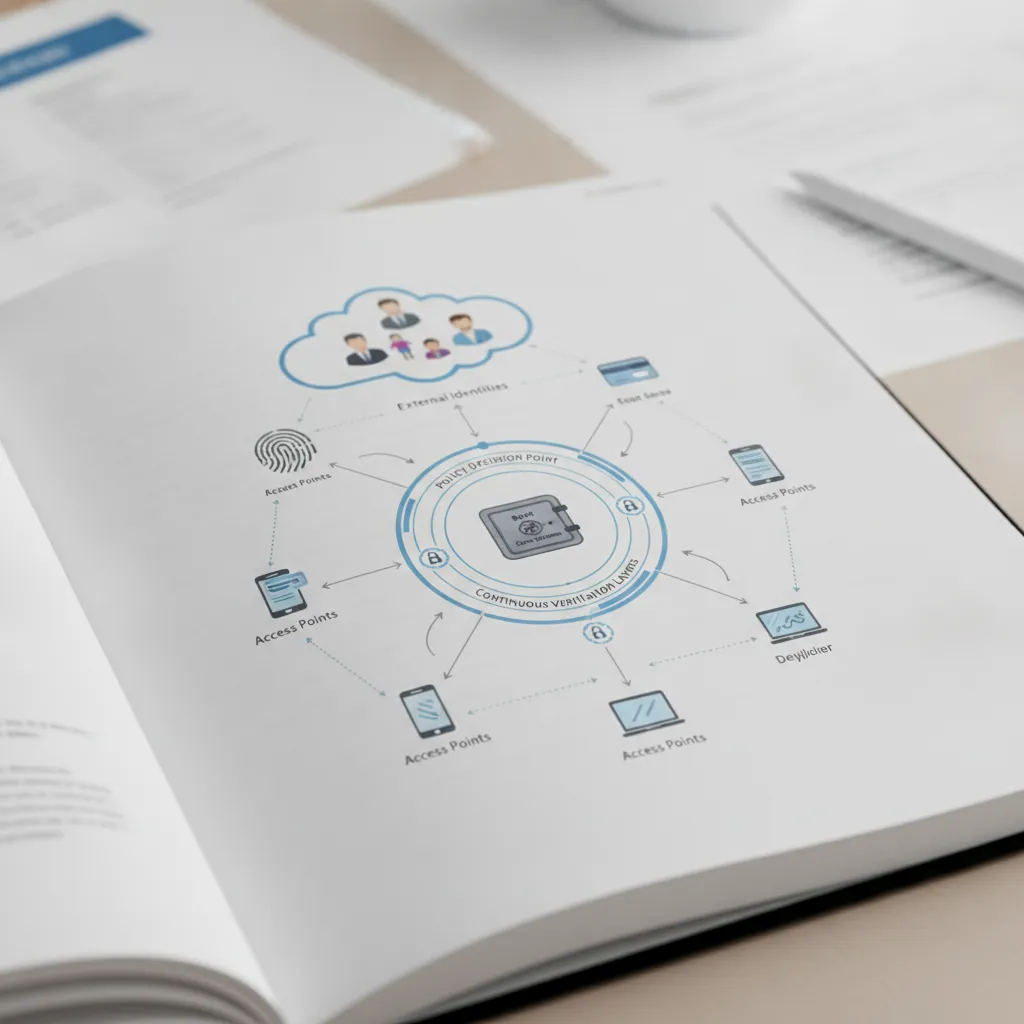
Pour une banque, les méthodes les plus efficaces combinent MFA, biométrie et authentification sans mot de passe selon le profil de risque de chaque accès. Comme le détaille Google Cloud dans son explication du modèle zéro confiance, le choix des mécanismes d'authentification doit être adapté au niveau de sensibilité de chaque ressource protégée.
Biométrie, MFA ou passwordless: quelle approche choisir pour votre banque?
Le MFA classique, combinaison OTP et push notification, reste le standard minimal déployé par la majorité des établissements. Il répond aux exigences de la DSP2, mais expose les utilisateurs au SIM-swapping et aux attaques de phishing de type AiTM (Adversary-in-the-Middle), où un attaquant intercepte le jeton d'authentification en temps réel. For more information, see Hybridps.
L'authentification biométrique (empreinte digitale, reconnaissance faciale) réduit la friction pour le client final tout en résistant mieux aux attaques de credential stuffing. Elle convient particulièrement aux applications mobiles bancaires où l'expérience utilisateur est un critère de rétention.
Le passwordless basé sur FIDO2/WebAuthn élimine le vecteur mot de passe. Microsoft indique que cette approche réduit de 80 % les incidents liés aux credentials, ce qui en fait l'option recommandée pour les accès employés aux systèmes critiques (core banking, back-office, outils de conformité).
| Méthode | Friction utilisateur | Résistance aux attaques | Coût d'implémentation | Compatibilité DSP2 |
|---|---|---|---|---|
| MFA classique (OTP + push) | Modérée | Moyenne (vulnérable AiTM) | Faible | Oui |
| Biométrie | Faible | Élevée | Moyenne | Oui |
| Passwordless FIDO2 | Faible | Très élevée | Élevée | Oui (avec configuration) |
L'authentification adaptative basée sur le risque en pratique
L'authentification adaptative, ou Risk-Based Authentication, est le pilier opérationnel d'une stratégie d'authentification zéro confiance banque aboutie. Elle calcule un score de risque en temps réel à partir de signaux contextuels: localisation géographique anormale, heure de connexion inhabituelle, montant de transaction atypique ou appareil non reconnu.
Selon ce score, le système ajuste dynamiquement le niveau de vérification requis: un accès depuis un appareil connu en horaire habituel déclenche une authentification légère, tandis qu'un virement important depuis un pays étranger exige une validation biométrique ou un second facteur fort. Ce mécanisme réduit la friction sur les parcours courants sans sacrifier la sécurité sur les opérations sensibles.
"L'authentification adaptative basée sur le risque représente l'évolution naturelle de la zéro confiance dans le secteur bancaire : elle permet de calibrer précisément le niveau de vérification selon le contexte, sans dégrader l'expérience client sur les opérations courantes." — Dr. Lydie Maton, experte en cybersécurité financière, membre du groupe de travail ENISA sur la résilience numérique
Défis d'implémentation de la zéro confiance dans une infrastructure bancaire existante
Déployer l'authentification zéro confiance dans une banque existante prend entre 12 et 48 mois, et échoue souvent non pas par manque de technologie, mais par résistance interne.
Intégrer la zéro confiance avec les systèmes bancaires hérités sans interrompre les opérations
Le premier obstacle est technique: les systèmes mainframe et les applications de core banking déployés entre les années 1980 et 2000 ne supportent pas nativement les protocoles OAuth 2.0 ni OpenID Connect. La solution n'est pas de remplacer ces systèmes, c'est de les encapsuler derrière une couche d'abstraction, appelée Identity Proxy, qui traduit les demandes d'authentification modernes en requêtes compatibles avec l'existant.
La continuité opérationnelle impose une rigueur particulière sur les tests. Avant tout basculement en production, les environnements de staging doivent simuler les pics de trafic réels, fins de mois, jours de paie, qui peuvent multiplier par cinq le volume de requêtes d'authentification. Un test de charge insuffisant à ce stade expose la banque à des ruptures de service au pire moment.
La conduite du changement est souvent sous-estimée. Selon les études Gartner sur les projets zéro confiance, la résistance des équipes IT et métier est le premier facteur d'échec cité. Formation structurée et communication régulière ne sont pas des options, elles conditionnent le succès du projet.
Cas d'implémentation observés chez les grandes banques européennes
BNP Paribas et ING ont toutes deux opté pour une stratégie de micro-segmentation progressive: plutôt qu'un remplacement global, elles ont déployé la zéro confiance domaine par domaine, sur des horizons de 18 à 36 mois. Cette approche par micro-périmètres réduit le risque de rupture et permet d'ajuster la configuration à chaque étape.
Pour une banque de taille moyenne, entre 500 et 5 000 employés, la complexité du parc applicatif détermine directement la durée du projet. Un parc homogène et bien documenté peut atteindre une couverture complète en 12 mois; un environnement fragmenté avec des dizaines d'applications métier spécifiques dépasse régulièrement 36 mois.
Retour sur investissement et bénéfices mesurables de la zéro confiance pour les institutions financières
Une stratégie d'authentification zéro confiance banque bien déployée génère un ROI positif en moyenne entre 18 et 24 mois, selon les benchmarks sectoriels disponibles.
Indicateurs clés pour évaluer le succès d'une stratégie zéro confiance en banking
Cinq KPIs permettent de mesurer objectivement les résultats d'un déploiement zéro confiance. Chacun doit être suivi dès le premier mois pour établir une ligne de base fiable.
- Mean Time to Detect (MTTD): temps moyen entre l'intrusion et sa détection, un MTTD inférieur à 24 heures est l'objectif cible pour les banques régionales.
- Mean Time to Respond (MTTR): délai de réponse et de confinement après détection, directement corrélé à la réduction des dommages financiers.
- Taux de faux positifs sur les alertes d'accès: un taux élevé épuise les équipes SOC et masque les vraies menaces.
- Nombre d'incidents de mouvement latéral: indicateur direct de l'efficacité de la micro-segmentation réseau.
- Taux de conformité aux audits réglementaires: mesure la couverture effective des exigences PSD2, DORA et Basel III.
Coût réel d'implémentation vs économies de sécurité réalisées
Le coût d'implémentation d'un dispositif zéro confiance varie entre 500 000 € et 3 millions € pour une banque régionale, selon la taille du parc IT et le niveau de maturité existant. Ce chiffre paraît élevé, jusqu'à ce qu'on le compare au coût moyen d'une violation de données dans le secteur financier: 5,9 millions de dollars [1].
Forrester Research estime que les organisations ayant déployé la zéro confiance réduisent le risque de violation de 50 % et les coûts associés de 40 % sur trois ans [3]. Les bénéfices indirects sont aussi mesurables: baisse des primes d'assurance cyber, audits PSD2 et DORA accélérés grâce à des journaux d'accès automatisés, et amélioration du score de risque opérationnel Basel III. Pour approfondir ces enjeux, cet article sur l'avenir de la sécurité bancaire numérique détaille les bénéfices concrets observés dans le secteur.
Des partenaires comme Keria.tech aident les banques régionales à cadrer précisément ce calcul dès la phase de scoping, en identifiant les processus à fort impact et en priorisant les composants qui génèrent les économies les plus rapides, sans refonte complète du système d'information.
Questions fréquentes sur l'authentification zéro confiance en banque
La zéro confiance est-elle obligatoire pour les banques en Europe?
Aucun texte européen n'impose explicitement le modèle zéro confiance, mais plusieurs réglementations en rendent l'adoption quasi incontournable. DORA (Digital Operational Resilience Act), applicable depuis janvier 2025, exige une gestion stricte des accès, une surveillance continue des tiers et une traçabilité complète des incidents, trois exigences que l'architecture zéro confiance satisfait directement. La directive DSP2 impose par ailleurs une authentification forte (SCA) pour chaque transaction sensible, ce qui s'aligne naturellement avec le principe de vérification systématique propre au modèle zéro confiance.
Quelle différence entre la zéro confiance et le SASE (Secure Access Service Edge) pour une banque?
La zéro confiance est un modèle de sécurité fondé sur des principes; le SASE est une architecture réseau qui peut l'appliquer. Concrètement, le SASE regroupe dans un service cloud unifié les fonctions réseau (SD-WAN) et sécurité (CASB, pare-feu, Zero Trust Network Access). Pour une banque régionale avec plusieurs agences et des accès distants, le SASE constitue un moyen technique de déployer la zéro confiance à grande échelle, mais adopter le SASE sans les principes zéro confiance ne suffit pas à sécuriser les accès aux données sensibles.
Comment la zéro confiance protège-t-elle contre les menaces internes dans une institution financière?
Elle supprime la confiance implicite accordée aux comptes internes, ce qui neutralise les abus de privilèges même lorsqu'un collaborateur est déjà connecté au réseau [2]. Chaque demande d'accès, qu'elle vienne d'un conseiller, d'un administrateur système ou d'un prestataire externe, est vérifiée en temps réel selon l'identité, le contexte et le niveau de risque de la session. Le principe du moindre privilège limite mécaniquement la portée des dommages si un compte interne est compromis ou utilisé de façon malveillante.
Peut-on déployer la zéro confiance progressivement sans refondre toute l'infrastructure bancaire?
Oui, la majorité des banques régionales adoptent une approche par phases, en commençant par les accès les plus exposés avant d'étendre le modèle au reste du système d'information. Une première étape courante consiste à déployer une solution MFA et une gestion des identités (IAM) sur les applications critiques, puis à segmenter progressivement le réseau. Keria.tech accompagne précisément ce type de démarche: identifier le périmètre prioritaire, construire les briques techniques adaptées, et produire des résultats mesurables sans remettre en cause l'ensemble du SI existant.
Quels sont les premiers signes qu'une banque a besoin d'une authentification zéro confiance?
Plusieurs indicateurs révèlent qu'une institution financière doit mettre en place une authentification zéro confiance banque sans délai: un nombre élevé de comptes disposant de droits d'accès étendus sans justification documentée, l'absence de surveillance continue des sessions internes, des incidents répétés liés à des identifiants compromis, ou encore une incapacité à produire rapidement des journaux d'accès complets lors d'un audit DORA ou DSP2. Si votre banque ne peut pas répondre en moins de 24 heures à la question « qui a accédé à quoi et depuis quel appareil », le déploiement de la zéro confiance est urgent.

Conclusion
L'authentification zéro confiance banque n'est pas un projet de sécurité parmi d'autres, c'est le socle sur lequel les banques régionales peuvent bâtir une conformité durable face à DORA et DSP2, tout en réduisant concrètement leur surface d'attaque. Trois points à retenir: commencez par cartographier vos accès privilégiés avant tout déploiement technique; priorisez l'IAM et le MFA sur vos applications critiques dès la première phase; et mesurez l'impact en termes d'incidents évités et de temps d'audit gagné, pas seulement en fonctionnalités déployées.
Prochaine étape concrète: réalisez un audit de vos droits d'accès actuels, identifiez combien de comptes disposent de privilèges étendus sans justification métier documentée. C'est le point de départ le plus fiable pour dimensionner votre projet d'authentification zéro confiance banque.
Sources & References
- Zero trust: l'avenir de la sécurité bancaire numérique
- Définition et explication de la confiance zéro
- Qu'est-ce que le modèle zéro confiance? | Google Cloud
Contenu éditorial à portée informative, sans valeur contractuelle. Keria est courtier en opérations de banque et en services de paiement (COBSP), immatriculé à l'ORIAS sous le n° 26005901 (orias.fr).