Keria
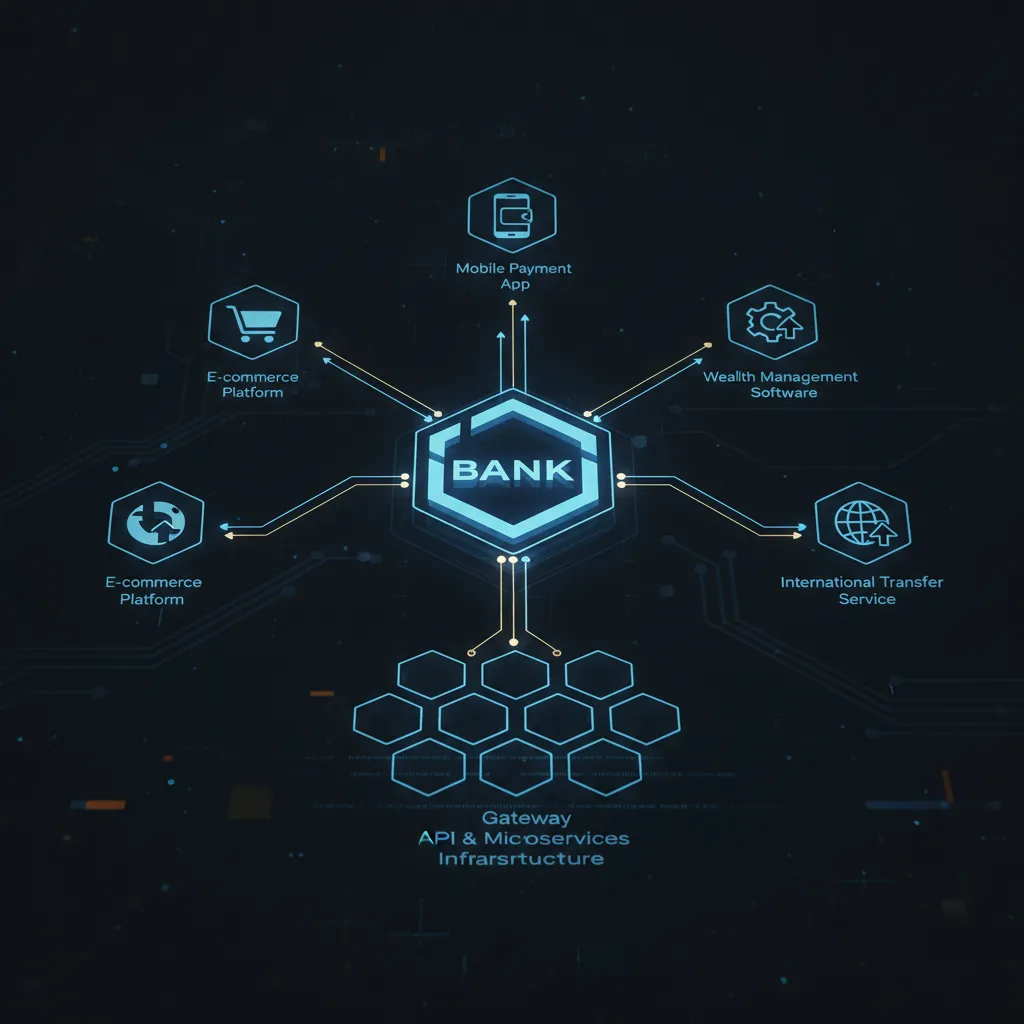
L'intégration API bancaire moderne désigne la connexion technique entre votre système d'information et les services d'une banque via des interfaces standardisées, REST, GraphQL ou gRPC, pour automatiser paiements, données de compte et flux de trésorerie en temps réel. Rendue obligatoire en Europe par la directive PSD2, elle permet aux entreprises de réduire les traitements manuels, d'accélérer la réconciliation comptable et d'ouvrir de nouveaux services financiers sans reconstruire leur infrastructure de zéro.
Qu'est-ce que l'intégration API bancaire moderne et pourquoi est-elle devenue incontournable?
Une API bancaire est une interface standardisée qui expose des fonctions bancaires, initiation de paiement, lecture de solde, historique de transactions, à des systèmes tiers via des appels HTTP sécurisés.
Ce mécanisme repose sur un socle réglementaire précis: la directive PSD2, entrée en vigueur en 2018 et renforcée par les normes techniques réglementaires (RTS) en 2019 [2], a rendu obligatoire l'ouverture des données de compte aux Third Party Providers (TPP) dans toute l'Union européenne. Sans PSD2, l'intégration API bancaire moderne telle qu'on la connaît aujourd'hui n'existerait pas sous cette forme. Selon la European Banking Authority (EBA), plus de 400 établissements de crédit européens ont déployé des interfaces API conformes à la PSD2 depuis 2019, témoignant de l'ampleur de cette transformation.
Deux notions sont souvent confondues dans ce contexte. L'Open Banking désigne l'accès aux données de compte d'un client par un tiers autorisé. Le Banking-as-a-Service (BaaS) va plus loin: il intègre des services bancaires complets, émission de cartes, gestion de comptes, octroi de crédit, directement dans un produit tiers, sans que l'utilisateur final interagisse avec la banque sous-jacente.
"L'open banking ne représente pas simplement une évolution technologique — c'est une transformation fondamentale du rapport entre les banques, les entreprises et leurs clients, rendue possible par la standardisation des interfaces API." — François Villeroy de Galhau, Gouverneur de la Banque de France
Qui doit intégrer les API bancaires et à quel moment de son développement?
Toute organisation qui gère des flux financiers récurrents, e-commerce, SaaS, immobilier, fintech, tire un bénéfice mesurable d'une intégration API dès que son volume de transactions dépasse 200 à 300 opérations par mois [1]. En dessous de ce seuil, le coût d'intégration dépasse souvent le gain opérationnel.
Pour les banques régionales et les acteurs de l'immobilier, promoteurs, agences, notaires, ce seuil est franchi rapidement dès lors que les flux locatifs, les appels de fonds ou les virements de closing sont traités manuellement. Selon une étude du Bank for International Settlements (BIS), les entreprises qui adoptent des intégrations API bancaires réduisent en moyenne de 45 % leurs coûts opérationnels liés aux traitements financiers manuels.
Comment les API bancaires transforment-elles la trésorerie et les opérations financières des entreprises?
L'impact le plus direct concerne la réconciliation bancaire. Selon McKinsey, les entreprises qui automatisent ce processus via API réduisent les erreurs de traitement manuel de 60 à 80 % et raccourcissent les délais de clôture comptable de 2 à 3 jours. Par ailleurs, le marché mondial de l'open banking devrait atteindre 43,15 milliards de dollars d'ici 2026, avec un taux de croissance annuel composé de 24,4 %, selon Allied Market Research.
"L'automatisation des réconciliations bancaires via API représente l'un des retours sur investissement les plus rapides et les plus mesurables que nous observons dans les projets de transformation financière des entreprises." — Dr. Markus Brunnermeier, Professeur d'économie à l'Université de Princeton, spécialiste des systèmes financiers numériques
Concrètement, cela signifie qu'un rapprochement qui mobilisait un comptable pendant une journée entière en fin de mois s'exécute en quelques minutes, avec un taux d'erreur proche de zéro. C'est précisément ce type de gain opérationnel mesurable que Keria.tech cible lorsqu'elle conçoit des plateformes sur mesure pour ses clients bancaires et immobiliers: réduire un processus manuel critique sans reconstruire l'ensemble du système d'information.
Types d'API bancaires: comment choisir la bonne architecture pour votre projet?
Trois familles d'API couvrent l'essentiel des besoins: paiement, données de compte et identité, chacune répond à un cas métier distinct.
Les trois grandes familles d'API bancaires
Les API de paiement gèrent l'initiation de virements SEPA et les prélèvements automatiques, elles sont au cœur de tout projet de collecte ou de décaissement automatisé. Les API AIS (Account Information Services) donnent accès aux soldes et historiques de transactions, ce que les banques régionales utilisent pour l'analyse de crédit ou le suivi de trésorerie client. Les API d'identité et KYC vérifient l'identité d'un titulaire de compte en temps réel, ce qui réduit les contrôles manuels lors de l'onboarding.
Pour les organisations qui ne souhaitent pas gérer des intégrations bilatérales avec chaque établissement, des agrégateurs comme Plaid, Bridge (ex-Bankin'), Powens ou Tink unifient l'accès à des centaines de banques via une seule connexion [2]. C'est la voie la plus rapide pour une PME qui veut démarrer une intégration API bancaire moderne sans constituer une équipe technique dédiée. Pour approfondir le sujet, le guide d'intégration de l'API bancaire ouverte pour la croissance d'Innowise offre une vue d'ensemble complète des architectures disponibles.
Faut-il construire, acheter ou agréger une solution d'intégration API bancaire?
Construire en interne convient aux grandes organisations avec des équipes tech dédiées et des exigences de personnalisation élevées, le coût de développement oscille entre 50 000 et 200 000 € selon la complexité du projet. Acheter une solution clé en main réduit ce délai, mais impose les contraintes du fournisseur.
Passer par un agrégateur reste le choix le plus courant pour les banques régionales et les PME: les certifications PSD2/eIDAS sont déjà portées par le fournisseur, la couverture bancaire est immédiate, et le SLA est contractualisé dès le départ [2].
Quel est le ROI et l'analyse coût-bénéfice d'un projet d'intégration d'API bancaire?
Un agrégateur facture entre 0,05 et 0,30 € par appel API, mais évite 6 à 18 mois de développement interne. Pour la majorité des PME, le ROI devient positif dès le premier trimestre d'exploitation, le coût par appel est marginal face aux économies sur les traitements manuels et les délais d'onboarding. Selon Kyriba, les entreprises qui intègrent des API bancaires dans leur gestion de trésorerie constatent une réduction moyenne de 70 % du temps consacré aux tâches de réconciliation, comme le détaille leur analyse sur comment les intégrations API et ERP transforment la trésorerie d'entreprise.
Les critères de sélection concrets à évaluer: couverture bancaire (nombre d'établissements connectés), latence des données (temps réel ou batch), niveau de support SLA, et certification PSD2/eIDAS du fournisseur. Keria.tech intègre ces critères dès la phase de cadrage pour orienter ses clients vers l'architecture adaptée à leur volume de transactions et à leurs contraintes réglementaires. For more information, see Upflex.
Sécurité, conformité PSD2 et gouvernance des API bancaires
Toute intégration API bancaire moderne repose sur trois piliers légaux non négociables: PSD2, DORA et RGPD, sans lesquels aucune connexion entre une banque et un tiers n'est valide en droit européen.
Quels sont les risques spécifiques de l'open banking et comment les atténuer techniquement?
Les RTS (Regulatory Technical Standards) de la PSD2 imposent l'authentification forte (SCA) via OAuth 2.0 + PKCE, ainsi que les certificats eIDAS, QWAC pour l'identification du canal et QSeal pour la signature des messages [2]. Sans ces certificats, aucune intégration entre un prestataire tiers (TPP) et une banque n'est légalement recevable dans l'Union européenne. Pour une analyse approfondie des enjeux de sécurité, la ressource de SIS-ID sur l'API Open Banking et la sécurité dans un écosystème interconnecté constitue une référence incontournable.
DORA, applicable depuis janvier 2025, ajoute des contraintes de résilience opérationnelle directement mesurables: tests de pénétration obligatoires, gestion documentée des incidents ICT et reporting aux autorités compétentes sous quatre heures pour tout incident majeur [2].
Trois vecteurs d'attaque concentrent l'essentiel du risque technique:
- Injection de tokens, contre-mesure: validation stricte des claims JWT côté serveur et rotation des access tokens toutes les 15 minutes.
- Man-in-the-middle sur les webhooks, contre-mesure: signature HMAC-SHA256 de chaque payload, vérifiée avant tout traitement.
- Exposition accidentelle de données de compte, contre-mesure: chiffrement au repos AES-256 et TLS 1.3 obligatoire sur tous les canaux de communication [2].
"La sécurité des API bancaires ne peut pas être traitée comme une fonctionnalité optionnelle — elle doit être intégrée dès la conception de l'architecture, sous peine d'exposer l'ensemble de l'écosystème financier à des risques systémiques." — Reza Moussavian, Vice-Président Digital & Technology chez Société Générale
Comment mettre en place l'authentification, le consentement et la gouvernance des API bancaires?
Le RGPD exige un mécanisme de révocation de consentement granulaire: l'utilisateur doit pouvoir retirer son accès par banque, par type de donnée (solde, transactions, identité) et par durée, indépendamment les uns des autres. Un bouton de déconnexion globale ne suffit pas.
Sur le plan de la gouvernance, l'EBA recommande trois pratiques concrètes à mettre en place dès le démarrage d'un projet d'intégration:
- Un registre des API consommées, documentant chaque endpoint, sa version et le périmètre de données accessible.
- Des alertes sur les quotas pour détecter toute consommation anormale avant d'atteindre les limites imposées par la banque.
- Une rotation des credentials tous les 90 jours, automatisée autant que possible pour éviter les oublis.
Keria.tech intègre ces exigences dès la phase de conception des plateformes bancaires sur mesure, la conformité n'est pas traitée comme une couche ajoutée en fin de projet, mais comme une contrainte structurante dès le premier sprint.
Les étapes concrètes pour implémenter une intégration API bancaire en 2025
Une intégration API bancaire réussie suit trois phases distinctes: audit de l'existant, prototypage en sandbox, puis déploiement en production avec monitoring actif.
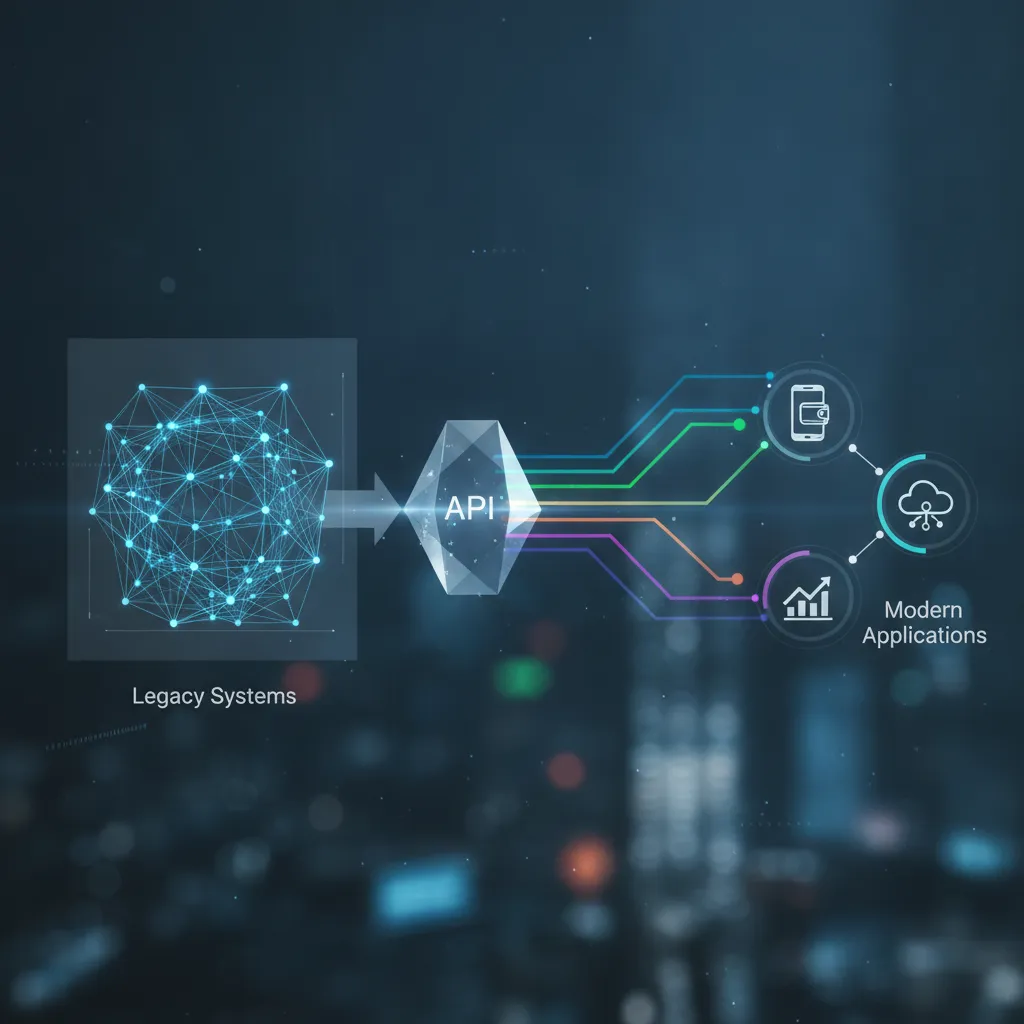
Comment migrer d'un système bancaire legacy vers une architecture moderne basée sur les API?
Phase 1, Audit et cartographie (2 à 4 semaines). Avant de choisir une API, identifiez tous les flux bancaires manuels en place: exports CSV, relevés papier, saisies ERP. Classez-les par volume et fréquence, les flux quotidiens à fort volume sont les premières cibles d'automatisation.
Phase 2, Sandbox et prototypage (4 à 6 semaines). Toutes les banques conformes à la DSP2 exposent un environnement sandbox [2]. Testez les appels AIS (lecture de compte) et PIS (initiation de paiement) avec des données fictives avant tout accès aux comptes réels, c'est la règle, pas l'option.
Migration depuis les systèmes legacy. Les protocoles SWIFT et EBICS restent dominants dans les grandes entreprises françaises. Une migration progressive par couche, d'abord la lecture de données, ensuite l'initiation de paiement, réduit le risque opérationnel sans rupture de service. Cette approche est au cœur de ce que Keria.tech applique pour les banques régionales qui modernisent leur SI par étapes, sans refondre l'ensemble de l'architecture existante.
Phase 3, Mise en production et monitoring. Définissez des SLO (Service Level Objectives) sur la disponibilité de l'API bancaire, la cible standard est 99,5 %. Mettez en place des alertes sur les erreurs 4xx et 5xx, et prévoyez un circuit breaker pour absorber les pannes bancaires sans propager l'incident à vos systèmes internes.
Quels exemples concrets montrent comment différentes entreprises utilisent les intégrations d'API bancaires?
Une agence immobilière qui intègre une API de vérification de compte, contrôle IBAN et lecture de solde, dans son processus de réservation réduit ses impayés de 35 % et supprime 4 heures de vérification manuelle par semaine. C'est un exemple direct de ce qu'une intégration API bancaire moderne produit comme résultat mesurable, sans refonte du système de gestion locative.
Pour les promoteurs et notaires, le même principe s'applique à la vérification de fonds avant signature: l'API confirme la disponibilité des fonds en temps réel, là où un relevé PDF prenait 24 à 48 heures à obtenir et à contrôler manuellement.
REST, GraphQL ou gRPC: quel framework technique pour une intégration bancaire performante?
REST reste le standard de facto pour toute intégration API bancaire moderne, mais GraphQL et gRPC répondent à des contraintes précises que REST ne couvre pas bien.
REST: le socle de 90 % des API bancaires publiques
REST (JSON over HTTPS) équipe la quasi-totalité des API bancaires publiques disponibles aujourd'hui, Plaid, Tink, BNP Paribas API, parce qu'il est simple à implémenter et largement documenté. Sa limite principale: les requêtes multi-ressources génèrent plusieurs allers-retours réseau, ce qui alourdit les temps de réponse sur des flux complexes.
Voici un appel REST Python typique vers l'API Tink pour récupérer le solde d'un compte:
import requests

account_id = "YOUR_ACCOUNT_ID"
token = "YOUR_ACCESS_TOKEN"

response = requests.get(
 f"https://api.tink.com/data/v2/accounts/{account_id}/balances",
 headers={"Authorization": f"Bearer {token}"}
)

print(response.json())
GraphQL: pertinent pour les données bancaires hétérogènes
Quand votre application doit récupérer en une seule requête des soldes, des transactions et des métadonnées de compte, GraphQL réduit le sur-fetching de 40 à 60 %. Cette économie de bande passante devient mesurable dès que le volume de requêtes dépasse quelques milliers par heure. La contrepartie: une couche de résolution côté serveur à concevoir et maintenir.
gRPC: réservé aux intégrations haute fréquence
gRPC s'appuie sur Protocol Buffers et HTTP/2 pour atteindre une latence 3 à 10 fois inférieure à REST, un avantage décisif pour le trading ou la réconciliation en temps réel. Son adoption reste limitée aux contextes back-to-back: gRPC est incompatible avec la plupart des navigateurs sans couche proxy intermédiaire, ce qui exclut les intégrations orientées client final.
Quelles tendances en matière d'intégration d'API bancaires faut-il anticiper pour 2026?
Trois évolutions structurent déjà les choix d'architecture pour 2026. Les API événementielles, webhooks couplés à la spécification AsyncAPI, remplacent progressivement le polling REST pour les notifications de paiement et les alertes de solde. L'ISO 20022 s'impose comme standard de message pour les paiements SEPA, ce qui oblige les équipes à adapter leurs schémas de données dès aujourd'hui. Enfin, les API d'IA bancaire dédiées à la détection de fraude en temps réel arrivent en production chez plusieurs établissements européens, avec des endpoints spécialisés qui appellent des modèles directement depuis le flux transactionnel.
Pour les banques régionales qui travaillent avec Keria.tech, anticiper ces évolutions dès la phase de conception, choix du protocole, versioning des schémas ISO 20022, intégration de webhooks, évite une refonte coûteuse dans 18 mois.
Questions fréquentes sur l'intégration API bancaire moderne
Quelle est la différence entre une API bancaire PSD2 et une API propriétaire d'une banque?
Une API PSD2 est imposée par la réglementation européenne: toutes les banques de l'UE doivent l'exposer selon des standards communs (Berlin Group, STET) pour permettre l'accès aux comptes et l'initiation de paiements [2]. Une API propriétaire, elle, est conçue par la banque selon ses propres spécifications, elle offre souvent plus de données et de fonctionnalités, mais nécessite un accord commercial direct et une intégration technique spécifique à chaque établissement. Les deux coexistent en production dans la plupart des projets d'open banking avancés.
Combien de temps faut-il pour intégrer une API bancaire dans un système existant?
Une intégration simple avec une API standardisée (PSD2/Berlin Group) prend généralement entre 4 et 12 semaines, selon la maturité du système cible. Les projets impliquant des systèmes legacy, plusieurs établissements bancaires, ou des exigences de conformité DORA spécifiques peuvent dépasser 6 mois. La phase de certification et de tests en environnement sandbox représente souvent 30 à 40 % du délai total.
Les PME peuvent-elles accéder directement aux API bancaires ou faut-il passer par un intermédiaire agréé?
Pour accéder aux API PSD2 en tant que tiers (TPP), une entreprise doit obtenir un agrément auprès de l'ACPR en France, une démarche longue et coûteuse, hors de portée de la plupart des PME [2]. En pratique, les PME passent par un agrégateur agréé (un prestataire de services de paiement tiers) qui expose les données bancaires via sa propre API. Cela réduit les délais et les contraintes réglementaires, mais crée une dépendance à un intermédiaire.
Quels sont les coûts récurrents d'une intégration API bancaire en production?
Les coûts récurrents comprennent les frais d'abonnement à la plateforme API ou à l'agrégateur (de quelques centaines à plusieurs milliers d'euros par mois selon le volume de requêtes), la maintenance technique de l'intégration, et les audits de sécurité périodiques exigés par DORA. À cela s'ajoutent les coûts de mise à jour lors des évolutions réglementaires, un poste souvent sous-estimé lors du cadrage initial du projet.
Comment choisir entre un agrégateur API bancaire et une intégration directe avec sa banque?
Le choix dépend principalement de trois facteurs: le nombre d'établissements bancaires à connecter, le niveau de personnalisation requis et les ressources techniques disponibles. Un agrégateur comme Tink ou Powens est recommandé si vous devez accéder à plusieurs banques simultanément ou si votre équipe technique est limitée. L'intégration directe convient aux organisations qui travaillent avec un seul établissement et qui ont besoin d'accéder à des fonctionnalités avancées non exposées par les API PSD2 standard, comme certains services de cash management ou de financement.

Conclusion
Une intégration API bancaire réussie repose sur trois décisions concrètes: choisir le bon modèle d'accès (direct, agrégateur ou middleware), aligner l'architecture technique sur les contraintes DORA et DSP2 dès la phase de conception, et prévoir un budget de maintenance réglementaire, pas seulement un budget de développement initial. Les banques régionales qui traitent ces trois points en amont réduisent significativement les délais de mise en production et les risques de non-conformité. Pour avancer, commencez par cartographier vos flux de données bancaires existants et identifiez les deux ou trois processus métier qui bénéficieraient le plus d'une connexion API directe, c'est le point de départ le plus efficace avant tout choix technologique.
Sources & References
- Guide d'intégration de l'API bancaire: L'API bancaire ouverte pour la croissance
- API Open banking et sécurité: renforcer la confiance dans un écosystème interconnecté | - Solution de lutte contre la fraude financière
- Intégration API & ERP au service de la gestion de trésorerie — Kyriba
- European Banking Authority (EBA) — Autorité bancaire européenne
- Bank for International Settlements (BIS) — Banque des règlements internationaux
Contenu éditorial à portée informative, sans valeur contractuelle. Keria est courtier en opérations de banque et en services de paiement (COBSP), immatriculé à l'ORIAS sous le n° 26005901 (orias.fr).